La guía de envío de una billetera de hardware se filtró antes que la propia billetera: robaron los datos de unos 27.000 pedidos de Trezor
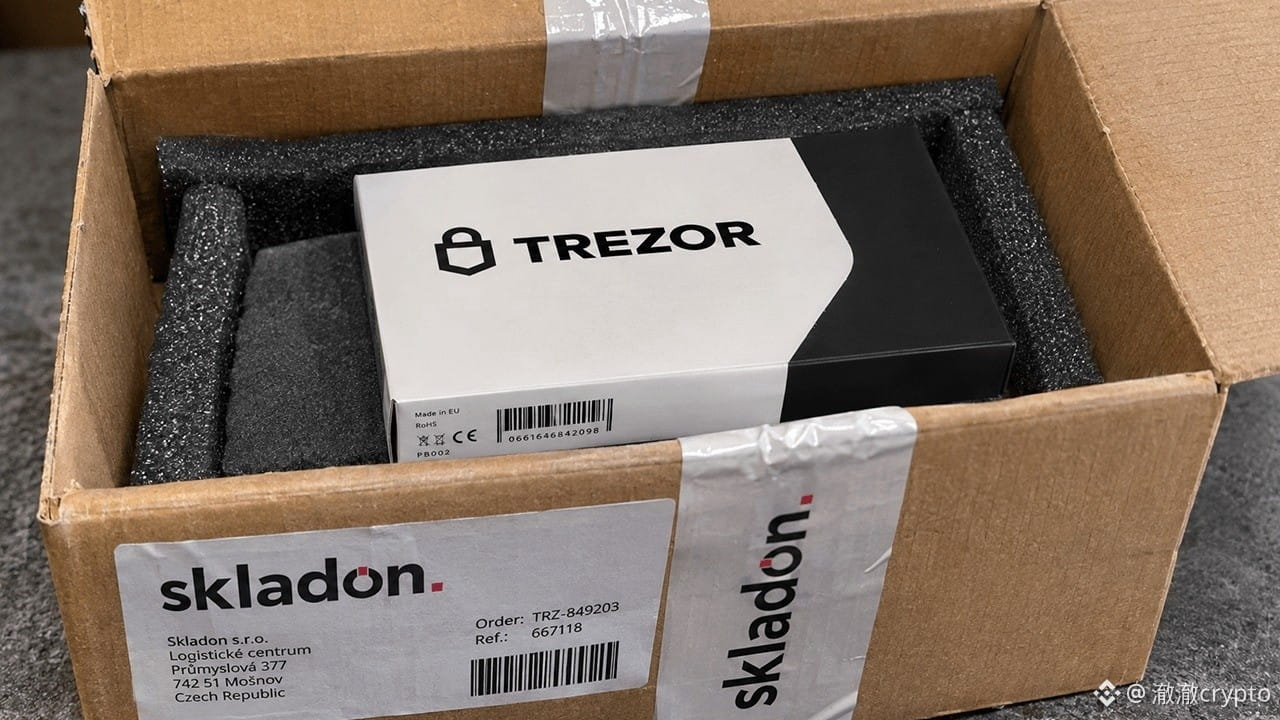
Trezor anunció el 16 de noviembre que su proveedor de logística, Skladon, sufrió un ataque el 7 de noviembre y no avisó a Trezor hasta el 15 de noviembre.
Se exportaron los datos de unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre: nombres, teléfonos, domicilios, correos electrónicos, modelos y precios. Los usuarios de Estados Unidos no se vieron afectados.
Algunos usuarios ya han recibido llamadas fraudulentas de personas que se hacen pasar por el servicio de atención al cliente. Los estafadores pueden mencionar de entrada los datos reales de tu pedido.
Los dispositivos, las frases de recuperación y los PIN están a salvo; no pueden robarte el dinero. Pero, como se filtraron las direcciones, detectar las llamadas fraudulentas se vuelve mucho más difícil.
Esta es la tercera filtración de un tercero que afecta a Trezor este año: en agosto, unos 14.000 pedidos de ShipMonk; en septiembre, 347.000 contactos del proveedor de correo electrónico Brevo.
Si hiciste un pedido entre el 9 de agosto y el 7 de noviembre, trata como estafadores todas las llamadas, los mensajes de texto y los correos electrónicos que mencionen tu pedido. Contacta con el servicio de atención al cliente únicamente a través del sitio web oficial.
Solo hay una prueba que refutaría esta conclusión: que Trezor se retracte y diga que los datos no salieron de sus sistemas. De lo contrario, considéralo una filtración.
¿Crees que los fabricantes de billeteras de hardware deberían responsabilizarse por las filtraciones de sus proveedores logísticos, o toda la culpa es de las empresas subcontratadas?
$BTC $ETH $SOL
#硬件钱包 #Trezor
Trezor anunció el 16 de noviembre que su proveedor de logística, Skladon, sufrió un ataque el 7 de noviembre y no avisó a Trezor hasta el 15 de noviembre.
Se exportaron los datos de unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre: nombres, teléfonos, domicilios, correos electrónicos, modelos y precios. Los usuarios de Estados Unidos no se vieron afectados.
Algunos usuarios ya han recibido llamadas fraudulentas de personas que se hacen pasar por el servicio de atención al cliente. Los estafadores pueden mencionar de entrada los datos reales de tu pedido.
Los dispositivos, las frases de recuperación y los PIN están a salvo; no pueden robarte el dinero. Pero, como se filtraron las direcciones, detectar las llamadas fraudulentas se vuelve mucho más difícil.
Esta es la tercera filtración de un tercero que afecta a Trezor este año: en agosto, unos 14.000 pedidos de ShipMonk; en septiembre, 347.000 contactos del proveedor de correo electrónico Brevo.
Si hiciste un pedido entre el 9 de agosto y el 7 de noviembre, trata como estafadores todas las llamadas, los mensajes de texto y los correos electrónicos que mencionen tu pedido. Contacta con el servicio de atención al cliente únicamente a través del sitio web oficial.
Solo hay una prueba que refutaría esta conclusión: que Trezor se retracte y diga que los datos no salieron de sus sistemas. De lo contrario, considéralo una filtración.
¿Crees que los fabricantes de billeteras de hardware deberían responsabilizarse por las filtraciones de sus proveedores logísticos, o toda la culpa es de las empresas subcontratadas?
$BTC $ETH $SOL
#硬件钱包 #Trezor