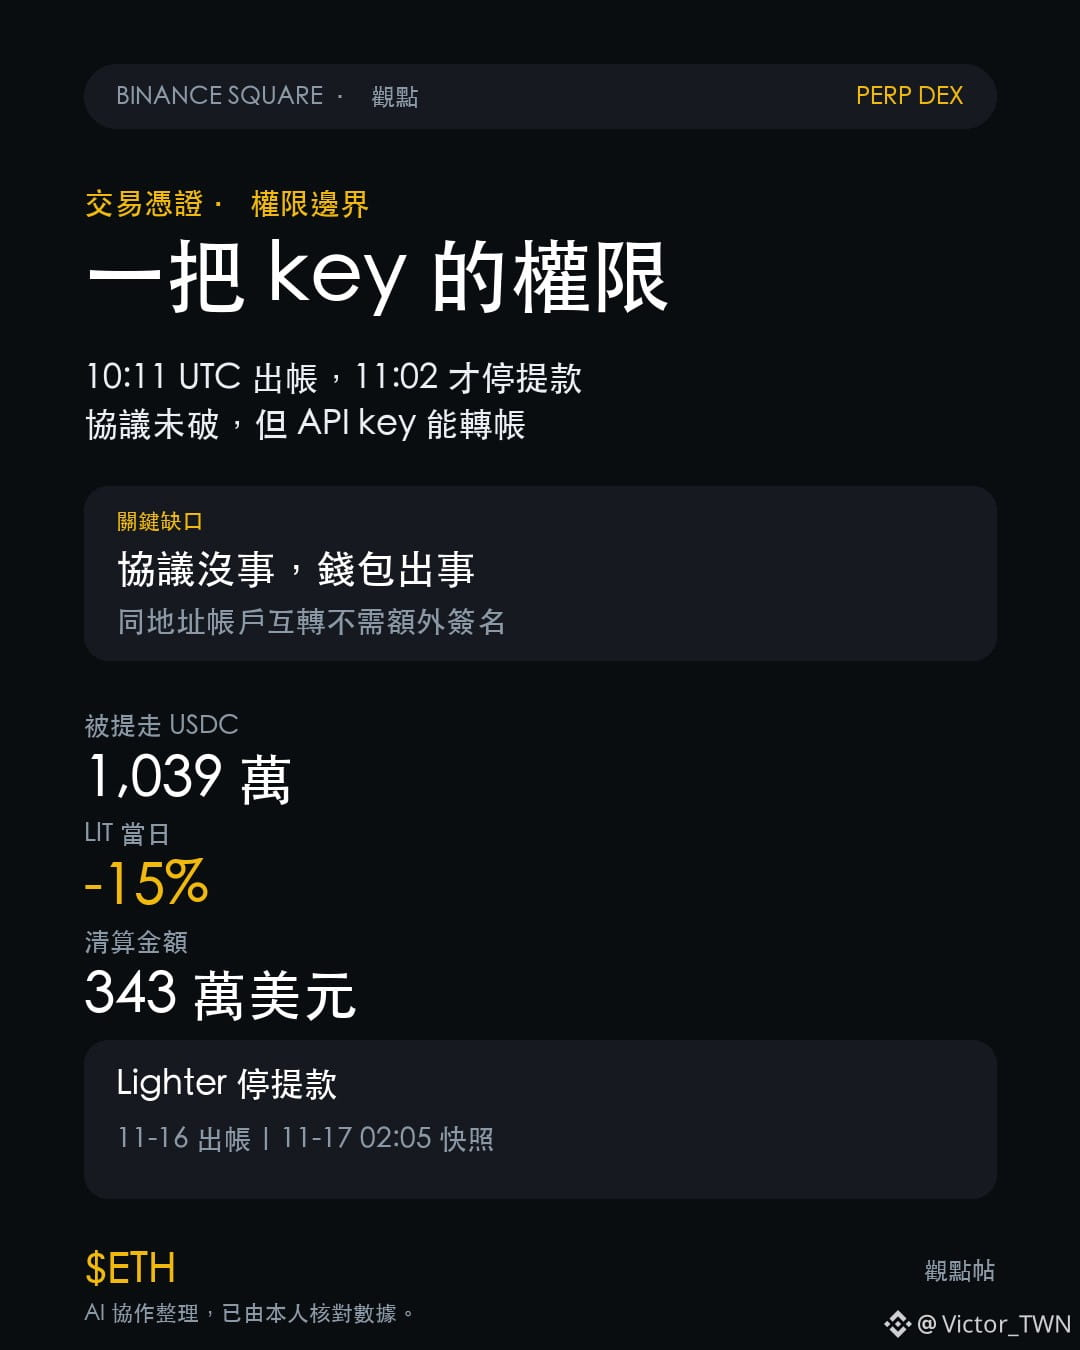
Lighter detuvo ayer todos los retiros. 10.393.057 USDC salieron de su contrato de Ethereum a las 10:11 UTC y se convirtieron en ETH en cuatro minutos; el aviso de suspensión de retiros se publicó recién a las 11:02 UTC, 50 minutos después.
La versión de Lighter es clara: se filtró una clave API de trading; ni el protocolo ni los contratos inteligentes fueron vulnerados.
Técnicamente, puede ser cierto, pero no es un gran consuelo para los depositantes. Según la propia documentación de Lighter, una clave API puede hacer órdenes, gestionar posiciones y transferir fondos entre cuentas vinculadas a la misma dirección on-chain. Para transferir fondos a otra persona, el propietario tiene que firmar de nuevo. La ruta que reconstruyeron los investigadores pasa justo por esa brecha: usar la cuenta comprometida para crear un pool con una comisión del 0%, quedarse con el 99,99% y luego ir trasladando el USDC de las víctimas al pool para canjearlo. Esta parte corresponde a la versión de investigadores on-chain. Lighter solo confirmó la filtración de la clave API y no confirmó la cifra total de 15,48 millones de dólares.
No pregunto «¿se vulneró el contrato?», sino «¿hasta dónde puede autorizar una sola clave?». El artículo del 15/11 preguntaba dónde se guardaban las claves; este pregunta cuánto dinero se puede mover cuando una clave se filtra.
$ETH recibió aproximadamente 1.920 monedas, mientras que otras 3.845 siguen en la billetera del atacante. LIT cayó un 15%, hasta un mínimo de 2,35; hubo liquidaciones por 3,43 millones de dólares y Upbit y Bithumb suspendieron directamente las transferencias de LIT. Mientras tanto, BTC cotizaba a 64.829 y ETH a 1.817; ambos apenas se movieron en 24 horas.
Una billetera fue vaciada y el mercado en general no reaccionó. No es un riesgo sistémico: es una reevaluación de la prima de riesgo de los tokens de los DEX de perpetuos.
Para refutarme, hay que observar dos cosas: salidas netas sostenidas cuando se reanuden los retiros, o la confirmación de que se robaron los 5,09 millones de dólares de una segunda cuenta. Si se confirma lo segundo, será un problema general del modelo de permisos de las cuentas, no de una sola clave.
¿Crees que un DEX de perpetuos debería permitir que una clave de trading tenga permisos para transferir fondos?
#TendenciasDelMercado
La versión de Lighter es clara: se filtró una clave API de trading; ni el protocolo ni los contratos inteligentes fueron vulnerados.
Técnicamente, puede ser cierto, pero no es un gran consuelo para los depositantes. Según la propia documentación de Lighter, una clave API puede hacer órdenes, gestionar posiciones y transferir fondos entre cuentas vinculadas a la misma dirección on-chain. Para transferir fondos a otra persona, el propietario tiene que firmar de nuevo. La ruta que reconstruyeron los investigadores pasa justo por esa brecha: usar la cuenta comprometida para crear un pool con una comisión del 0%, quedarse con el 99,99% y luego ir trasladando el USDC de las víctimas al pool para canjearlo. Esta parte corresponde a la versión de investigadores on-chain. Lighter solo confirmó la filtración de la clave API y no confirmó la cifra total de 15,48 millones de dólares.
No pregunto «¿se vulneró el contrato?», sino «¿hasta dónde puede autorizar una sola clave?». El artículo del 15/11 preguntaba dónde se guardaban las claves; este pregunta cuánto dinero se puede mover cuando una clave se filtra.
$ETH recibió aproximadamente 1.920 monedas, mientras que otras 3.845 siguen en la billetera del atacante. LIT cayó un 15%, hasta un mínimo de 2,35; hubo liquidaciones por 3,43 millones de dólares y Upbit y Bithumb suspendieron directamente las transferencias de LIT. Mientras tanto, BTC cotizaba a 64.829 y ETH a 1.817; ambos apenas se movieron en 24 horas.
Una billetera fue vaciada y el mercado en general no reaccionó. No es un riesgo sistémico: es una reevaluación de la prima de riesgo de los tokens de los DEX de perpetuos.
Para refutarme, hay que observar dos cosas: salidas netas sostenidas cuando se reanuden los retiros, o la confirmación de que se robaron los 5,09 millones de dólares de una segunda cuenta. Si se confirma lo segundo, será un problema general del modelo de permisos de las cuentas, no de una sola clave.
¿Crees que un DEX de perpetuos debería permitir que una clave de trading tenga permisos para transferir fondos?
#TendenciasDelMercado