
🚨 Alerta de seguridad de Lighter $LIT : una clave API filtrada de un operador provoca pérdidas millonarias mientras el protocolo permanece intacto
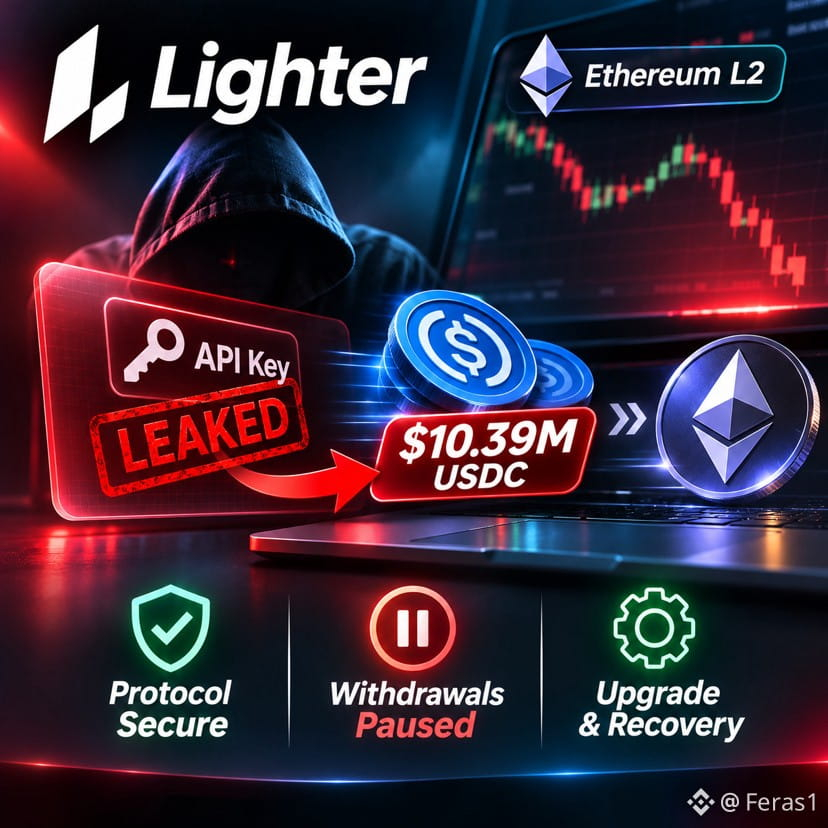
Lighter, el exchange de perpetuos de alto rendimiento y conocimiento cero en Ethereum L2, confirmó un incidente de seguridad vinculado exclusivamente a la filtración de una clave API de la cuenta de un operador. El protocolo central y los contratos inteligentes no se han visto afectados y siguen siendo totalmente seguros.
Los datos en cadena muestran que aproximadamente 10,39 millones de $USDC salieron de la plataforma en una rápida retirada. Los analistas estiman que la exposición total de las cuentas de los creadores de mercado afectados podría alcanzar unos 15,5 millones, después de que el atacante cerrara posiciones, creara un fondo público sin comisiones y retirara los fondos. Los $USDC robados se intercambiaron rápidamente por $ETH antes de que una parte se transfiriera a activos centrados en la privacidad.
Lighter ha activado el modo Guardian en sus contratos como medida de precaución. El Consejo de Seguridad está preparando una actualización centrada en recuperar fondos de un intento adicional de retirada del atacante. Todas las retiradas siguen suspendidas, con el objetivo claro de completar las actualizaciones y restablecer el acceso total antes de que termine el día de hoy.
La billetera del presunto atacante ha sido identificada públicamente como 0xb3fffca…. y la comunidad ya la ha señalado. Mientras tanto, $LIT ha sufrido presión vendedora, lo que refleja la cautela general del mercado ante los riesgos operativos, incluso cuando la tecnología subyacente se mantiene firme.
Este suceso pone de relieve la diferencia fundamental entre la seguridad a nivel de protocolo y las prácticas externas de gestión de claves. En un sector donde la autocustodia y la correspondencia verificable mediante circuitos ZK marcan la diferencia, la disciplina operativa en torno al acceso a las API es tan vital como el propio código.
¿Se convertirán las protecciones más sólidas para las claves API y los mecanismos de recuperación más rápidos en el nuevo estándar que distinga a los DEX resilientes del resto en 2026?
#lighter #CryptoSecurity
Lighter, el exchange de perpetuos de alto rendimiento y conocimiento cero en Ethereum L2, confirmó un incidente de seguridad vinculado exclusivamente a la filtración de una clave API de la cuenta de un operador. El protocolo central y los contratos inteligentes no se han visto afectados y siguen siendo totalmente seguros.
Los datos en cadena muestran que aproximadamente 10,39 millones de $USDC salieron de la plataforma en una rápida retirada. Los analistas estiman que la exposición total de las cuentas de los creadores de mercado afectados podría alcanzar unos 15,5 millones, después de que el atacante cerrara posiciones, creara un fondo público sin comisiones y retirara los fondos. Los $USDC robados se intercambiaron rápidamente por $ETH antes de que una parte se transfiriera a activos centrados en la privacidad.
Lighter ha activado el modo Guardian en sus contratos como medida de precaución. El Consejo de Seguridad está preparando una actualización centrada en recuperar fondos de un intento adicional de retirada del atacante. Todas las retiradas siguen suspendidas, con el objetivo claro de completar las actualizaciones y restablecer el acceso total antes de que termine el día de hoy.
La billetera del presunto atacante ha sido identificada públicamente como 0xb3fffca…. y la comunidad ya la ha señalado. Mientras tanto, $LIT ha sufrido presión vendedora, lo que refleja la cautela general del mercado ante los riesgos operativos, incluso cuando la tecnología subyacente se mantiene firme.
Este suceso pone de relieve la diferencia fundamental entre la seguridad a nivel de protocolo y las prácticas externas de gestión de claves. En un sector donde la autocustodia y la correspondencia verificable mediante circuitos ZK marcan la diferencia, la disciplina operativa en torno al acceso a las API es tan vital como el propio código.
¿Se convertirán las protecciones más sólidas para las claves API y los mecanismos de recuperación más rápidos en el nuevo estándar que distinga a los DEX resilientes del resto en 2026?
#lighter #CryptoSecurity