¡GIRO INESPERADO EN EL COLAPSO DE $15,5 M DE LIGHTER ($LIT)! ¡NO FUE UN HACKEO DE CONTRATO INTELIGENTE: SE USARON CLAVES DE API FILTRADAS DE CREADORES DE MERCADO PARA COMPRAR MONERO ($XMR) EN HYPERLIQUID!
¿Recuerdas el brutal desplome de más del 20 % de Lighter ($LIT) ante el temor de un exploit? La verdad acaba de salir a la luz, ¡y lo cambia todo para los operadores de $LIT y $XMR!
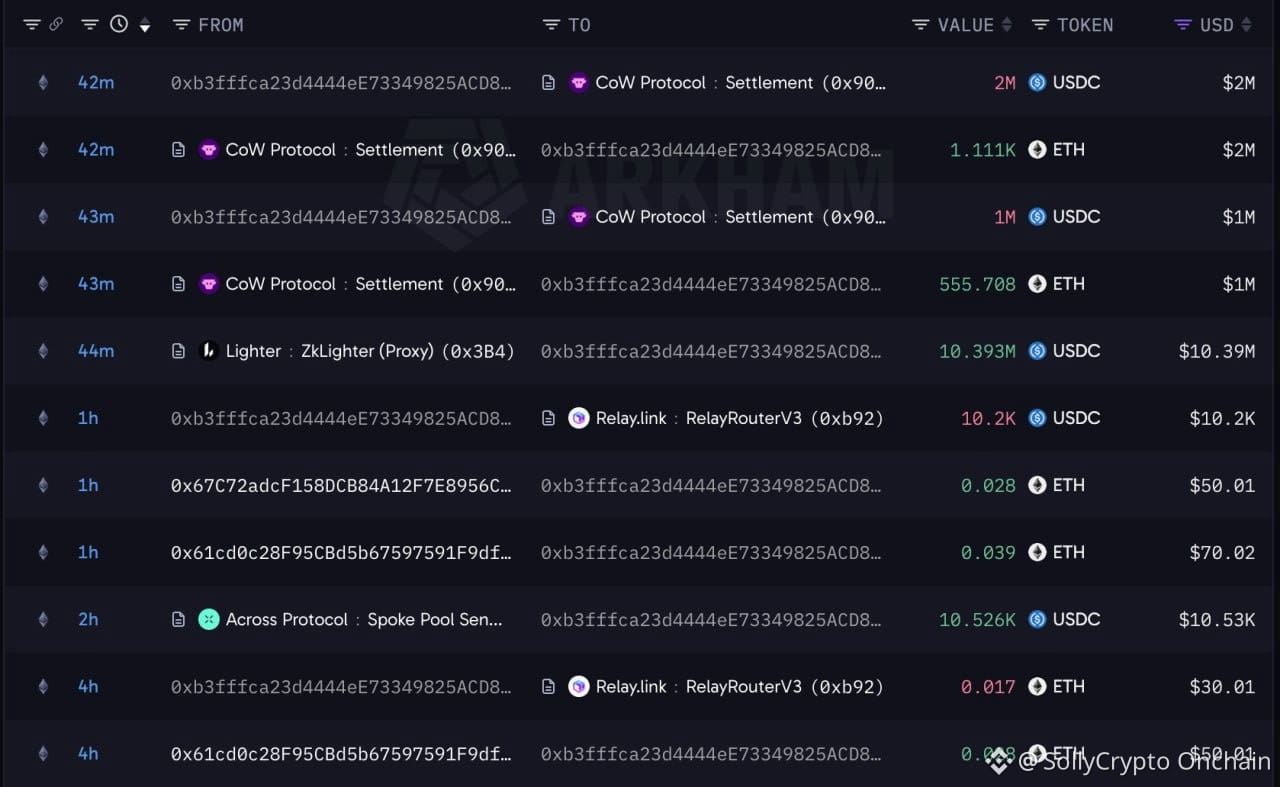
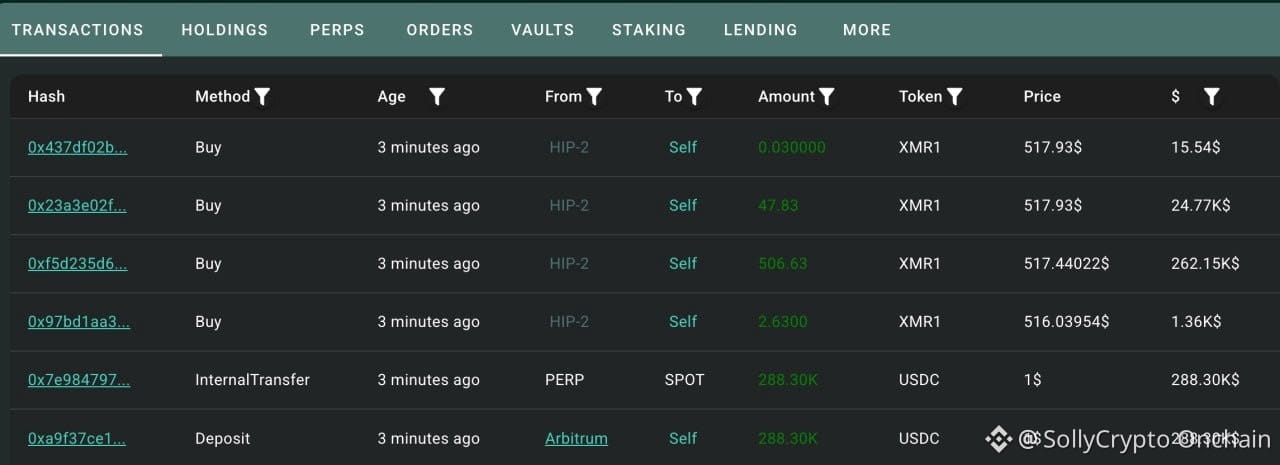
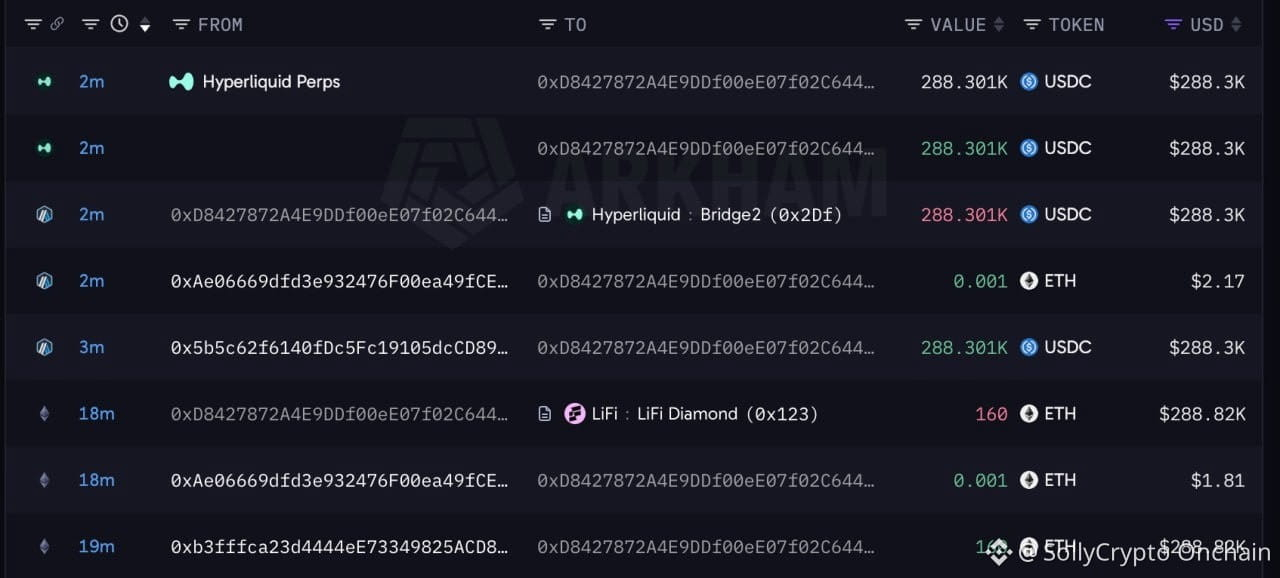
SollyCrypto Onchain lo confirma —citando al investigador on-chain @0xTria—: los contratos inteligentes centrales de Lighter NO fueron hackeados. En cambio, se filtraron claves de API pertenecientes a dos importantes creadores de mercado, lo que permitió a un atacante sustraer unos $15,48 millones ($10,39 M de una cuenta y $5,09 M de la otra) al cerrar sus posiciones, crear un pool público con comisiones del 0 % para desviar los fondos, convertirlos a $ETH mediante CoW Protocol y enviar el botín robado directamente a Hyperliquid (0xb3ff) para comprar Monero ($XMR), una moneda de privacidad.
Esto debería interpretarse como una señal cautelosa de recuperación para $LIT (ya que las bóvedas centrales del protocolo no fueron vulneradas) y como una alerta de volatilidad a corto plazo para $XMR, ahora que millones en fondos robados llegan al libro de órdenes de Hyperliquid.
Este es el secreto que la mayoría de los operadores minoristas pasan por alto: cuando hackean el contrato inteligente de un DEX, el token suele desplomarse hacia cero porque el propio código está comprometido. Cuando las pérdidas se deben a claves de API filtradas de creadores de mercado, se trata de un fallo operativo de seguridad de claves, no de una bóveda vulnerada. Por eso Lighter pausó los retiros y la creación de pools para investigar, mientras $LIT comenzaba a estabilizarse en torno a los $2,66 cuando los vendedores presa del pánico se dieron cuenta de que los fondos en garantía de los contratos inteligentes de los usuarios no habían sido sustraídos.
La verdadera trampa para los operadores minoristas es lanzarse a comprar $XMR por FOMO solo porque un hacker lo está comprando a precio de mercado en Hyperliquid para blanquear fondos robados. Los hackers no mantienen monedas esperando subidas a largo plazo: compran monedas de privacidad para borrar el rastro y luego las venden de inmediato, ¡dejando a los compradores tardíos impulsados por el FOMO con las pérdidas!
¿Crees que $LIT tendrá ahora un rebote de alivio, tras confirmarse que se trató de una filtración de claves de API y no de un hackeo de contrato, o prefieres mantenerte completamente al margen?
Sigue a SollyCrypto Onchain para conocer la verdadera historia detrás de cada desplome antes que el resto.
¿Recuerdas el brutal desplome de más del 20 % de Lighter ($LIT) ante el temor de un exploit? La verdad acaba de salir a la luz, ¡y lo cambia todo para los operadores de $LIT y $XMR!
SollyCrypto Onchain lo confirma —citando al investigador on-chain @0xTria—: los contratos inteligentes centrales de Lighter NO fueron hackeados. En cambio, se filtraron claves de API pertenecientes a dos importantes creadores de mercado, lo que permitió a un atacante sustraer unos $15,48 millones ($10,39 M de una cuenta y $5,09 M de la otra) al cerrar sus posiciones, crear un pool público con comisiones del 0 % para desviar los fondos, convertirlos a $ETH mediante CoW Protocol y enviar el botín robado directamente a Hyperliquid (0xb3ff) para comprar Monero ($XMR), una moneda de privacidad.
Esto debería interpretarse como una señal cautelosa de recuperación para $LIT (ya que las bóvedas centrales del protocolo no fueron vulneradas) y como una alerta de volatilidad a corto plazo para $XMR, ahora que millones en fondos robados llegan al libro de órdenes de Hyperliquid.
Este es el secreto que la mayoría de los operadores minoristas pasan por alto: cuando hackean el contrato inteligente de un DEX, el token suele desplomarse hacia cero porque el propio código está comprometido. Cuando las pérdidas se deben a claves de API filtradas de creadores de mercado, se trata de un fallo operativo de seguridad de claves, no de una bóveda vulnerada. Por eso Lighter pausó los retiros y la creación de pools para investigar, mientras $LIT comenzaba a estabilizarse en torno a los $2,66 cuando los vendedores presa del pánico se dieron cuenta de que los fondos en garantía de los contratos inteligentes de los usuarios no habían sido sustraídos.
La verdadera trampa para los operadores minoristas es lanzarse a comprar $XMR por FOMO solo porque un hacker lo está comprando a precio de mercado en Hyperliquid para blanquear fondos robados. Los hackers no mantienen monedas esperando subidas a largo plazo: compran monedas de privacidad para borrar el rastro y luego las venden de inmediato, ¡dejando a los compradores tardíos impulsados por el FOMO con las pérdidas!
¿Crees que $LIT tendrá ahora un rebote de alivio, tras confirmarse que se trató de una filtración de claves de API y no de un hackeo de contrato, o prefieres mantenerte completamente al margen?
Sigue a SollyCrypto Onchain para conocer la verdadera historia detrás de cada desplome antes que el resto.