Ya he visto varias veces cómo «confía en mí» se convierte en «verifícame», y suele acabar igual: la parte de la verificación se subcontrata discretamente de nuevo a la confianza.
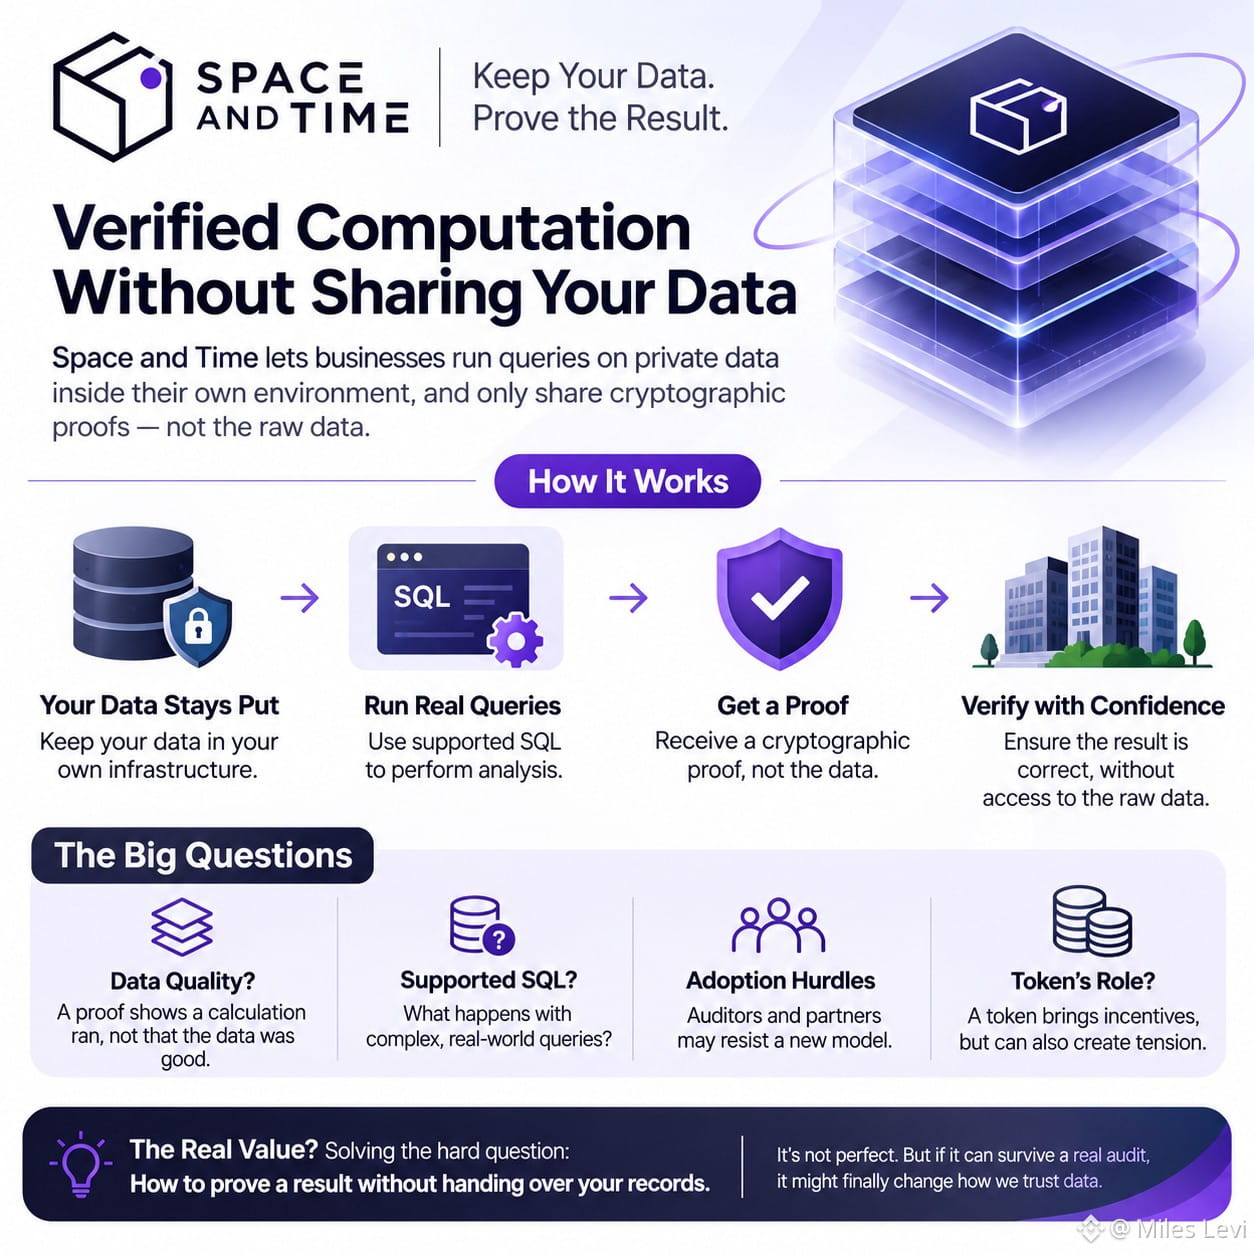
Así que, cuando leí que Space and Time mantiene los registros dentro de la empresa y solo envía pruebas, no me entusiasmé. Sentí ese viejo cansancio. Pero aun así hubo algo que me llamó la atención. No pide a nadie que traslade sus datos, y esa es precisamente la parte que suele hacer fracasar estas iniciativas.
Pero aquí es donde me atasco. Una prueba te dice que un cálculo se ejecutó correctamente con respecto a un compromiso. No dice nada sobre si los datos incluidos en ese compromiso eran buenos. Si entran datos basura, salen datos basura con certificación criptográfica. No dejo de notar lo fácil que es que la gente oiga «verificado» y lo traduzca discretamente como «verdadero».
Y «compatible con SQL» está haciendo mucho trabajo en esa propuesta. Las empresas de verdad ejecutan consultas complejas que nadie había previsto. ¿Qué pasa en los límites de lo que es compatible? No lo sé, y no creo que la publicación quiera que lo pregunte.
Luego está la incómoda parte humana. Los auditores tienen sus propias costumbres. A los socios rara vez les apetece aprender una nueva forma de confiar en alguien. He visto más de una vez cómo una hoja de cálculo y una llamada telefónica se imponían a una buena tecnología.
Tampoco tengo claro qué hace realmente el token en este caso. Que las empresas paguen por un software es una cosa. Un token con sus propios incentivos es otra. Ya he visto cómo esas dos cosas se enfrentan.
No confío plenamente en esto. Pero la pregunta que plantea —cómo demostrar un resultado sin entregar los registros— es válida. La mayoría de los proyectos nunca llega tan lejos. Solo me gustaría verlo superar una auditoría rutinaria antes de decidirme.
#sxt $SXT @SpaceandTime
Así que, cuando leí que Space and Time mantiene los registros dentro de la empresa y solo envía pruebas, no me entusiasmé. Sentí ese viejo cansancio. Pero aun así hubo algo que me llamó la atención. No pide a nadie que traslade sus datos, y esa es precisamente la parte que suele hacer fracasar estas iniciativas.
Pero aquí es donde me atasco. Una prueba te dice que un cálculo se ejecutó correctamente con respecto a un compromiso. No dice nada sobre si los datos incluidos en ese compromiso eran buenos. Si entran datos basura, salen datos basura con certificación criptográfica. No dejo de notar lo fácil que es que la gente oiga «verificado» y lo traduzca discretamente como «verdadero».
Y «compatible con SQL» está haciendo mucho trabajo en esa propuesta. Las empresas de verdad ejecutan consultas complejas que nadie había previsto. ¿Qué pasa en los límites de lo que es compatible? No lo sé, y no creo que la publicación quiera que lo pregunte.
Luego está la incómoda parte humana. Los auditores tienen sus propias costumbres. A los socios rara vez les apetece aprender una nueva forma de confiar en alguien. He visto más de una vez cómo una hoja de cálculo y una llamada telefónica se imponían a una buena tecnología.
Tampoco tengo claro qué hace realmente el token en este caso. Que las empresas paguen por un software es una cosa. Un token con sus propios incentivos es otra. Ya he visto cómo esas dos cosas se enfrentan.
No confío plenamente en esto. Pero la pregunta que plantea —cómo demostrar un resultado sin entregar los registros— es válida. La mayoría de los proyectos nunca llega tan lejos. Solo me gustaría verlo superar una auditoría rutinaria antes de decidirme.
#sxt $SXT @SpaceandTime