¿EXPLOTACIÓN DE 15,5 M$? LOS FONDOS ROBADOS SE DIRIGEN AHORA A $XMR .
Según se informa, se está desarrollando un grave incidente de seguridad en torno a Lighter.
Según @0xTria, se filtraron claves API vinculadas a dos creadores de mercado en Lighter.xyz, lo que supuestamente permitió a un atacante robar aproximadamente 15,5 M$.
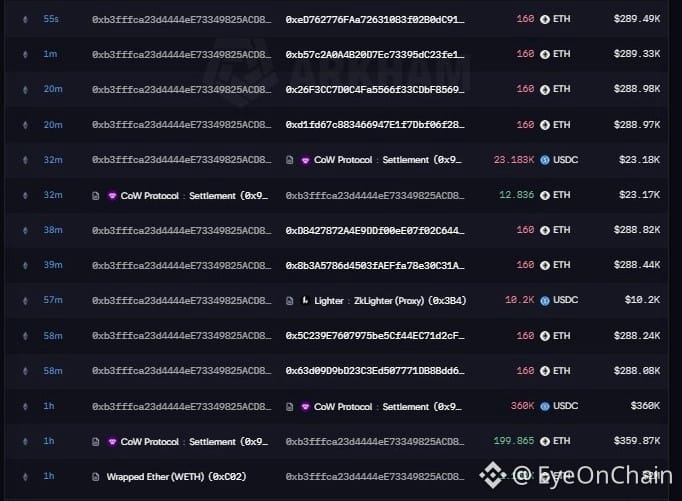
Pero aquí es donde todo se pone aún más interesante... ahora el atacante está transfiriendo los fondos robados a Hyperliquid y usándolos para comprar #XMR (Monero). Conviene seguir de cerca el movimiento de los fondos. ¿Por qué Monero? ¿Busca el atacante dificultar el rastreo? Una cosa está clara: puede que esta historia aún no haya terminado.
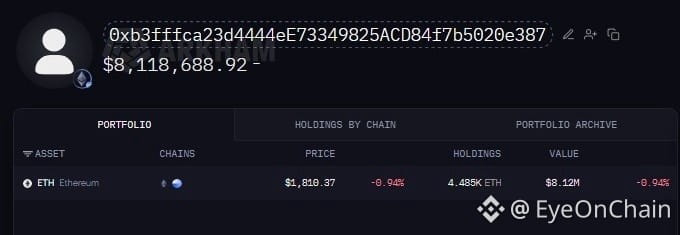
Billetera sospechosa: 0xb3fffca23d4444eE73349825ACD84f7b5020e387
Según se informa, se está desarrollando un grave incidente de seguridad en torno a Lighter.
Según @0xTria, se filtraron claves API vinculadas a dos creadores de mercado en Lighter.xyz, lo que supuestamente permitió a un atacante robar aproximadamente 15,5 M$.
Pero aquí es donde todo se pone aún más interesante... ahora el atacante está transfiriendo los fondos robados a Hyperliquid y usándolos para comprar #XMR (Monero). Conviene seguir de cerca el movimiento de los fondos. ¿Por qué Monero? ¿Busca el atacante dificultar el rastreo? Una cosa está clara: puede que esta historia aún no haya terminado.
Billetera sospechosa: 0xb3fffca23d4444eE73349825ACD84f7b5020e387