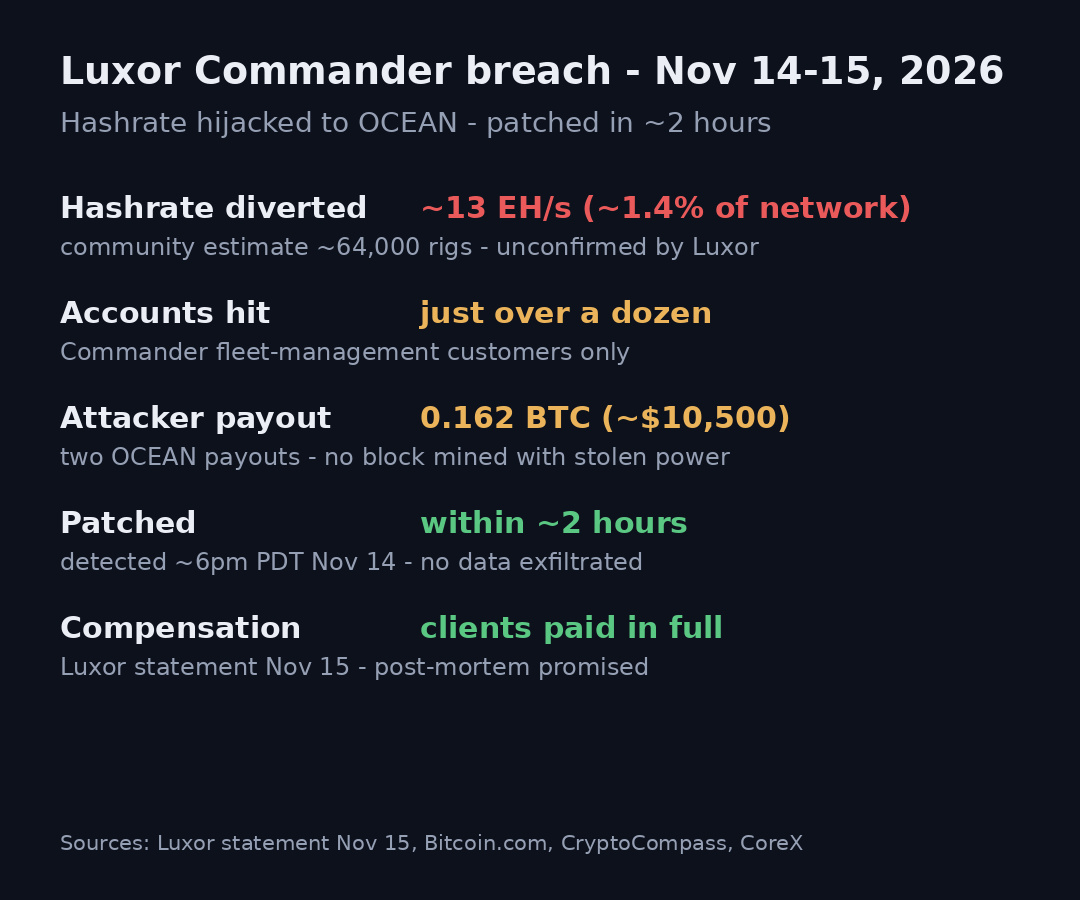
Alguien acaba de robar 13 EH/s de potencia de minado de Bitcoin durante dos horas y se llevó unos 10.500 dólares.
Luxor confirmó ayer que un intruso accedió a Commander, el software que gestiona flotas de máquinas de minería, y redirigió discretamente los equipos de algo más de una docena de clientes al pool OCEAN. Los primeros informes calculaban que eran unas 64.000 máquinas, aproximadamente el 1,4 % de toda la red. Luxor corrigió el problema en dos horas, afirma que no se filtraron datos y pagará íntegramente a todos los clientes afectados.
Esto es lo que de verdad me preocupa. El atacante apenas cobró: 0,162 BTC, y ni siquiera se minó un bloque con la potencia robada. Así que no fue un atraco, sino una prueba de concepto. Y el director ejecutivo de Luxor lo calificó de «vector sofisticado habilitado por IA», sin explicar cómo funcionó. Un panel de control, un proveedor y, de repente, 13 EH/s obedecen a otra persona.
La propia red de $BTC nunca se vio afectada; conviene decirlo claramente, porque la cadena hizo exactamente lo que debía hacer. Pero la minería se sigue centralizando a través del software de gestión de flotas, y lo ocurrido este fin de semana dejó claro que el punto débil no es la cadena de bloques, sino la capa que indica a las máquinas adónde dirigir su potencia.
Si gestionas tus equipos de minería mediante un panel de control de terceros, ¿cuándo fue la última vez que revisaste la configuración de tu pool?
Luxor confirmó ayer que un intruso accedió a Commander, el software que gestiona flotas de máquinas de minería, y redirigió discretamente los equipos de algo más de una docena de clientes al pool OCEAN. Los primeros informes calculaban que eran unas 64.000 máquinas, aproximadamente el 1,4 % de toda la red. Luxor corrigió el problema en dos horas, afirma que no se filtraron datos y pagará íntegramente a todos los clientes afectados.
Esto es lo que de verdad me preocupa. El atacante apenas cobró: 0,162 BTC, y ni siquiera se minó un bloque con la potencia robada. Así que no fue un atraco, sino una prueba de concepto. Y el director ejecutivo de Luxor lo calificó de «vector sofisticado habilitado por IA», sin explicar cómo funcionó. Un panel de control, un proveedor y, de repente, 13 EH/s obedecen a otra persona.
La propia red de $BTC nunca se vio afectada; conviene decirlo claramente, porque la cadena hizo exactamente lo que debía hacer. Pero la minería se sigue centralizando a través del software de gestión de flotas, y lo ocurrido este fin de semana dejó claro que el punto débil no es la cadena de bloques, sino la capa que indica a las máquinas adónde dirigir su potencia.
Si gestionas tus equipos de minería mediante un panel de control de terceros, ¿cuándo fue la última vez que revisaste la configuración de tu pool?