#about64000bitcoinminingmachinesreportedlyhijacked
El 14 de noviembre de 2026, se produjo un importante incidente de seguridad en el sector de la minería de Bitcoin, que implicó el secuestro remoto de aproximadamente 64.000 máquinas de minería ASIC.
Detalles clave del incidente
Hashrate desviado: Las máquinas secuestradas representaban aproximadamente 13 exahashes por segundo (EH/s) de potencia de cálculo, alrededor del 1,4 % del hashrate total de la red Bitcoin en ese momento.
Pool de destino: Los atacantes desviaron la potencia de hash de sus pools habituales al pool de minería OCEAN y configuraron los pagos para que se enviaran a una única dirección controlada por ellos.
Sin ganancias para los atacantes: Los atacantes no lograron validar ningún bloque durante el breve periodo que duró el ataque. Como resultado, la dirección de pago controlada por ellos no recibió ningún BTC.
Origen de la brecha: El ataque tuvo como objetivo Luxor Commander, una popular plataforma de software para la gestión de flotas que los operadores de minería utilizan para configurar y administrar de forma remota grandes conjuntos de equipos.
Seguridad del protocolo intacta: No se comprometieron el consenso ni el protocolo de la red Bitcoin. La vulnerabilidad existía exclusivamente en software de terceros para la gestión operativa.
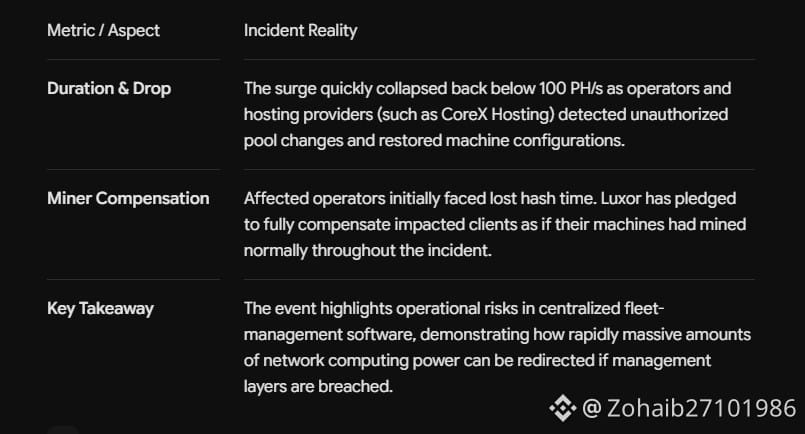
Impacto y consecuencias
$BTC $ETH
El 14 de noviembre de 2026, se produjo un importante incidente de seguridad en el sector de la minería de Bitcoin, que implicó el secuestro remoto de aproximadamente 64.000 máquinas de minería ASIC.
Detalles clave del incidente
Hashrate desviado: Las máquinas secuestradas representaban aproximadamente 13 exahashes por segundo (EH/s) de potencia de cálculo, alrededor del 1,4 % del hashrate total de la red Bitcoin en ese momento.
Pool de destino: Los atacantes desviaron la potencia de hash de sus pools habituales al pool de minería OCEAN y configuraron los pagos para que se enviaran a una única dirección controlada por ellos.
Sin ganancias para los atacantes: Los atacantes no lograron validar ningún bloque durante el breve periodo que duró el ataque. Como resultado, la dirección de pago controlada por ellos no recibió ningún BTC.
Origen de la brecha: El ataque tuvo como objetivo Luxor Commander, una popular plataforma de software para la gestión de flotas que los operadores de minería utilizan para configurar y administrar de forma remota grandes conjuntos de equipos.
Seguridad del protocolo intacta: No se comprometieron el consenso ni el protocolo de la red Bitcoin. La vulnerabilidad existía exclusivamente en software de terceros para la gestión operativa.
Impacto y consecuencias
$BTC $ETH