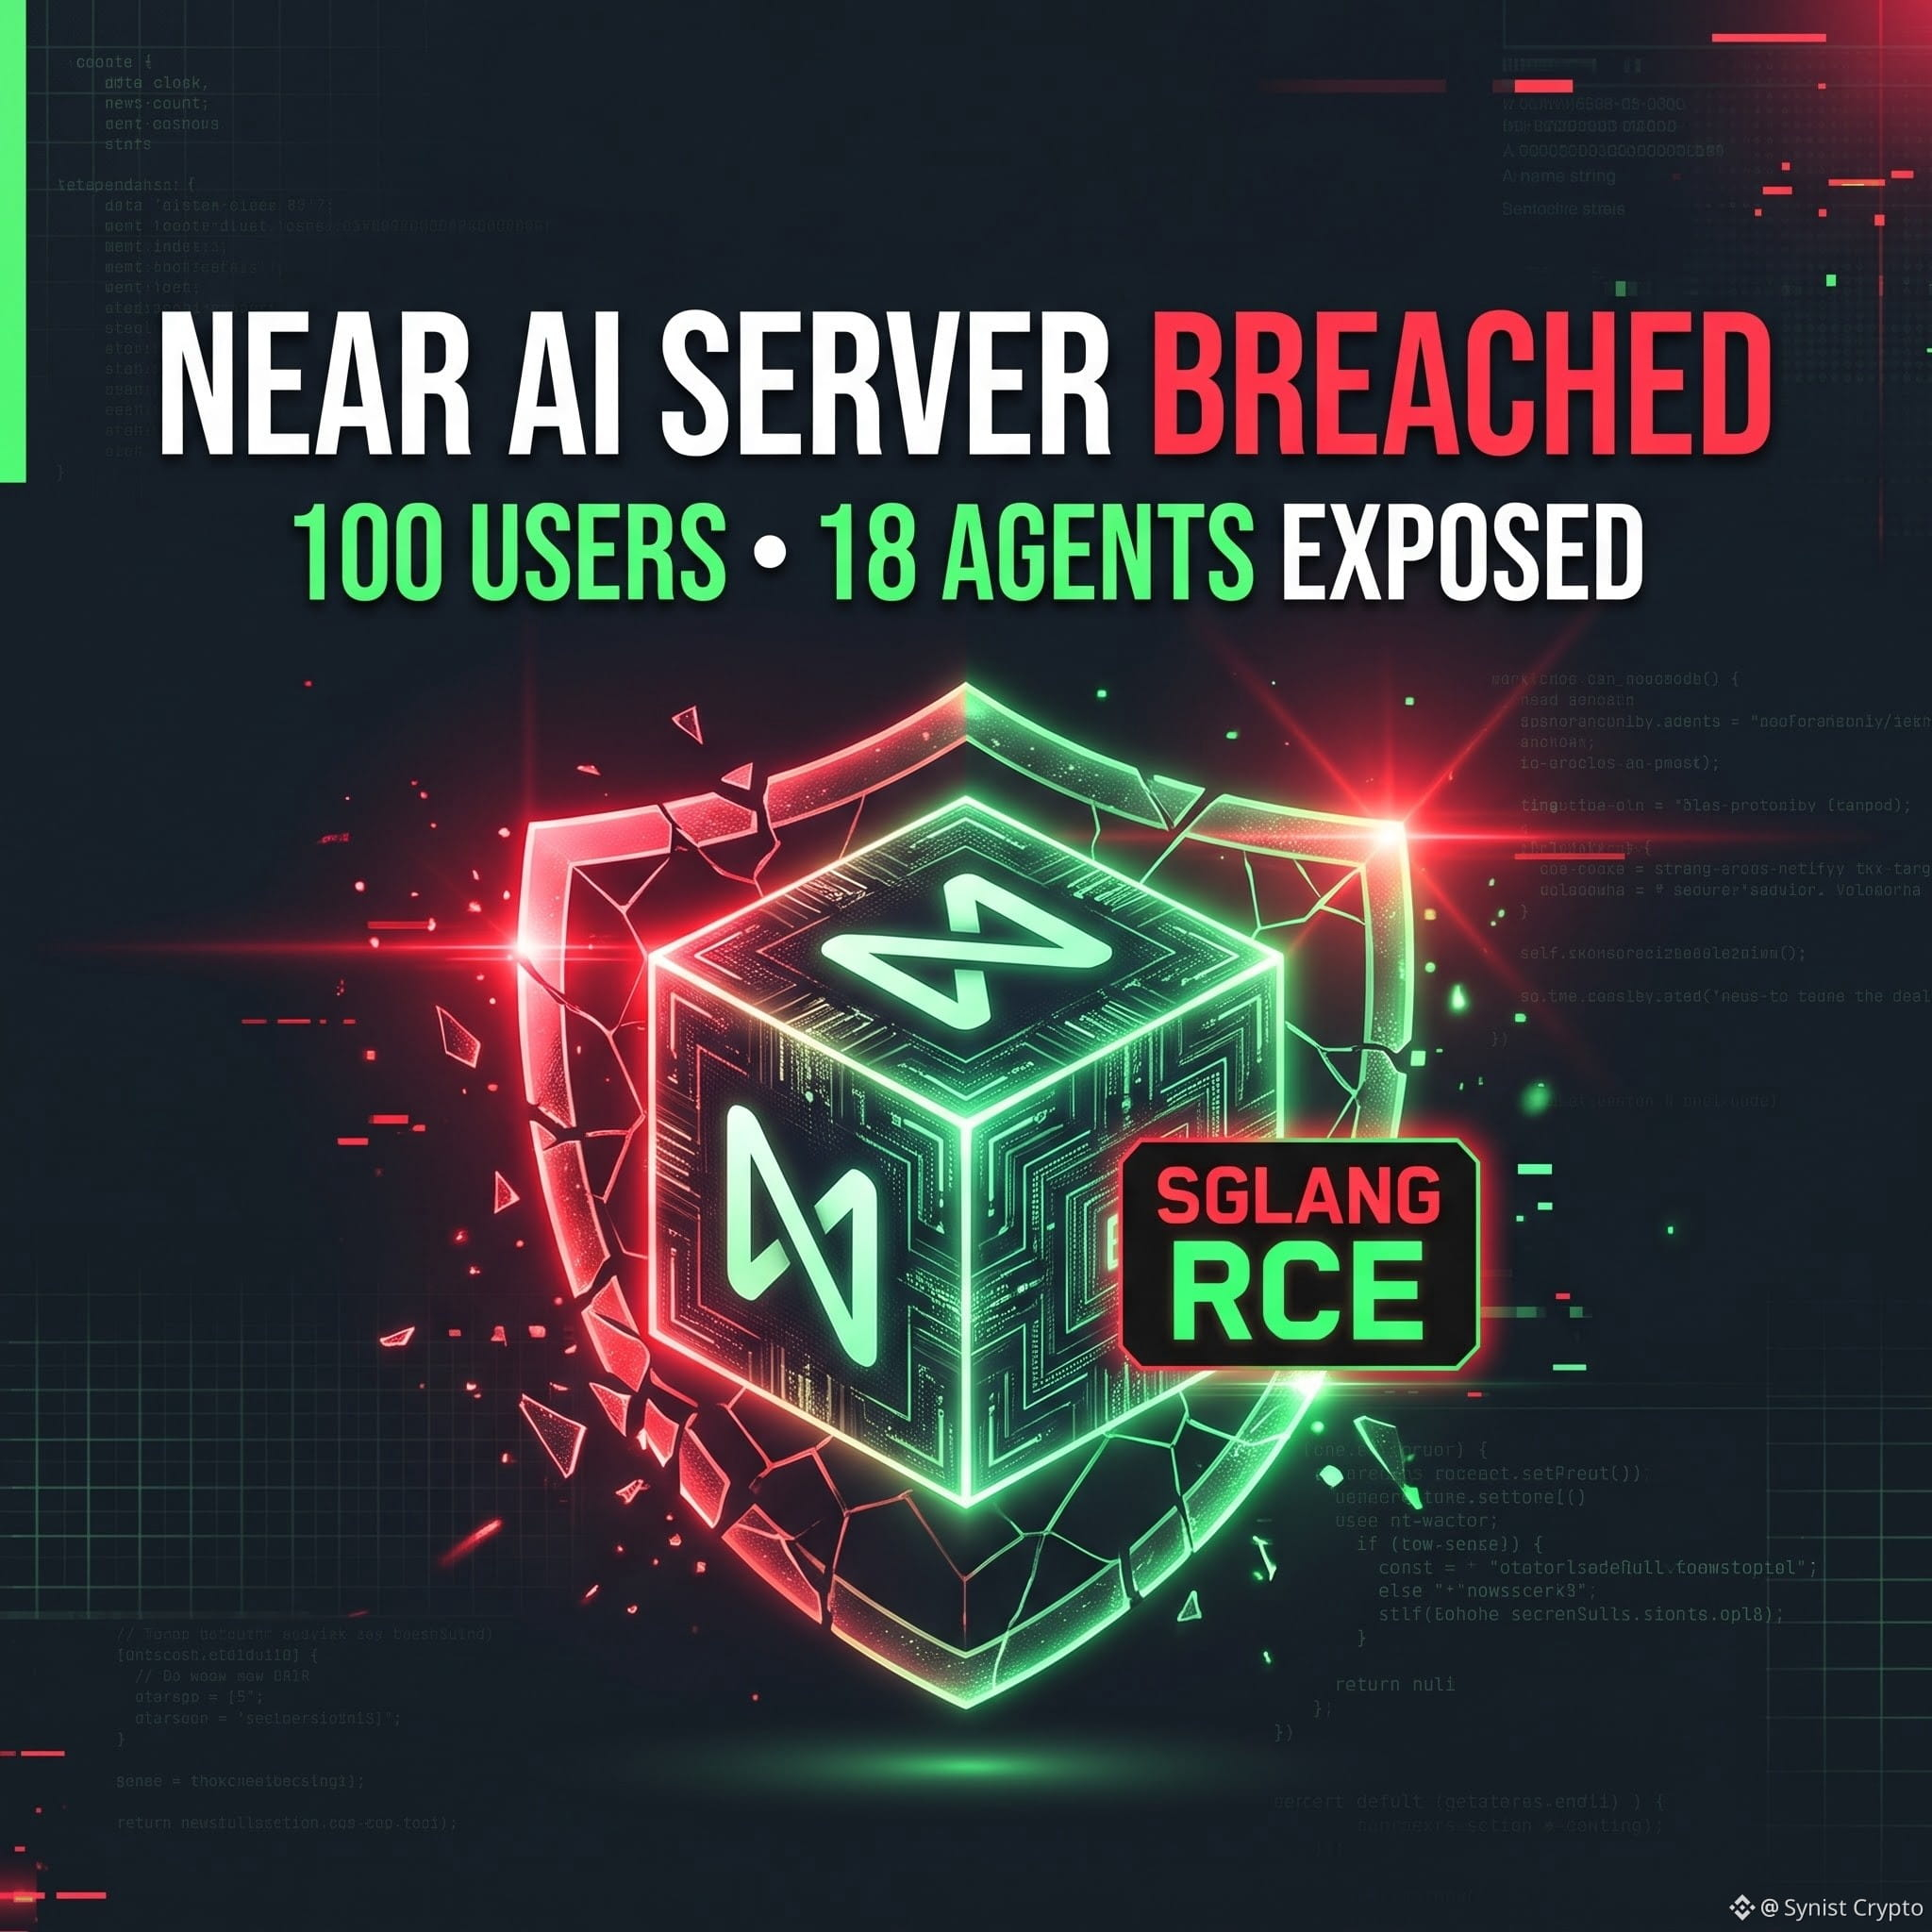
🚨Una llamada de atención para la narrativa «IA x cripto»: un fallo de RCE en SGLang acaba de vulnerar un servidor de NEAR AI, incluso dentro de un entorno de ejecución confiable (TEE).
El atacante pudo ver instrucciones confidenciales de IA y extraer datos de unas 100 cuentas de usuario y 18 agentes de IA heredados. Nadie perdió $NEAR tokens de la propia cadena, pero esto demuestra que ejecutar motores de IA de código abierto sin parches dentro de enclaves «seguros» no los vuelve mágicamente invulnerables.
A medida que los agentes de IA empiecen a tener billeteras y claves de API, la seguridad lo será todo. ¿Ya confiarías fondos cripto reales a agentes de IA o todavía es demasiado pronto?
El atacante pudo ver instrucciones confidenciales de IA y extraer datos de unas 100 cuentas de usuario y 18 agentes de IA heredados. Nadie perdió $NEAR tokens de la propia cadena, pero esto demuestra que ejecutar motores de IA de código abierto sin parches dentro de enclaves «seguros» no los vuelve mágicamente invulnerables.
A medida que los agentes de IA empiecen a tener billeteras y claves de API, la seguridad lo será todo. ¿Ya confiarías fondos cripto reales a agentes de IA o todavía es demasiado pronto?