Me desperté, vi que KAVA estaba entre las tendencias y pensé que algún viejo token había resucitado para pegar un subidón. Entré a mirar y, vaya, lo habían hackeado.
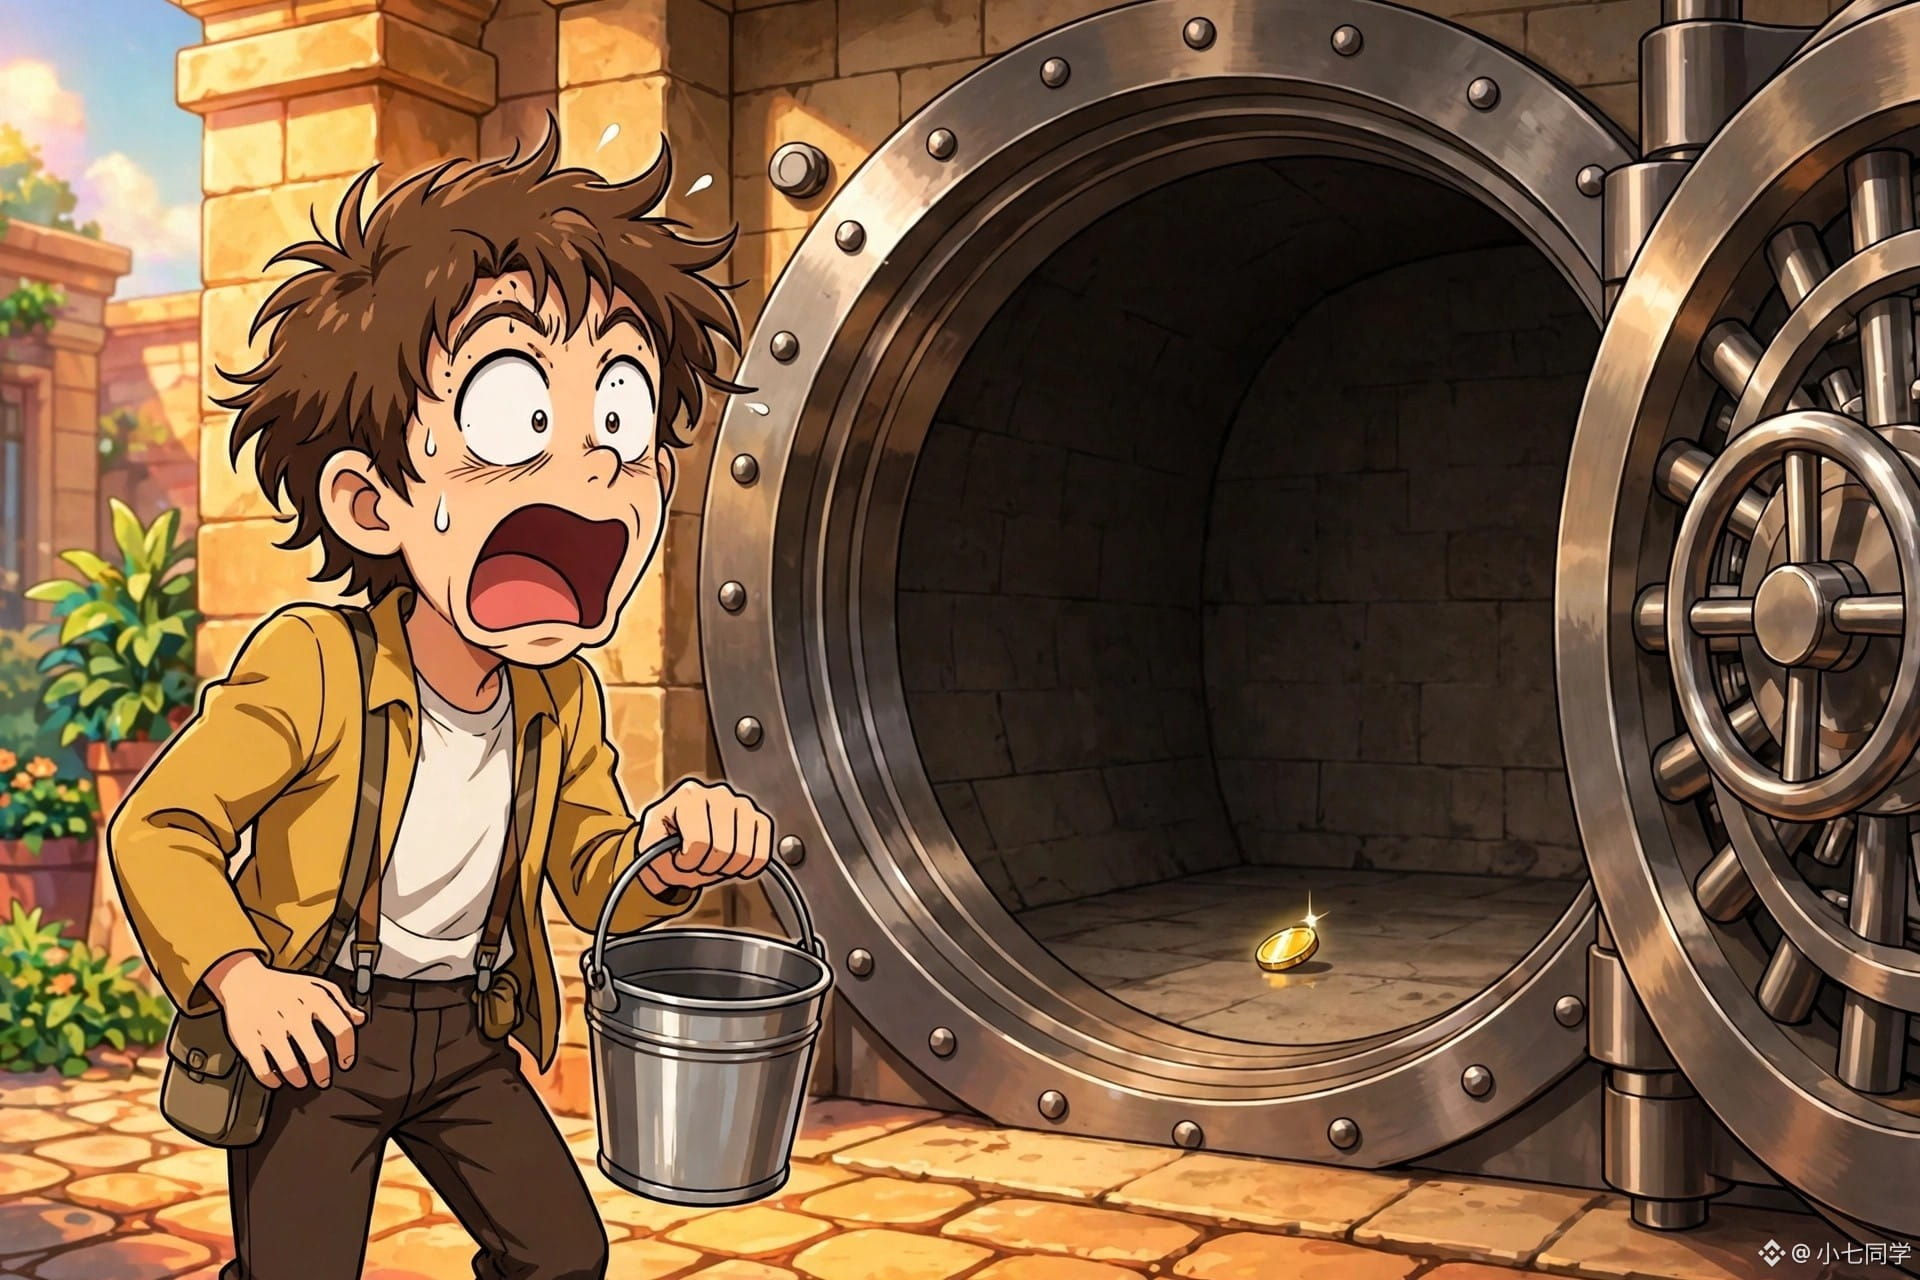
Esto fue lo que pasó: en el pool de préstamos de Kava Lend, un hacker aprovechó un error de cálculo en el mercado de BUSD e infló de golpe el valor de las garantías 243.000 veces. Después pidió prestado 127 veces y, en apenas una hora y media, se llevó 55,2 millones de KAVA. El pool pasó de tener 55,33 millones a quedarse con 0,19: literalmente, lo vaciaron. Al precio de 0,068 dólares antes del robo, eso equivalía a 3,76 millones de dólares. El hacker transfirió los tokens a la cadena BNB y en 35 minutos vendió 48,4 millones, obteniendo unos 2,1 millones de dólares. KAVA llegó a caer un 47 % en un día; la página de precios de Binance muestra ahora 0,04 dólares y hoy marcó un nuevo mínimo histórico.
Por un lado está el equipo del proyecto: Kava dice que el incidente ya está bajo control, que no hubo una emisión ilimitada y que están investigando; el informe completo llegará más adelante. Por otro, están quienes depositaron su dinero: si el pool está vacío, ¿con qué van a devolver los préstamos? En Corea del Sur, Upbit, Bithumb y Coinone ya suspendieron los depósitos y retiros de KAVA. Y lo que más duele: el ataque empezó el viernes por la noche, pero Kava no lo reconoció hasta las 6:30 de la mañana del sábado; pasaron más de siete horas.
Yo estoy del lado de quienes depositaron su dinero: el error se puede arreglar y el informe se puede redactar, pero si el pool está vacío, está vacío. Lo que más teme un protocolo de préstamos no es que lo hackeen una vez, sino que después nadie se atreva a volver a depositar dinero. Lo que se desplomó con KAVA no fue el precio, sino la confianza.
¿De qué lado estás? En un pool de préstamos vaciado de esta manera, ¿crees que basta con arreglarlo para que todo vuelva a la normalidad, o cuando la confianza se rompe ya no hay forma de recomponerla?
#KAVA
Esto fue lo que pasó: en el pool de préstamos de Kava Lend, un hacker aprovechó un error de cálculo en el mercado de BUSD e infló de golpe el valor de las garantías 243.000 veces. Después pidió prestado 127 veces y, en apenas una hora y media, se llevó 55,2 millones de KAVA. El pool pasó de tener 55,33 millones a quedarse con 0,19: literalmente, lo vaciaron. Al precio de 0,068 dólares antes del robo, eso equivalía a 3,76 millones de dólares. El hacker transfirió los tokens a la cadena BNB y en 35 minutos vendió 48,4 millones, obteniendo unos 2,1 millones de dólares. KAVA llegó a caer un 47 % en un día; la página de precios de Binance muestra ahora 0,04 dólares y hoy marcó un nuevo mínimo histórico.
Por un lado está el equipo del proyecto: Kava dice que el incidente ya está bajo control, que no hubo una emisión ilimitada y que están investigando; el informe completo llegará más adelante. Por otro, están quienes depositaron su dinero: si el pool está vacío, ¿con qué van a devolver los préstamos? En Corea del Sur, Upbit, Bithumb y Coinone ya suspendieron los depósitos y retiros de KAVA. Y lo que más duele: el ataque empezó el viernes por la noche, pero Kava no lo reconoció hasta las 6:30 de la mañana del sábado; pasaron más de siete horas.
Yo estoy del lado de quienes depositaron su dinero: el error se puede arreglar y el informe se puede redactar, pero si el pool está vacío, está vacío. Lo que más teme un protocolo de préstamos no es que lo hackeen una vez, sino que después nadie se atreva a volver a depositar dinero. Lo que se desplomó con KAVA no fue el precio, sino la confianza.
¿De qué lado estás? En un pool de préstamos vaciado de esta manera, ¿crees que basta con arreglarlo para que todo vuelva a la normalidad, o cuando la confianza se rompe ya no hay forma de recomponerla?
#KAVA