
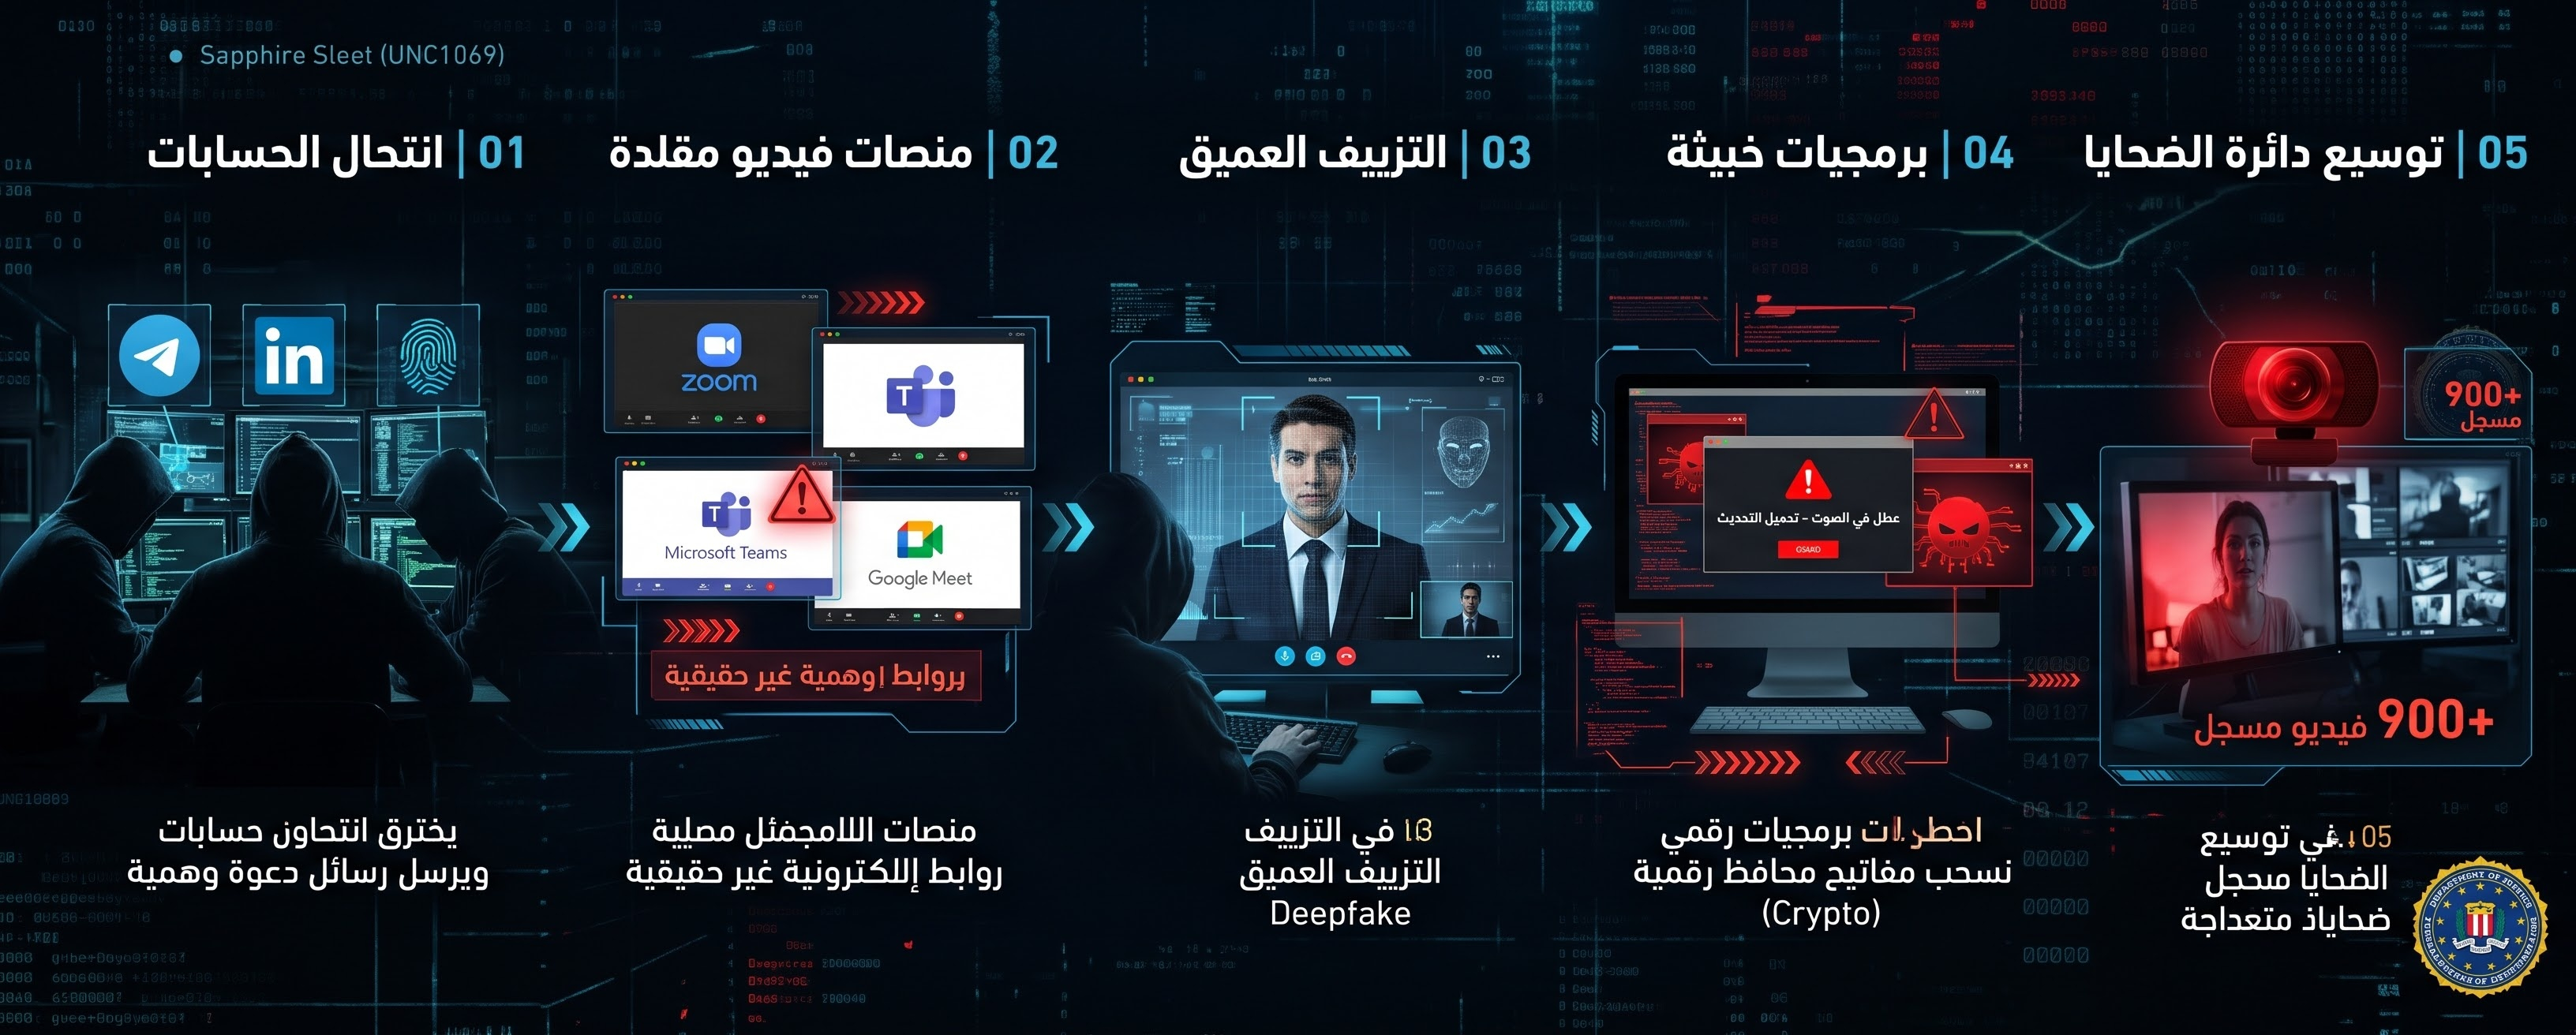



Cómo funciona el plan «FaceStealer» (ladrón de rostros)
La operación la lleva a cabo un grupo de piratas informáticos respaldado por Corea del Norte, conocido como Sapphire Sleet o UNC1069. Según explican los informes de Al Arabiya y Asharq News, el ataque consta de cuatro etapas principales:
• Suplantación de cuentas de confianza. Los piratas informáticos toman el control de cuentas auténticas de víctimas anteriores en plataformas de redes sociales y mensajería como Telegram y LinkedIn, y luego envían invitaciones a reuniones por videollamada a sus conocidos y colegas del sector.
• Plataformas de video falsas. Se atrae a las víctimas hacia enlaces que imitan las interfaces de aplicaciones de reuniones populares como Zoom, Microsoft Teams y Google Meet.
• Videos deepfake y grabaciones robadas. En la pantalla aparece un video grabado en secreto de un contacto de confianza, o un video generado con inteligencia artificial mediante tecnología deepfake que muestra a personalidades conocidas e influyentes del sector de las criptomonedas para ganarse la confianza de la víctima.
• El truco del fallo de audio y la instalación de software. Los atacantes simulan un problema técnico de audio y aparece un mensaje que pide a la víctima hacer clic en un enlace para actualizar el programa o reparar el audio, lo que lleva a instalar malware que roba las claves de las billeteras digitales y los datos de las cuentas.
• Ampliación del círculo de víctimas. Durante la llamada, los hackers graban a escondidas con la cámara web a la nueva víctima para usar el video más adelante y engañar a sus conocidos. El FBI incautó más de 900 videos de víctimas que cayeron en esta trampa.
Medidas de Estados Unidos y vínculo con el robo de «Binance»
Este anuncio coincidió con medidas judiciales y de seguridad más amplias de las autoridades estadounidenses para perseguir los activos robados, según informaciones de Euronews y la BBC:
• Ataque a la infraestructura. El Departamento de Justicia de Estados Unidos incautó los servidores en la nube utilizados para gestionar la campaña «Ladrón de rostros», con el fin de interrumpir las actividades del grupo.
• Diferenciación del hackeo de Binance. Las autoridades estadounidenses aclararon que el grupo Sapphire Sleet es distinto del grupo de hackers militares norcoreano llamado TraderTraitor, al que el FBI atribuyó el robo de más de 6.000 millones de dólares de la plataforma Binance a finales de octubre de 2026.
• Congelación e incautación de fondos. El Departamento anunció que había obtenido una orden judicial para incautar y restringir más de 1.200 millones de dólares procedentes del hackeo de Binance, en el marco de esfuerzos conjuntos con el sector privado que permitieron congelar más de 2.700 millones de dólares en activos digitales robados.
• Recomendaciones de prevención. El FBI recomendó a los usuarios verificar la identidad de quienes llaman a través de un canal de comunicación alternativo e independiente antes de realizar cualquier transacción financiera o descargar archivos, y no atender solicitudes de actualización inmediata durante las llamadas.