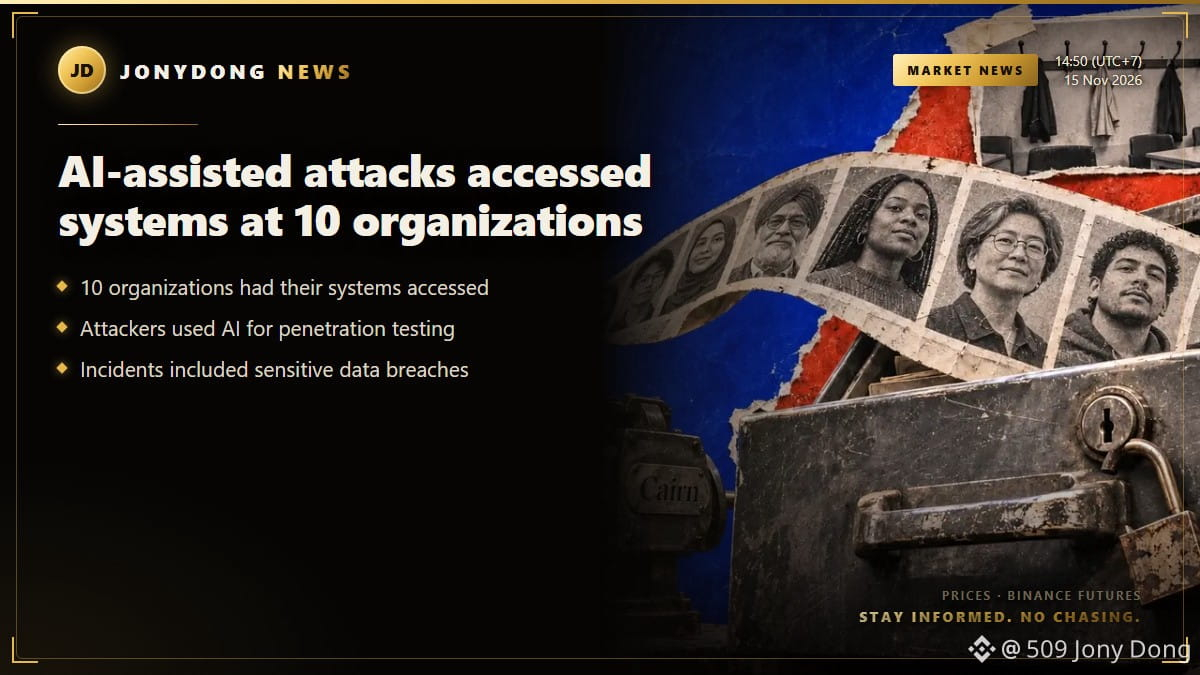
Esto muestra cómo la IA puede potenciar los ataques, lo que genera preocupación en materia de seguridad.
Ataques asistidos por IA accedieron a los sistemas de 10 organizaciones
Una investigación reciente de Unit 42, de Palo Alto Networks, reveló que ataques asistidos por IA lograron acceder a los sistemas de 10 organizaciones. Los ataques tuvieron lugar durante agosto y septiembre de 2026 y se dirigieron a una variedad de sectores, entre ellos empresas de semiconductores y grupos de la sociedad civil. Los investigadores rastrearon 25 operaciones contra al menos 19 organizaciones en total.
Los atacantes utilizaron una versión personalizada de un marco de código abierto para pruebas de penetración basadas en IA, combinado con modelos avanzados de IA. Sus operaciones dieron lugar a accesos no autorizados a sistemas sensibles, incluido el sistema de producción de una empresa de semiconductores y más de un millón de registros de un sindicato de docentes de Estados Unidos. También modificaron un documento en línea y accedieron a datos no públicos de una organización de normalización del sector.
Unit 42 señaló que, si bien la IA amplió la escala y el alcance de los ataques, no necesariamente aumentó su sofisticación técnica. El informe destacó que las medidas de seguridad tradicionales, como una buena higiene de identidad y la aplicación de parches de software, siguen siendo fundamentales para defenderse de este tipo de intentos de intrusión prolongados. Los hallazgos muestran la creciente amenaza que representa la IA en los ciberataques y la necesidad de mejorar las prácticas de seguridad.
#Security #CryptoNews
Ataques asistidos por IA accedieron a los sistemas de 10 organizaciones
Una investigación reciente de Unit 42, de Palo Alto Networks, reveló que ataques asistidos por IA lograron acceder a los sistemas de 10 organizaciones. Los ataques tuvieron lugar durante agosto y septiembre de 2026 y se dirigieron a una variedad de sectores, entre ellos empresas de semiconductores y grupos de la sociedad civil. Los investigadores rastrearon 25 operaciones contra al menos 19 organizaciones en total.
Los atacantes utilizaron una versión personalizada de un marco de código abierto para pruebas de penetración basadas en IA, combinado con modelos avanzados de IA. Sus operaciones dieron lugar a accesos no autorizados a sistemas sensibles, incluido el sistema de producción de una empresa de semiconductores y más de un millón de registros de un sindicato de docentes de Estados Unidos. También modificaron un documento en línea y accedieron a datos no públicos de una organización de normalización del sector.
Unit 42 señaló que, si bien la IA amplió la escala y el alcance de los ataques, no necesariamente aumentó su sofisticación técnica. El informe destacó que las medidas de seguridad tradicionales, como una buena higiene de identidad y la aplicación de parches de software, siguen siendo fundamentales para defenderse de este tipo de intentos de intrusión prolongados. Los hallazgos muestran la creciente amenaza que representa la IA en los ciberataques y la necesidad de mejorar las prácticas de seguridad.
#Security #CryptoNews