Diez dólares. Eso es lo que costó robarle a un protocolo DeFi esta semana.
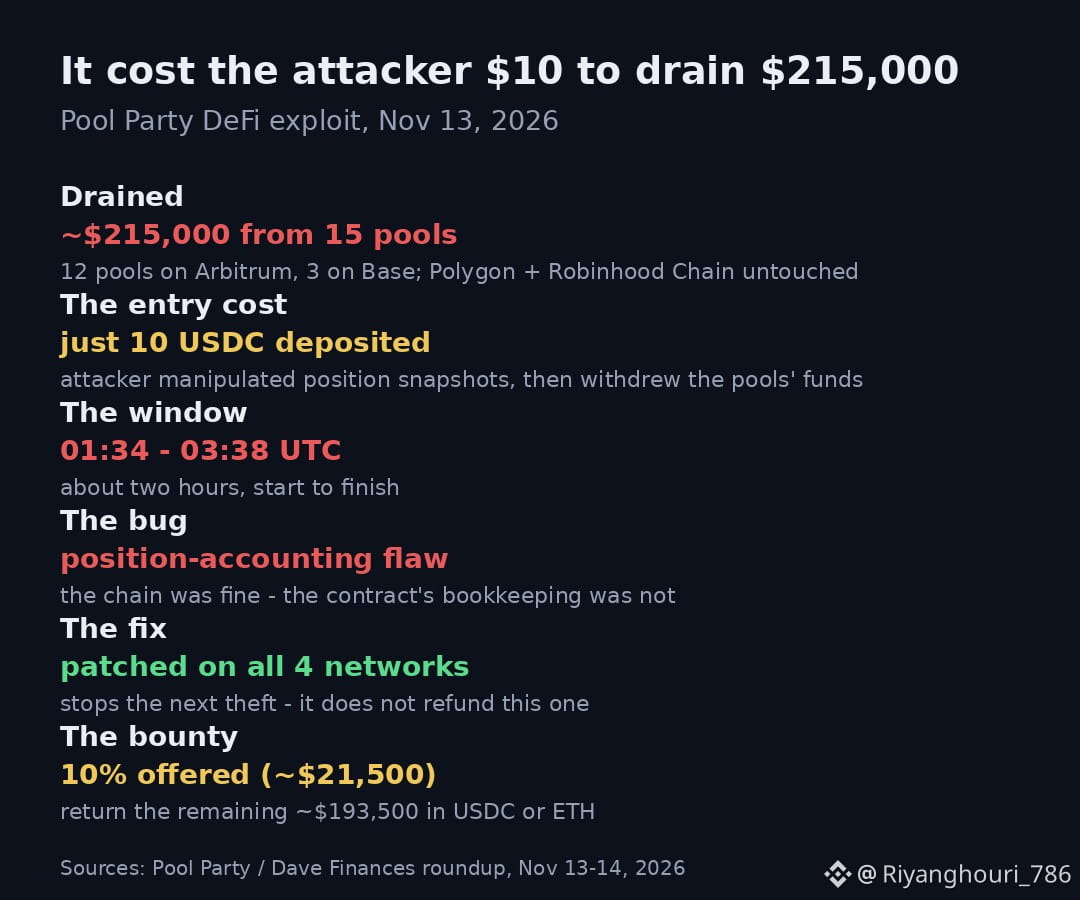
Pool Party confirmó que el jueves un atacante drenó unos 215.000 dólares de 15 de sus pools de liquidez —12 en Arbitrum y 3 en Base— al explotar una falla en los contratos inteligentes que registran las posiciones de los usuarios. El atacante depositó apenas 10 $USDC , manipuló las instantáneas de las posiciones y se llevó los fondos de los pools. Dos horas de principio a fin.
El protocolo corrigió la vulnerabilidad en sus cuatro redes y ahora ofrece al atacante una recompensa del 10% —unos 21.500 dólares— para que devuelva el resto. Pero esto es lo que debería preocuparte: el parche está activo y el dinero sigue desaparecido. Una solución impide el próximo robo. No devuelve lo que ya se llevaron.
Mi opinión: es el mismo tipo de error que sigue drenando las plataformas DeFi: fallas en la contabilidad de posiciones, no en las blockchains. La cadena no hizo nada mal; falló la contabilidad del contrato. Y por eso mismo no dejo cantidades importantes en pools pequeños y nuevos, por muy atractivo que parezca el rendimiento. Si no puedes encontrar una auditoría seria y un historial comprobable, el APY no vale la pena, porque el atacante solo necesitó 10 dólares para descubrir lo que tú no sabías.
¿Revisas las auditorías antes de poner dinero en un pool nuevo o solo te fijas en el rendimiento?
Pool Party confirmó que el jueves un atacante drenó unos 215.000 dólares de 15 de sus pools de liquidez —12 en Arbitrum y 3 en Base— al explotar una falla en los contratos inteligentes que registran las posiciones de los usuarios. El atacante depositó apenas 10 $USDC , manipuló las instantáneas de las posiciones y se llevó los fondos de los pools. Dos horas de principio a fin.
El protocolo corrigió la vulnerabilidad en sus cuatro redes y ahora ofrece al atacante una recompensa del 10% —unos 21.500 dólares— para que devuelva el resto. Pero esto es lo que debería preocuparte: el parche está activo y el dinero sigue desaparecido. Una solución impide el próximo robo. No devuelve lo que ya se llevaron.
Mi opinión: es el mismo tipo de error que sigue drenando las plataformas DeFi: fallas en la contabilidad de posiciones, no en las blockchains. La cadena no hizo nada mal; falló la contabilidad del contrato. Y por eso mismo no dejo cantidades importantes en pools pequeños y nuevos, por muy atractivo que parezca el rendimiento. Si no puedes encontrar una auditoría seria y un historial comprobable, el APY no vale la pena, porque el atacante solo necesitó 10 dólares para descubrir lo que tú no sabías.
¿Revisas las auditorías antes de poner dinero en un pool nuevo o solo te fijas en el rendimiento?