Lo que fue hackeado fue el servidor del proveedor externo de atención al cliente; la propia plataforma de intercambio no fue comprometida.
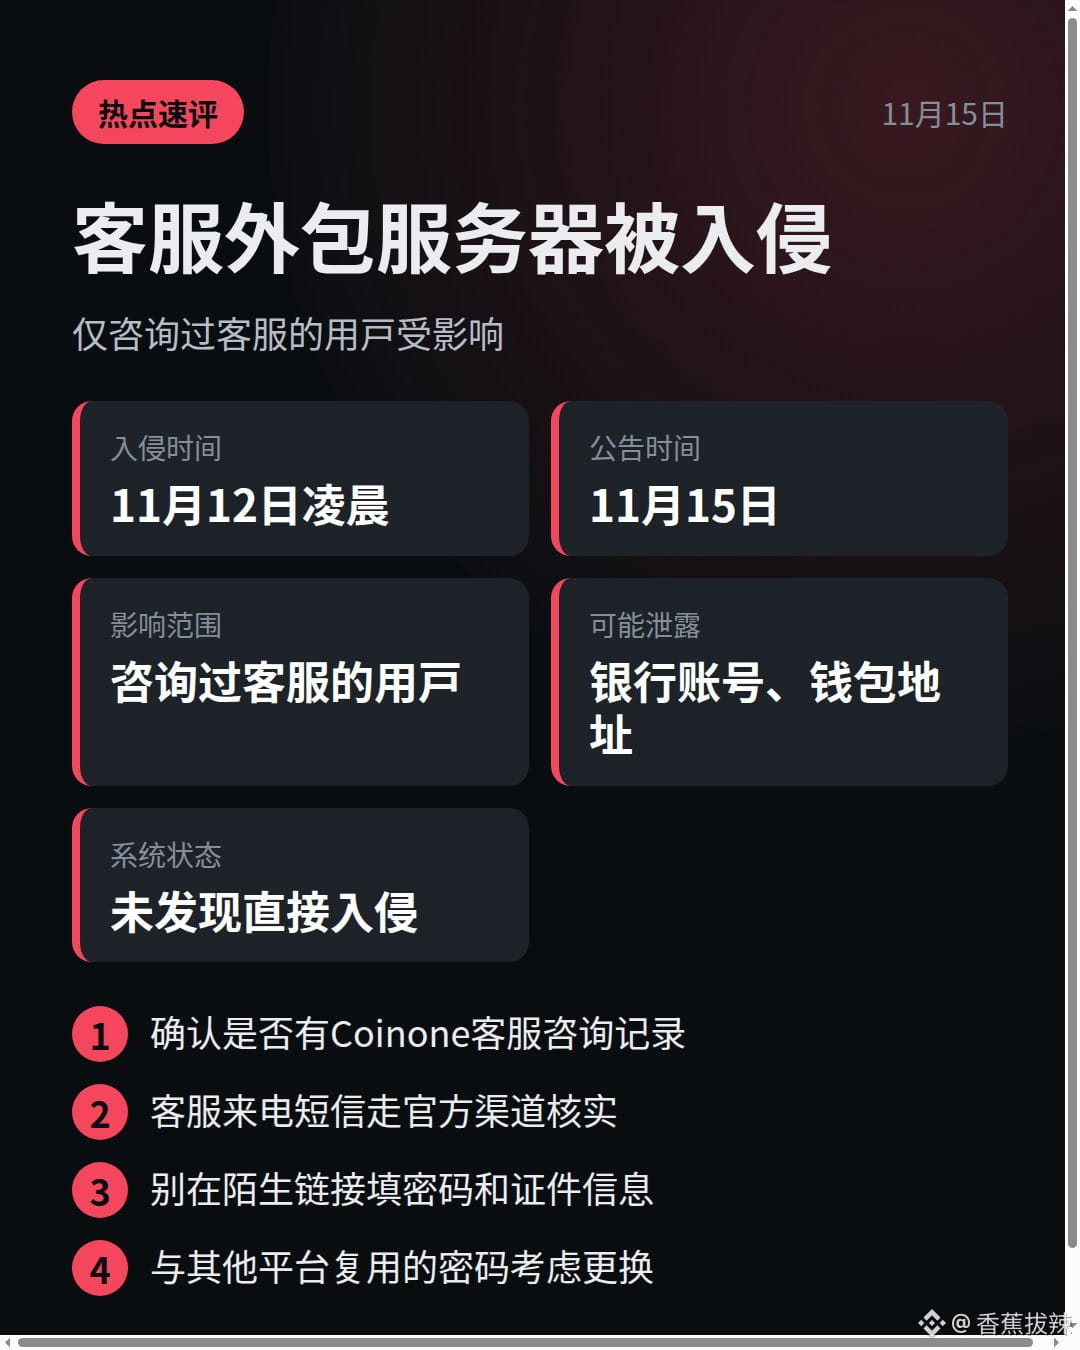
Coinone anunció el 15 de noviembre que el servidor del subcontratista de atención al cliente fue invadido ilegalmente por un atacante externo en la madrugada del 12 de noviembre, y se filtró parte de la información personal dejada por los usuarios durante sus consultas. Solo se vieron afectados los usuarios que habían realizado consultas al centro de atención al cliente; quienes no tienen historial de consultas no tienen relación con este incidente.
La información que podría haberse filtrado incluye número de teléfono, nombre, correo electrónico, fecha de nacimiento, número de cuenta bancaria, contraseña, número de registro de residente, fecha de emisión del documento, dirección, dirección de la billetera y TXID; depende de lo que hayas proporcionado durante la consulta.
Cuando toda esa información se junta, si alguien llama haciéndose pasar por atención al cliente, resulta muy difícil distinguir lo verdadero de lo falso. Coinone enfatizó que las cuentas de los miembros, las transacciones y el sistema de billeteras son independientes del servidor subcontratado, y que por ahora no se han detectado indicios de intrusión directa.
1️⃣ Primero revisa si tienes registros de consultas de atención al cliente en Coinone; si los tienes, trátalo como de alto riesgo
2️⃣ Si recibes una llamada o SMS de alguien que dice ser atención al cliente, no hagas clic en enlaces; verifica por tu cuenta desde el sitio oficial o la app
3️⃣ Si la contraseña que proporcionaste durante la consulta también la usas en otros lugares, cámbiala cuanto antes
¿Has recibido alguna vez una llamada de alguien que se hacía pasar por el servicio al cliente de una plataforma de intercambio? ¿Qué te pidió en ese momento? #Coinone
Coinone anunció el 15 de noviembre que el servidor del subcontratista de atención al cliente fue invadido ilegalmente por un atacante externo en la madrugada del 12 de noviembre, y se filtró parte de la información personal dejada por los usuarios durante sus consultas. Solo se vieron afectados los usuarios que habían realizado consultas al centro de atención al cliente; quienes no tienen historial de consultas no tienen relación con este incidente.
La información que podría haberse filtrado incluye número de teléfono, nombre, correo electrónico, fecha de nacimiento, número de cuenta bancaria, contraseña, número de registro de residente, fecha de emisión del documento, dirección, dirección de la billetera y TXID; depende de lo que hayas proporcionado durante la consulta.
Cuando toda esa información se junta, si alguien llama haciéndose pasar por atención al cliente, resulta muy difícil distinguir lo verdadero de lo falso. Coinone enfatizó que las cuentas de los miembros, las transacciones y el sistema de billeteras son independientes del servidor subcontratado, y que por ahora no se han detectado indicios de intrusión directa.
1️⃣ Primero revisa si tienes registros de consultas de atención al cliente en Coinone; si los tienes, trátalo como de alto riesgo
2️⃣ Si recibes una llamada o SMS de alguien que dice ser atención al cliente, no hagas clic en enlaces; verifica por tu cuenta desde el sitio oficial o la app
3️⃣ Si la contraseña que proporcionaste durante la consulta también la usas en otros lugares, cámbiala cuanto antes
¿Has recibido alguna vez una llamada de alguien que se hacía pasar por el servicio al cliente de una plataforma de intercambio? ¿Qué te pidió en ese momento? #Coinone