Compraste una billetera para protegerte de los ladrones, pero tenía un dispositivo de escucha oculto
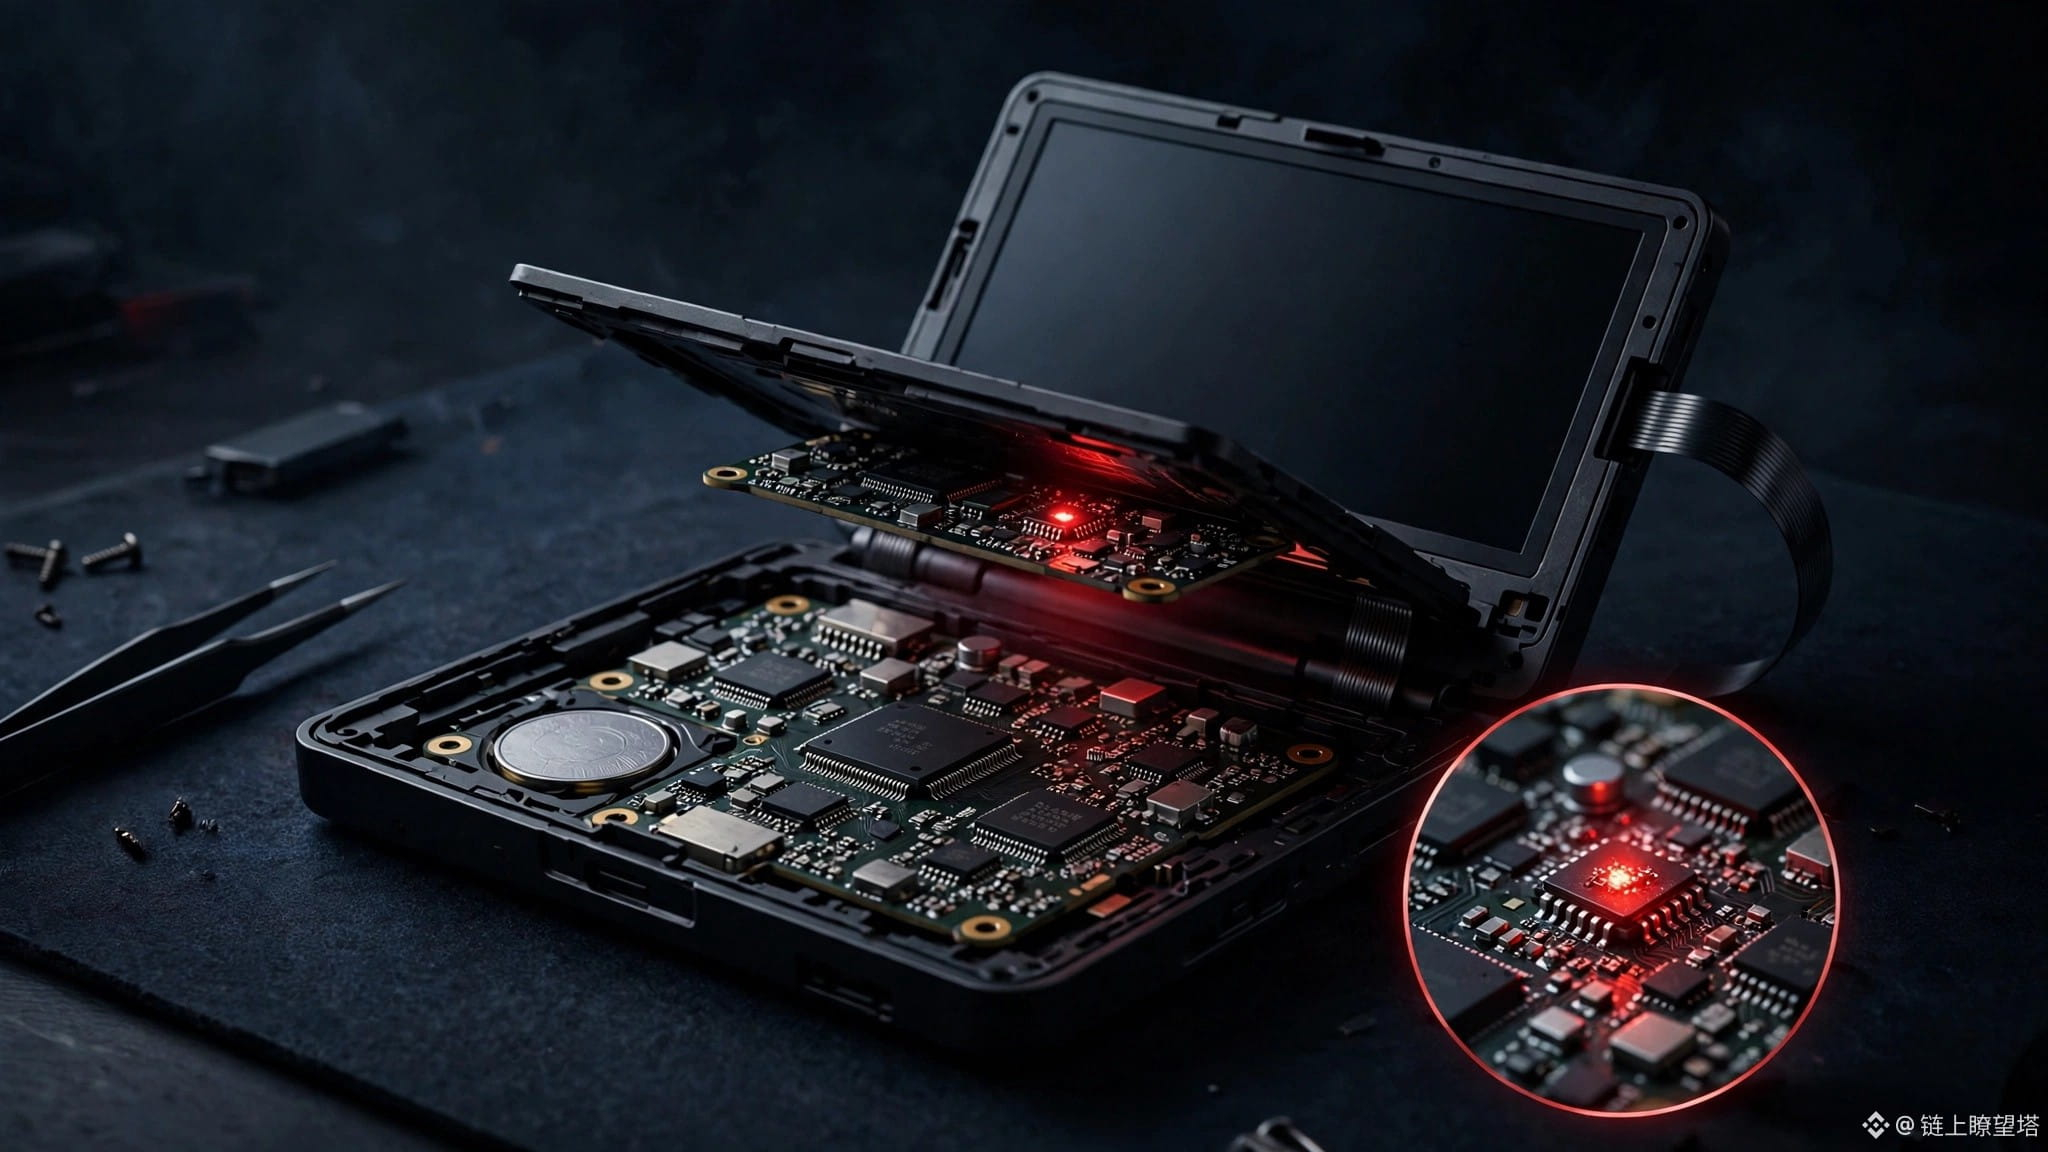
El 12 de noviembre, Trezor confirmó oficialmente que alguien había instalado implantes de hardware en tres Safe 5. Una placa de circuito intercalada entre la placa base y la pantalla copiaba todo lo que aparecía en ella, incluida la frase de recuperación, y luego lo enviaba directamente a los atacantes a través de la red celular. Las tres unidades procedían del distribuidor del sudeste asiático CryptoBilis; se compraron entre el 20 de agosto y el 23 de septiembre y se vendían en Tokopedia y Shopee. Se han puesto en contacto 48 compradores; hasta ahora se han confirmado tres unidades afectadas y nadie ha informado de pérdidas de criptomonedas.
El firmware 2.13.1, publicado el 11 de noviembre, inutiliza estos implantes. Pero Trezor admite que no hay forma de recuperar las frases de recuperación que ya fueron copiadas. Si tienes una unidad afectada, traslada tus criptomonedas cuanto antes a una billetera nueva y genera una nueva frase de recuperación. La red de distribuidores se ha reducido directamente en un 80 %.
En pocas palabras, las billeteras de hardware se venden con la promesa de que «sin conexión = seguridad». Pero el eslabón más peligroso no es la sofisticación de los hackers: es que alguien haya manipulado el dispositivo antes de que rompas el precinto. Ledger tuvo un incidente en octubre y ahora Trezor también se ve afectado por el mismo distribuidor: no es un caso aislado, sino una crisis de confianza en toda la cadena de distribución. Si hablamos de billeteras, comprarlas directamente en la web oficial es lo mínimo. Si optas por un tercero para ahorrar, esos pocos euros que te ahorras podrían costarte todo lo que tienes.
#Trezor #硬件钱包 #供应链攻击 #SeguridadCripto
El 12 de noviembre, Trezor confirmó oficialmente que alguien había instalado implantes de hardware en tres Safe 5. Una placa de circuito intercalada entre la placa base y la pantalla copiaba todo lo que aparecía en ella, incluida la frase de recuperación, y luego lo enviaba directamente a los atacantes a través de la red celular. Las tres unidades procedían del distribuidor del sudeste asiático CryptoBilis; se compraron entre el 20 de agosto y el 23 de septiembre y se vendían en Tokopedia y Shopee. Se han puesto en contacto 48 compradores; hasta ahora se han confirmado tres unidades afectadas y nadie ha informado de pérdidas de criptomonedas.
El firmware 2.13.1, publicado el 11 de noviembre, inutiliza estos implantes. Pero Trezor admite que no hay forma de recuperar las frases de recuperación que ya fueron copiadas. Si tienes una unidad afectada, traslada tus criptomonedas cuanto antes a una billetera nueva y genera una nueva frase de recuperación. La red de distribuidores se ha reducido directamente en un 80 %.
En pocas palabras, las billeteras de hardware se venden con la promesa de que «sin conexión = seguridad». Pero el eslabón más peligroso no es la sofisticación de los hackers: es que alguien haya manipulado el dispositivo antes de que rompas el precinto. Ledger tuvo un incidente en octubre y ahora Trezor también se ve afectado por el mismo distribuidor: no es un caso aislado, sino una crisis de confianza en toda la cadena de distribución. Si hablamos de billeteras, comprarlas directamente en la web oficial es lo mínimo. Si optas por un tercero para ahorrar, esos pocos euros que te ahorras podrían costarte todo lo que tienes.
#Trezor #硬件钱包 #供应链攻击 #SeguridadCripto