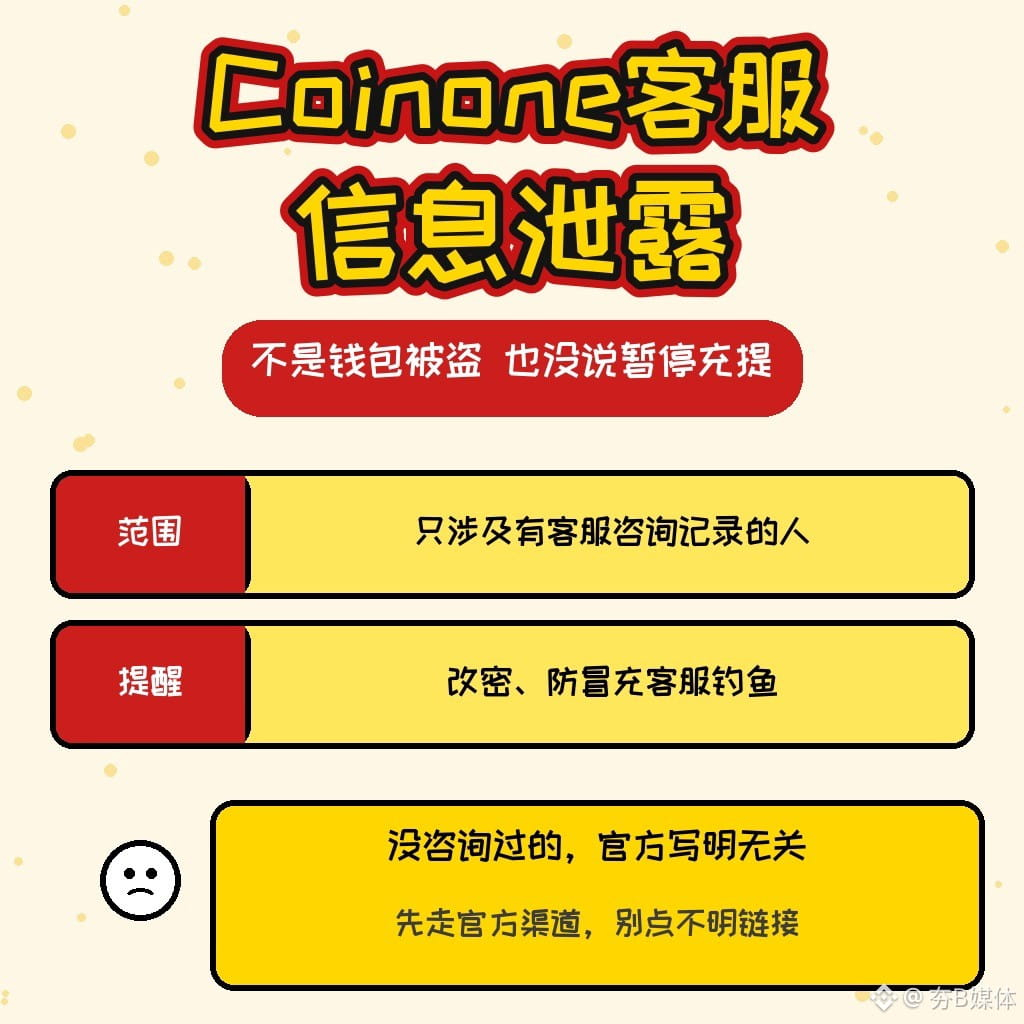
Subcontratista de atención al cliente de Coinone, en Corea del Sur, sufrió una intrusión: si tienes registros de consultas, protégete del phishing; no se trata de un robo de billetera
Hoy (15 de noviembre), a las 08:00, el exchange surcoreano Coinone anunció que los servidores de MetaM, su subcontratista de atención al cliente, sufrieron un ataque externo el 12 de noviembre alrededor de las 04:00. Es posible que se hayan consultado o filtrado datos personales que algunos clientes proporcionaron al hacer consultas por chat o teléfono. El comunicado oficial aclara que los usuarios sin registros de consultas con el servicio de atención al cliente no están relacionados con esta filtración.
Qué ocurrió: entre los datos posiblemente afectados están el teléfono usado para la consulta, el nombre, el correo electrónico, la cuenta bancaria, la contraseña, el número de registro de residente, el domicilio, la dirección de la billetera y el código de identificación de transacción. Se trata de una lista de datos que podrían haberse visto afectados; la filtración real varía según la persona y todavía no se ha anunciado cuántas personas resultaron afectadas. Coinone afirma que las cuentas de los miembros, las operaciones y los sistemas de billeteras funcionan por separado de los servidores del subcontratista, y que hasta ahora no se han detectado intrusiones directas en esos sistemas. Las consultas de atención al cliente se gestionan ahora por correo electrónico y el incidente ya se ha notificado a las autoridades reguladoras de Corea del Sur.
A quién afecta: principalmente a quienes tengan registros de consultas con el servicio de atención al cliente de Coinone. La información filtrada podría utilizarse para hacerse pasar por el personal de atención al cliente y cometer fraudes. Si dijiste o introdujiste tu contraseña al hacer una consulta, cámbiala en Coinone y también en cualquier otro sitio donde hayas usado la misma contraseña. La empresa recalca que nunca solicitará contraseñas, códigos OTP ni códigos de verificación por teléfono, SMS o correo electrónico, ni pedirá retirar fondos o cambiar la dirección de una billetera. Quienes nunca hayan usado Coinone o no tengan registros de consultas no se ven directamente afectados por esta filtración. No se trata del robo de una billetera caliente y el comunicado tampoco menciona una suspensión de los depósitos o retiros.
Qué falta por confirmar: cuándo estará disponible el servicio de consulta de filtraciones que la empresa está preparando y si se actualizarán las cifras de personas afectadas y el alcance exacto. Si recibes una llamada o un enlace que mencione el contenido de tus consultas, verifica primero la información a través de los canales oficiales.
¿Has recibido últimamente una llamada o un SMS de alguien que se haga pasar por el servicio de atención al cliente de Coinone y te pida un código de verificación o que cambies la dirección de retiro?
Esto no constituye asesoramiento de inversión.
Fuente: comunicado oficial de Coinone «개인정보 유출 사실 관련 안내» (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Says en X (aprox. 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15, hora de Hong Kong
#Coinone #信息泄露 #防钓鱼 #MediosB
Hoy (15 de noviembre), a las 08:00, el exchange surcoreano Coinone anunció que los servidores de MetaM, su subcontratista de atención al cliente, sufrieron un ataque externo el 12 de noviembre alrededor de las 04:00. Es posible que se hayan consultado o filtrado datos personales que algunos clientes proporcionaron al hacer consultas por chat o teléfono. El comunicado oficial aclara que los usuarios sin registros de consultas con el servicio de atención al cliente no están relacionados con esta filtración.
Qué ocurrió: entre los datos posiblemente afectados están el teléfono usado para la consulta, el nombre, el correo electrónico, la cuenta bancaria, la contraseña, el número de registro de residente, el domicilio, la dirección de la billetera y el código de identificación de transacción. Se trata de una lista de datos que podrían haberse visto afectados; la filtración real varía según la persona y todavía no se ha anunciado cuántas personas resultaron afectadas. Coinone afirma que las cuentas de los miembros, las operaciones y los sistemas de billeteras funcionan por separado de los servidores del subcontratista, y que hasta ahora no se han detectado intrusiones directas en esos sistemas. Las consultas de atención al cliente se gestionan ahora por correo electrónico y el incidente ya se ha notificado a las autoridades reguladoras de Corea del Sur.
A quién afecta: principalmente a quienes tengan registros de consultas con el servicio de atención al cliente de Coinone. La información filtrada podría utilizarse para hacerse pasar por el personal de atención al cliente y cometer fraudes. Si dijiste o introdujiste tu contraseña al hacer una consulta, cámbiala en Coinone y también en cualquier otro sitio donde hayas usado la misma contraseña. La empresa recalca que nunca solicitará contraseñas, códigos OTP ni códigos de verificación por teléfono, SMS o correo electrónico, ni pedirá retirar fondos o cambiar la dirección de una billetera. Quienes nunca hayan usado Coinone o no tengan registros de consultas no se ven directamente afectados por esta filtración. No se trata del robo de una billetera caliente y el comunicado tampoco menciona una suspensión de los depósitos o retiros.
Qué falta por confirmar: cuándo estará disponible el servicio de consulta de filtraciones que la empresa está preparando y si se actualizarán las cifras de personas afectadas y el alcance exacto. Si recibes una llamada o un enlace que mencione el contenido de tus consultas, verifica primero la información a través de los canales oficiales.
¿Has recibido últimamente una llamada o un SMS de alguien que se haga pasar por el servicio de atención al cliente de Coinone y te pida un código de verificación o que cambies la dirección de retiro?
Esto no constituye asesoramiento de inversión.
Fuente: comunicado oficial de Coinone «개인정보 유출 사실 관련 안내» (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Says en X (aprox. 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15, hora de Hong Kong
#Coinone #信息泄露 #防钓鱼 #MediosB