
¿Alguna vez te has imaginado esto? Pierdes el teléfono, otra persona consigue hacerse con tu número y, de repente, el código para iniciar sesión en tu cuenta de criptomonedas acaba en las manos equivocadas.
Lo inquietante es que no es una escena de película. Esa es la razón por la que la 2FA por SMS se considera la opción más débil.
2FA es la sigla de autenticación de dos factores. En pocas palabras: después de la contraseña, todavía tienes que demostrar una cosa más. Así, aunque se filtre tu contraseña, no podrán entrar directamente en tu cuenta. Hay dos capas de seguridad, no una.
**¿Por qué los SMS son poco seguros?**
Los códigos SMS se envían a través de tu número de teléfono. El problema es que ese número está vinculado a la red móvil y a la tarjeta SIM, no solo a ti.
Si alguien se apodera de tu número, lo duplica de forma ilegal o tu móvil está en manos de otra persona, el código puede acabar en las manos equivocadas. Además, los SMS pueden llegar tarde, cortarse o quedar a la vista en las notificaciones de la pantalla de bloqueo. Es práctico, sí, pero la comodidad por sí sola no basta para proteger tu dinero.
**¿Qué tiene de diferente una app de autenticación?**
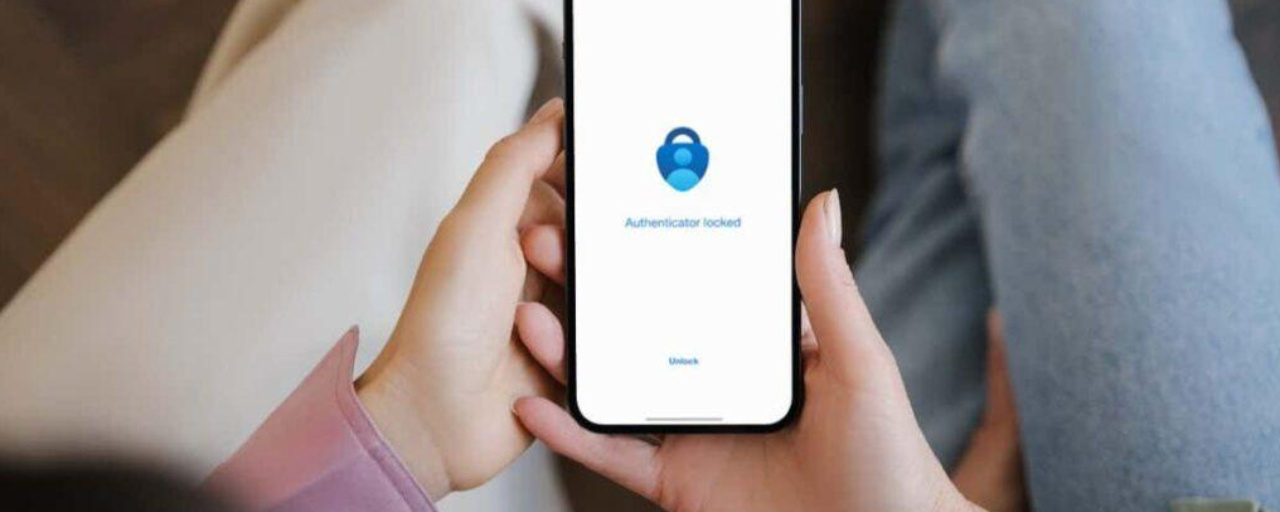
Una app de autenticación genera códigos directamente en tu móvil, los cambia cada pocos segundos y no funciona mediante SMS.
El código está vinculado al dispositivo y a la configuración inicial. Alguien que solo conozca tu contraseña y tu número de móvil no necesariamente podrá acceder, porque no tiene el dispositivo. Es como la llave de casa: el SMS es una llave que te envía otra persona; la app de autenticación es una llave que siempre llevas en tu propio bolsillo.
Y aquí viene la parte que suele pasarse por alto...
**Cómo pasarte a una app de autenticación, sin prisa**
1. Entra en la configuración de seguridad de tu cuenta y elige la autenticación en dos pasos (2FA) con una app de autenticación.
2. Escanea el código que aparece con la app de autenticación de tu móvil.
3. Introduce el código de 6 dígitos para probarlo; no cierres la página todavía.
4. Guarda el código de recuperación o los códigos de respaldo en un lugar físico y seguro, no en una captura de pantalla de la galería.
5. Cierra sesión y vuelve a iniciarla para asegurarte de que todo funciona correctamente.
**Errores que te pueden hacer llorar**
- Ya usas una app de autenticación, pero perdiste los códigos de respaldo. Se estropea el móvil y te quedas sin acceso a la cuenta.
- Guardas una captura del código de configuración en la nube. Es como dejar una llave de repuesto debajo del felpudo, pero alguien puede levantarlo desde lejos.
- Usas un solo móvil para todas tus cuentas y no tienes ningún respaldo. Es cómodo, sí, pero concentras todo el riesgo en un solo lugar.
Al principio es un poco engorroso, es verdad. Pero cinco minutos de molestias cuestan mucho menos que pasar días con angustia.
En resumen, si en una cuenta tienes dinero de verdad, no confíes su seguridad solo a los SMS. Sube un nivel: usa una app de autenticación y guarda bien los códigos de respaldo.
¿Sigues usando 2FA por SMS o ya te pasaste a una app de autenticación?
*Este artículo es solo educativo, no constituye asesoramiento de inversión. Investiga siempre por tu cuenta (DYOR) y protege la seguridad de tu cuenta.*
#SeguridadCrypto #2FA #AprenderCrypto #CryptoParaPrincipiantes
$BTC$ETH$BNB