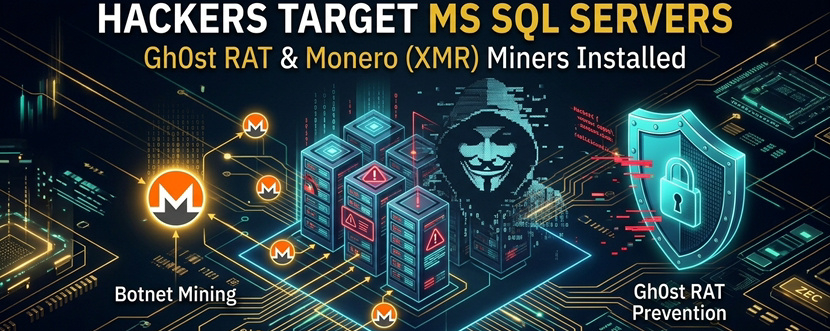
Los investigadores de ciberseguridad de FortiGuard Labs han descubierto una nueva y masiva oleada de ataques contra servidores de bases de datos Microsoft SQL. Los atacantes vulneran servidores con contraseñas débiles para instalar mineros ocultos de Monero ($XMR) y el troyano espía de acceso remoto Gh0st RAT.
Los principiantes suelen pensar que este tipo de noticias solo afecta a los administradores de sistemas y que no tiene ningún impacto en su cartera. Veamos, sin complicarnos con teorías, cómo funciona este ataque y qué consecuencias reales tiene para el mercado cripto. 👇

Cómo funciona el esquema de hackeo ⚙️
Los hackers escanean internet en busca de servidores con poca protección y prueban contraseñas usando una lista de 2 700 combinaciones populares. Una vez que obtienen acceso, ejecutan dos programas maliciosos a la vez:
• Minero oculto XMRig: sobrecarga los procesadores de servidores ajenos para minar criptomonedas anónimas para los atacantes $XMR
• Troyano Gh0st RAT: un virus espía que permite el control remoto total del sistema, intercepta las pulsaciones del teclado y roba archivos.
Por qué los hackers siempre eligen Monero ($XMR) 🕵️♂️
Para la minería oculta (criptojacking), los atacantes casi siempre utilizan Monero, por dos motivos:
• Minería con procesadores convencionales (CPU): el algoritmo RandomX permite minar XMR en procesadores de servidor estándar sin costosas tarjetas gráficas.
• Anonimato total: las transacciones en la red Monero quedan ocultas en la cadena de bloques, por lo que prácticamente es imposible rastrear y congelar la potencia de procesamiento robada.
Cómo afectará esto al mercado de las criptomonedas y a tu cartera 📉
Este ataque no hará caer directamente el precio de Bitcoin o Ethereum, pero sí tendrá tres consecuencias importantes para el sector:
Opción A: Presión sobre las monedas de privacidad. Cada informe de gran repercusión sobre criptojacking que mencione XMR se convierte en un nuevo argumento para que los reguladores endurezcan las normas y se retiren las criptomonedas anónimas de las principales plataformas.
Opción B: Riesgo para la infraestructura cripto. El minero no es más que una tapadera. La principal amenaza es el virus espía Gh0st RAT. Si los servidores de puentes DeFi, nodos RPC o pequeños servicios cripto con poca protección son atacados, los hackers podrían acceder a las claves privadas y las bases de datos de los usuarios.
Recuerda: Estos botnets también son una mala noticia para quienes minan XMR de forma legítima: aumentan gratis el hashrate de la red, elevan la dificultad de minado y reducen la rentabilidad de quienes pagan la electricidad honestamente.
Lista básica de seguridad ✅
Para no ser víctima de ataques con virus y programas espía:
Nunca uses contraseñas sencillas o repetidas para el correo electrónico, los servidores en la nube y las cuentas de exchanges.
Mantén las grandes sumas en carteras de hardware: incluso si tu ordenador o servidor de trabajo se infecta con un troyano espía como Gh0st RAT, el hacker no podrá confirmar una transacción sin pulsar físicamente un botón en el dispositivo.
Actualiza el software con regularidad y no descargues programas pirateados ni bots de trading de canales de Telegram no verificados.
Pregunta a la comunidad
¿Y cómo ven el futuro de las monedas anónimas como $XMR y $ZEC ? ¿Podrán sobrevivir a la presión de los reguladores o el futuro pertenece solo a las cadenas de bloques transparentes? ¡Compartan su opinión en los comentarios! 👇@Cryptoland_88
⚠️ Aviso legal: Este material tiene únicamente fines informativos y educativos. No constituye una recomendación de inversión personalizada, asesoramiento financiero ni una invitación a comprar o vender activos. El mercado de las criptomonedas conlleva un alto nivel de riesgo y volatilidad. Investiga siempre por tu cuenta (DYOR) antes de tomar cualquier decisión de inversión.