La brecha de seguridad de Keplr no ha terminado: ahora afecta a los tokens en staking, y de eso nadie te advirtió.
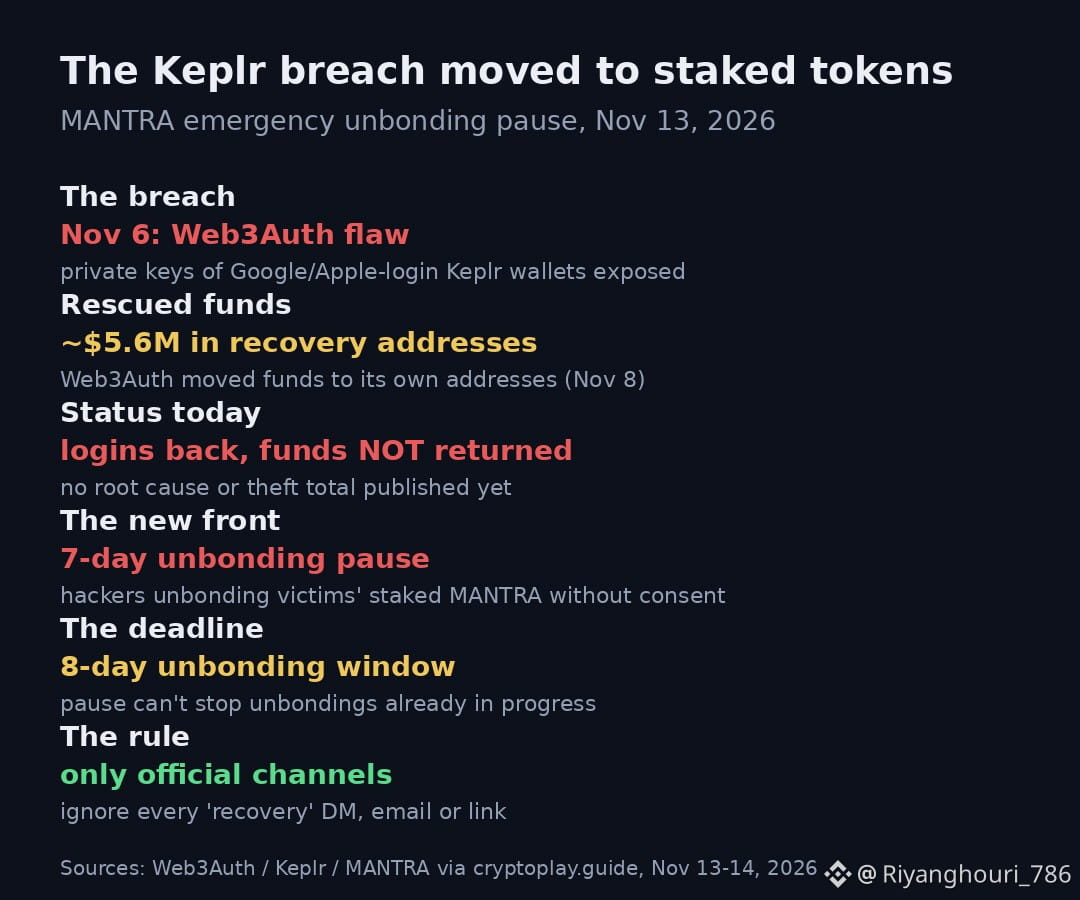
Web3Auth anunció hoy que los usuarios existentes ya pueden volver a iniciar sesión, pero los fondos que recuperó todavía no se han devuelto. Mientras tanto, MANTRA anunció ayer que los atacantes están usando las claves expuestas para desvincular los tokens en staking de las víctimas sin su consentimiento, después de haberse llevado ya los tokens líquidos. MANTRA congeló varias billeteras de los hackers y suspendió TODAS las desvinculaciones durante 7 días.
Esto es lo importante si tienes tokens en staking: la suspensión no detiene las desvinculaciones que ya están en curso. Si otra persona está desvinculando tus $OM en staking, tienes que volver a delegarlos antes de que venza el plazo de 8 días o perderás esos tokens. Es una fecha límite, no una advertencia.
Al 8 de noviembre, había unos 5,6 millones de dólares en las direcciones de recuperación publicadas por Web3Auth, y ninguna de las dos empresas ha publicado todavía la causa raíz ni el total definitivo de lo robado. Si creaste tu billetera Keplr con una cuenta de Google o Apple, revísala ahora. Y si tienes MANTRA en staking en algún sitio, revisa eso también.
La brecha ocurrió el 6 de noviembre. Una semana después, los atacantes siguen encontrando nuevas formas de sacar dinero. Si creaste tu billetera con un inicio de sesión social y todavía no has movido lo que te queda, ¿qué te lo impide?
Web3Auth anunció hoy que los usuarios existentes ya pueden volver a iniciar sesión, pero los fondos que recuperó todavía no se han devuelto. Mientras tanto, MANTRA anunció ayer que los atacantes están usando las claves expuestas para desvincular los tokens en staking de las víctimas sin su consentimiento, después de haberse llevado ya los tokens líquidos. MANTRA congeló varias billeteras de los hackers y suspendió TODAS las desvinculaciones durante 7 días.
Esto es lo importante si tienes tokens en staking: la suspensión no detiene las desvinculaciones que ya están en curso. Si otra persona está desvinculando tus $OM en staking, tienes que volver a delegarlos antes de que venza el plazo de 8 días o perderás esos tokens. Es una fecha límite, no una advertencia.
Al 8 de noviembre, había unos 5,6 millones de dólares en las direcciones de recuperación publicadas por Web3Auth, y ninguna de las dos empresas ha publicado todavía la causa raíz ni el total definitivo de lo robado. Si creaste tu billetera Keplr con una cuenta de Google o Apple, revísala ahora. Y si tienes MANTRA en staking en algún sitio, revisa eso también.
La brecha ocurrió el 6 de noviembre. Una semana después, los atacantes siguen encontrando nuevas formas de sacar dinero. Si creaste tu billetera con un inicio de sesión social y todavía no has movido lo que te queda, ¿qué te lo impide?