#BitcoinCoreDisclosesTorTrafficVulnerability Bitcoin Core revela una vulnerabilidad de Tor: qué deben saber los operadores de nodos
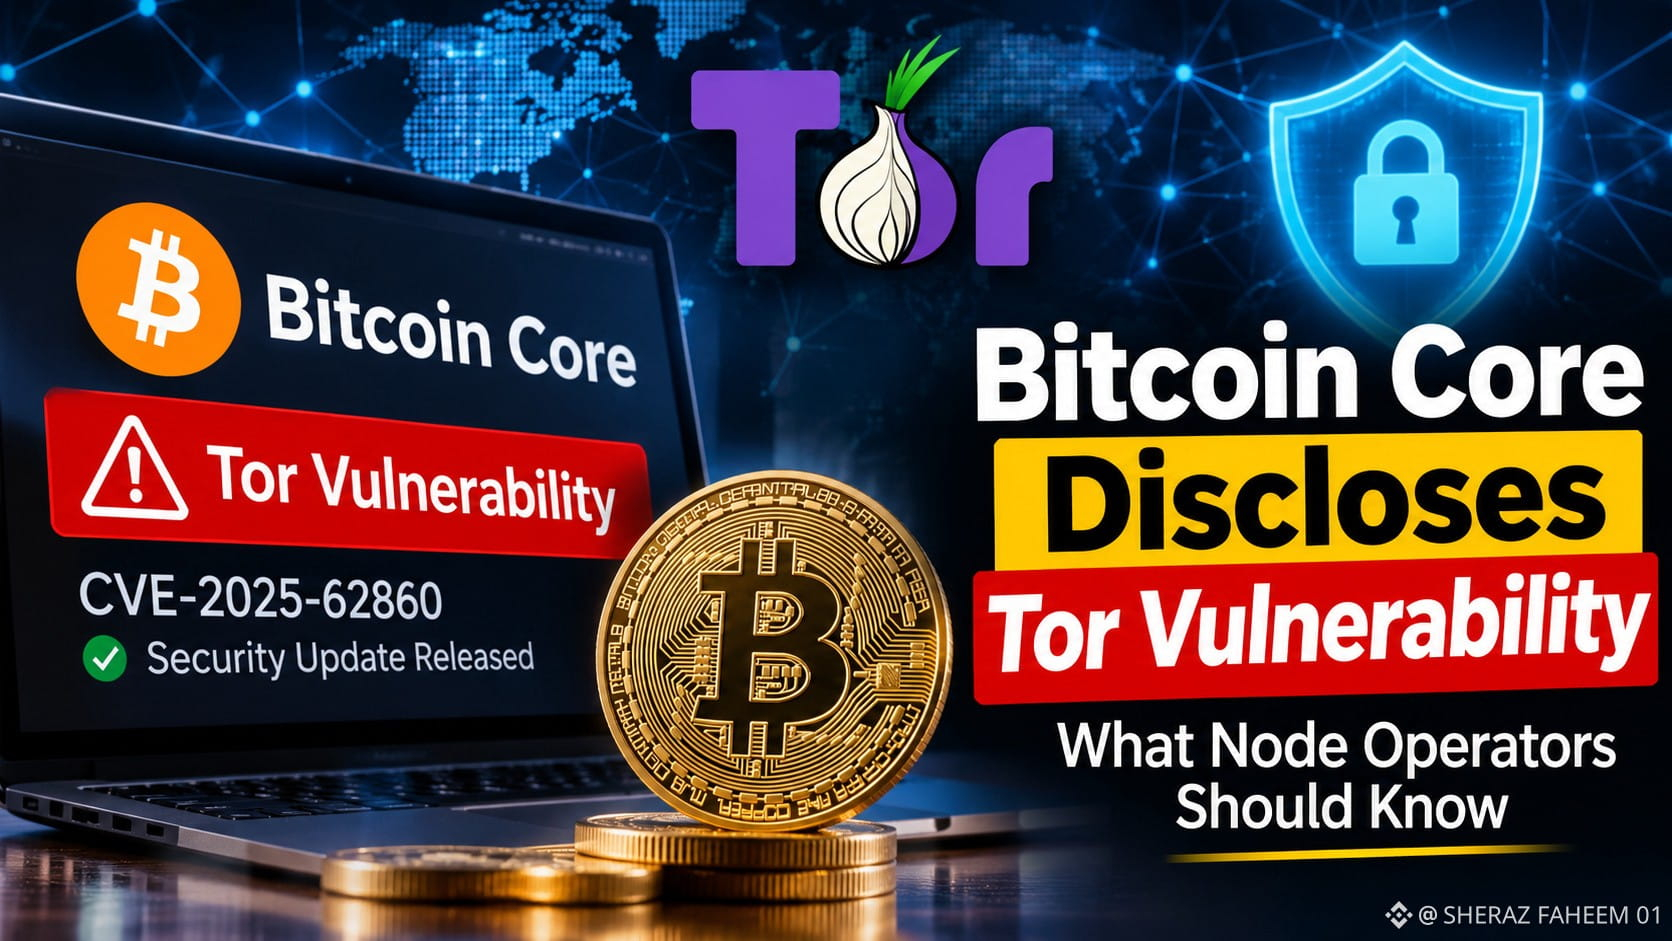
Bitcoin Core ha revelado públicamente una vulnerabilidad de seguridad que, bajo ciertas configuraciones, permitía que conexiones entrantes de Tor obtuvieran permisos de pares de confianza en miles de nodos de Bitcoin accesibles. El problema, identificado como CVE-2025-62860, plantea preguntas importantes sobre la seguridad de la red y la gestión de la configuración de confianza en una infraestructura descentralizada.
La vulnerabilidad se producía cuando Bitcoin Core consideraba de confianza las conexiones entrantes de Tor porque la dirección del proxy Tor local coincidía con un rango de IP configurado mediante el ajuste opcional de lista blanca. Como consecuencia, estas conexiones podían eludir ciertos límites contra ataques de denegación de servicio y protecciones de privacidad que normalmente se aplican a los pares que no son de confianza.
Sin embargo, la exposición dependía de la configuración. Los nodos que nunca habilitaron el ajuste de lista blanca, que no viene activado por defecto, no se vieron afectados por este problema en particular. Es importante destacar que la vulnerabilidad ya se había corregido mediante actualizaciones de Bitcoin Core publicadas en octubre de 2025, antes de la divulgación pública detallada del 10 de noviembre de 2026.
Desde la perspectiva del mercado, este acontecimiento es más relevante para la infraestructura técnica de Bitcoin que para su evolución inmediata de precios. La transparencia en materia de seguridad y el mantenimiento oportuno del software siguen siendo esenciales para conservar la confianza en las redes descentralizadas.
Para los operadores, la conclusión clave es distinguir entre una vulnerabilidad histórica de software y una amenaza activa para toda la red. Seguir las divulgaciones de los desarrolladores, las actualizaciones de los nodos y la resiliencia de la red ofrece una perspectiva más equilibrada que reaccionar únicamente a los titulares sobre seguridad.
$AKE
$SHELL
$TAC
Bitcoin Core ha revelado públicamente una vulnerabilidad de seguridad que, bajo ciertas configuraciones, permitía que conexiones entrantes de Tor obtuvieran permisos de pares de confianza en miles de nodos de Bitcoin accesibles. El problema, identificado como CVE-2025-62860, plantea preguntas importantes sobre la seguridad de la red y la gestión de la configuración de confianza en una infraestructura descentralizada.
La vulnerabilidad se producía cuando Bitcoin Core consideraba de confianza las conexiones entrantes de Tor porque la dirección del proxy Tor local coincidía con un rango de IP configurado mediante el ajuste opcional de lista blanca. Como consecuencia, estas conexiones podían eludir ciertos límites contra ataques de denegación de servicio y protecciones de privacidad que normalmente se aplican a los pares que no son de confianza.
Sin embargo, la exposición dependía de la configuración. Los nodos que nunca habilitaron el ajuste de lista blanca, que no viene activado por defecto, no se vieron afectados por este problema en particular. Es importante destacar que la vulnerabilidad ya se había corregido mediante actualizaciones de Bitcoin Core publicadas en octubre de 2025, antes de la divulgación pública detallada del 10 de noviembre de 2026.
Desde la perspectiva del mercado, este acontecimiento es más relevante para la infraestructura técnica de Bitcoin que para su evolución inmediata de precios. La transparencia en materia de seguridad y el mantenimiento oportuno del software siguen siendo esenciales para conservar la confianza en las redes descentralizadas.
Para los operadores, la conclusión clave es distinguir entre una vulnerabilidad histórica de software y una amenaza activa para toda la red. Seguir las divulgaciones de los desarrolladores, las actualizaciones de los nodos y la resiliencia de la red ofrece una perspectiva más equilibrada que reaccionar únicamente a los titulares sobre seguridad.
$AKE
$SHELL
$TAC