#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
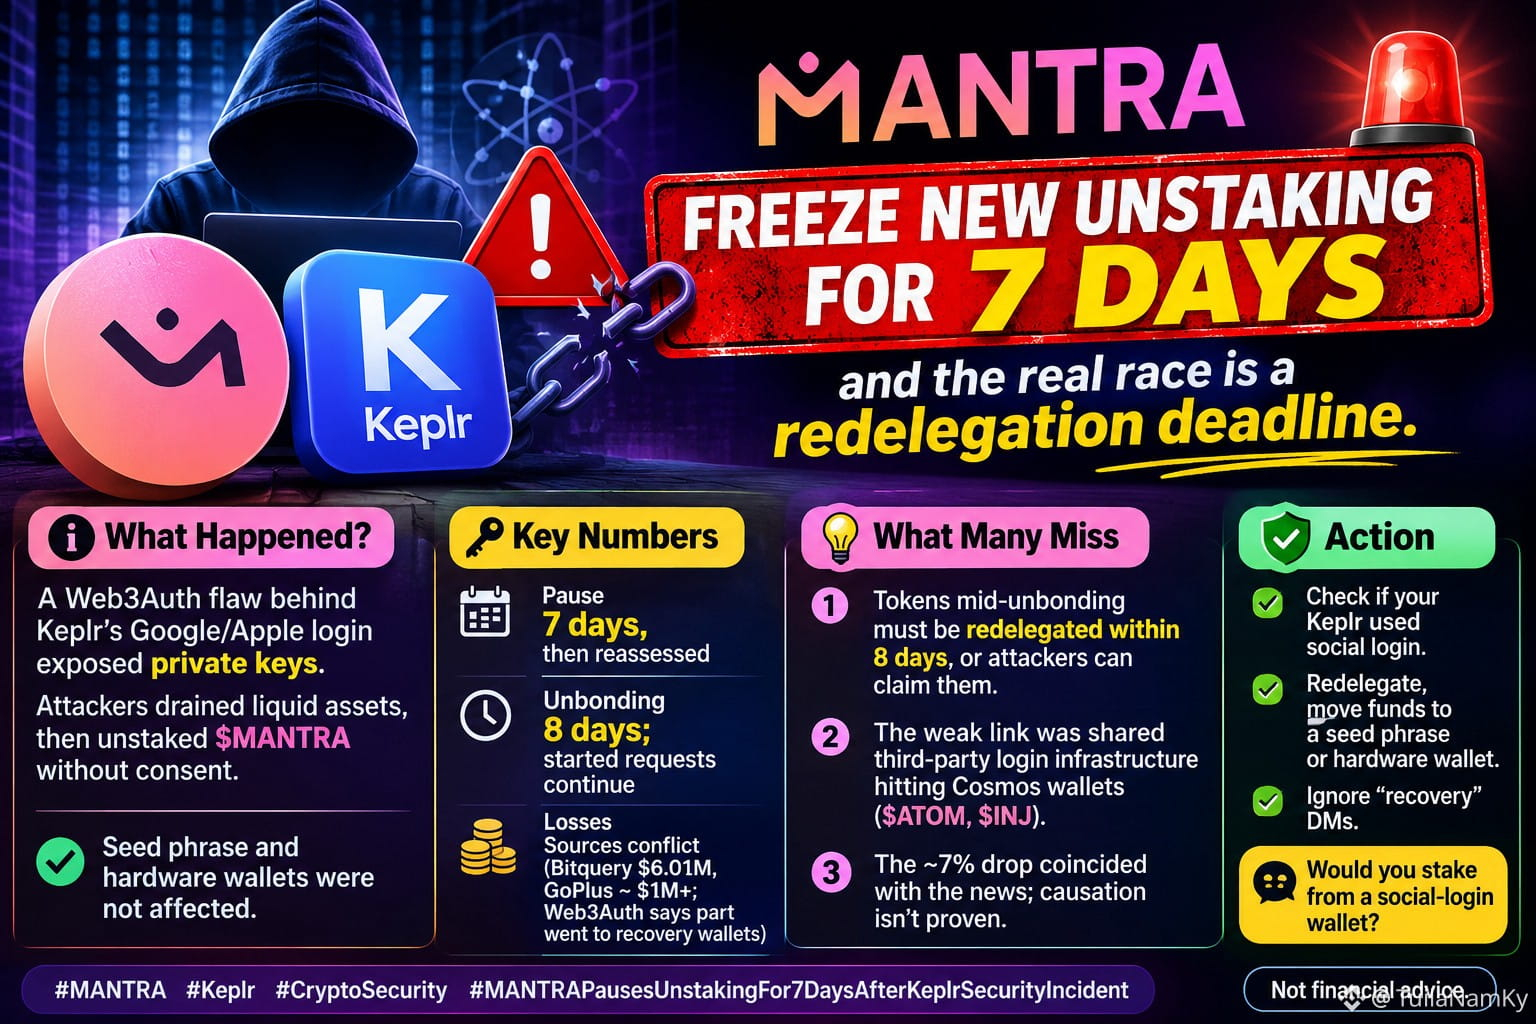
🚨 MANTRA congeló las nuevas solicitudes para retirar el staking durante 7 días, y la verdadera carrera es contra la fecha límite para la redelegación.
Qué pasó: una vulnerabilidad de Web3Auth detrás del inicio de sesión de Keplr con Google/Apple expuso claves privadas. Los atacantes vaciaron los activos líquidos y luego retiraron MANTRA del staking sin consentimiento. Las frases semilla y las billeteras de hardware no se vieron afectadas.
Cifras clave:
Pausa: 7 días, luego se reevaluará. Desvinculación: 8 días; las solicitudes ya iniciadas continúan. Pérdidas: las fuentes discrepan (Bitquery: $6.01M, GoPlus: ~$1M+; Web3Auth afirma que parte fue a billeteras de recuperación).
Lo que muchos pasan por alto:
1️⃣ Los tokens que estén en proceso de desvinculación deben redelegarse dentro de los 8 días; de lo contrario, los atacantes pueden reclamarlos.
2️⃣ El eslabón débil fue una infraestructura de inicio de sesión compartida de terceros que afectó a billeteras de Cosmos ($ATOM, $INJ ).
3️⃣ La caída de ~7% coincidió con la noticia; no se ha demostrado que exista una relación causal.
Qué hacer: comprueba si usaste el inicio de sesión social en Keplr, redelega y mueve los fondos a una billetera protegida por una frase semilla o a una billetera de hardware. Ignora los mensajes directos sobre «recuperación».
¿Harías staking desde una billetera con inicio de sesión social?
Esto no es asesoramiento financiero.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
$ATOM.US
$INJ
🚨 MANTRA congeló las nuevas solicitudes para retirar el staking durante 7 días, y la verdadera carrera es contra la fecha límite para la redelegación.
Qué pasó: una vulnerabilidad de Web3Auth detrás del inicio de sesión de Keplr con Google/Apple expuso claves privadas. Los atacantes vaciaron los activos líquidos y luego retiraron MANTRA del staking sin consentimiento. Las frases semilla y las billeteras de hardware no se vieron afectadas.
Cifras clave:
Pausa: 7 días, luego se reevaluará. Desvinculación: 8 días; las solicitudes ya iniciadas continúan. Pérdidas: las fuentes discrepan (Bitquery: $6.01M, GoPlus: ~$1M+; Web3Auth afirma que parte fue a billeteras de recuperación).
Lo que muchos pasan por alto:
1️⃣ Los tokens que estén en proceso de desvinculación deben redelegarse dentro de los 8 días; de lo contrario, los atacantes pueden reclamarlos.
2️⃣ El eslabón débil fue una infraestructura de inicio de sesión compartida de terceros que afectó a billeteras de Cosmos ($ATOM, $INJ ).
3️⃣ La caída de ~7% coincidió con la noticia; no se ha demostrado que exista una relación causal.
Qué hacer: comprueba si usaste el inicio de sesión social en Keplr, redelega y mueve los fondos a una billetera protegida por una frase semilla o a una billetera de hardware. Ignora los mensajes directos sobre «recuperación».
¿Harías staking desde una billetera con inicio de sesión social?
Esto no es asesoramiento financiero.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
$ATOM.US
$INJ