«¿Por qué habría que considerar de confianza las conexiones que llegan por Tor?», me preguntó un amigo que ejecuta su propio nodo. Leí dos veces el aviso y me quedé atascado en la capa de las direcciones. $BNB
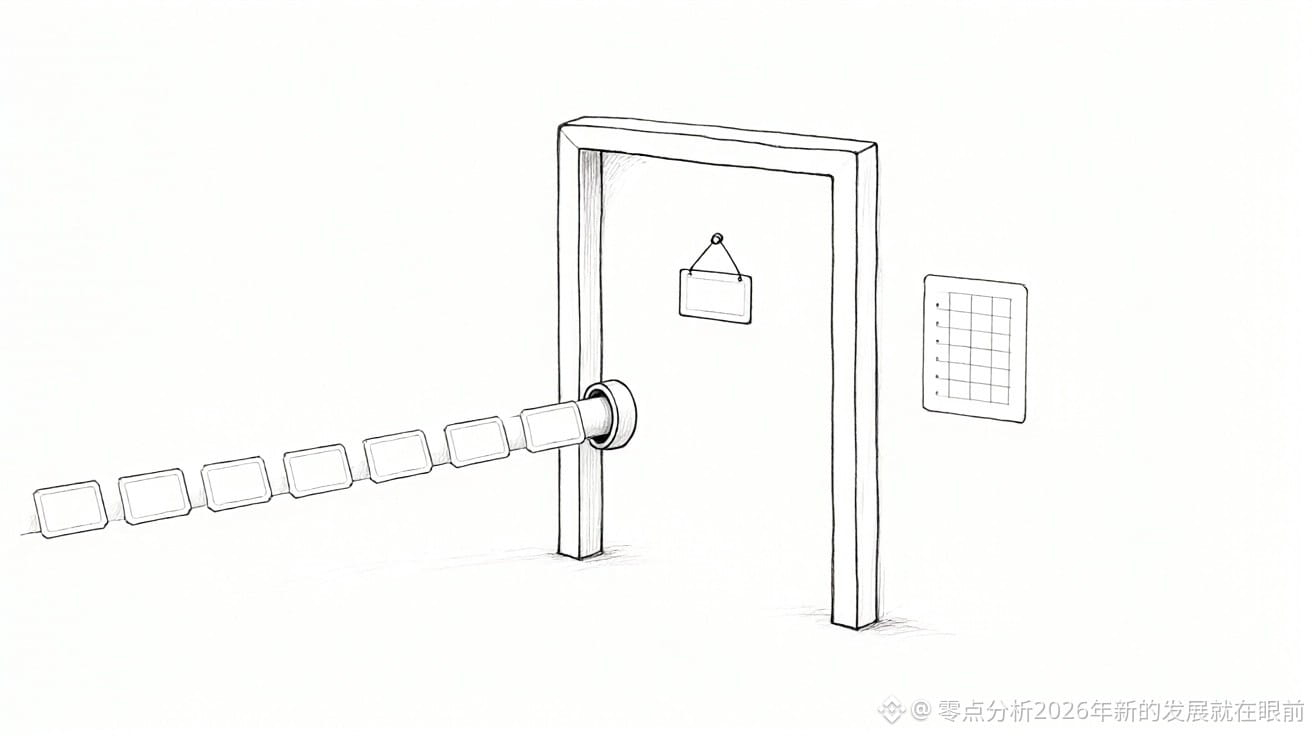
Cuando los pares entrantes llegan a través de Tor, el nodo ve la dirección del proceso de Tor que se ejecuta en la propia máquina, normalmente en esa misma máquina y en la misma red local. La verdadera procedencia del otro extremo no queda expuesta en esta capa. La opción no predeterminada -whitelist concede el trato de «confiable» según rangos de IP: si ese rango incluye al proceso de Tor, las conexiones externas heredan también ese trato. Esta opción está pensada para que los clientes asociados se conecten al proceso de Tor local; el criterio solo tiene en cuenta la IP de origen, no quién está al otro lado. Al activar la lista blanca, se eliminan para esas conexiones las restricciones contra DoS y las medidas de mitigación de filtraciones de privacidad. $ETH
El problema está en cómo se distribuye el software. Varios proveedores incluyen el software del nodo junto con el proceso de Tor y, además, configuran -whitelist con un rango de IP que coincide; algunos clientes asociados ya requieren que esta opción esté activada para funcionar. Al combinarse ambas cosas, el aviso original decía que «miles de nodos de la red principal accesibles» habían añadido a la lista blanca todas las conexiones entrantes de Tor. Los nodos que nunca habían modificado la opción no predeterminada -whitelist no se contaron ni una sola vez. $SOL
El parche es bastante directo: las conexiones entrantes a través de onion bind nunca se incluyen en la lista blanca; se omite por completo la capa de coincidencia de direcciones.
El cambio número 33395 se abrió el 15 de septiembre de 2025, se fusionó el 17 y se incorporó a versiones anteriores. Las versiones anteriores a la 28.3, la 29.2 y la 30.0 estaban afectadas; la corrección llegó en las siguientes versiones menores. Antes, el día 12, Martin Zumsande y Antoine Poinsot notificaron el problema al equipo de seguridad. Ese mismo día 17 también avisaron a Luke Dashjr, mantenedor de Bitcoin Knots, y el 19 notificaron a varios proveedores de software afectados. Para quienes no puedan actualizar de inmediato, el aviso ofrece una única solución temporal: quitar de -whitelist la IP del proxy Tor local.
Opinión personal; no constituye asesoramiento de inversión. Cada cual asume sus propias ganancias o pérdidas.
#比特币Core披露Tor流量漏洞
Cuando los pares entrantes llegan a través de Tor, el nodo ve la dirección del proceso de Tor que se ejecuta en la propia máquina, normalmente en esa misma máquina y en la misma red local. La verdadera procedencia del otro extremo no queda expuesta en esta capa. La opción no predeterminada -whitelist concede el trato de «confiable» según rangos de IP: si ese rango incluye al proceso de Tor, las conexiones externas heredan también ese trato. Esta opción está pensada para que los clientes asociados se conecten al proceso de Tor local; el criterio solo tiene en cuenta la IP de origen, no quién está al otro lado. Al activar la lista blanca, se eliminan para esas conexiones las restricciones contra DoS y las medidas de mitigación de filtraciones de privacidad. $ETH
El problema está en cómo se distribuye el software. Varios proveedores incluyen el software del nodo junto con el proceso de Tor y, además, configuran -whitelist con un rango de IP que coincide; algunos clientes asociados ya requieren que esta opción esté activada para funcionar. Al combinarse ambas cosas, el aviso original decía que «miles de nodos de la red principal accesibles» habían añadido a la lista blanca todas las conexiones entrantes de Tor. Los nodos que nunca habían modificado la opción no predeterminada -whitelist no se contaron ni una sola vez. $SOL
El parche es bastante directo: las conexiones entrantes a través de onion bind nunca se incluyen en la lista blanca; se omite por completo la capa de coincidencia de direcciones.
El cambio número 33395 se abrió el 15 de septiembre de 2025, se fusionó el 17 y se incorporó a versiones anteriores. Las versiones anteriores a la 28.3, la 29.2 y la 30.0 estaban afectadas; la corrección llegó en las siguientes versiones menores. Antes, el día 12, Martin Zumsande y Antoine Poinsot notificaron el problema al equipo de seguridad. Ese mismo día 17 también avisaron a Luke Dashjr, mantenedor de Bitcoin Knots, y el 19 notificaron a varios proveedores de software afectados. Para quienes no puedan actualizar de inmediato, el aviso ofrece una única solución temporal: quitar de -whitelist la IP del proxy Tor local.
Opinión personal; no constituye asesoramiento de inversión. Cada cual asume sus propias ganancias o pérdidas.
#比特币Core披露Tor流量漏洞