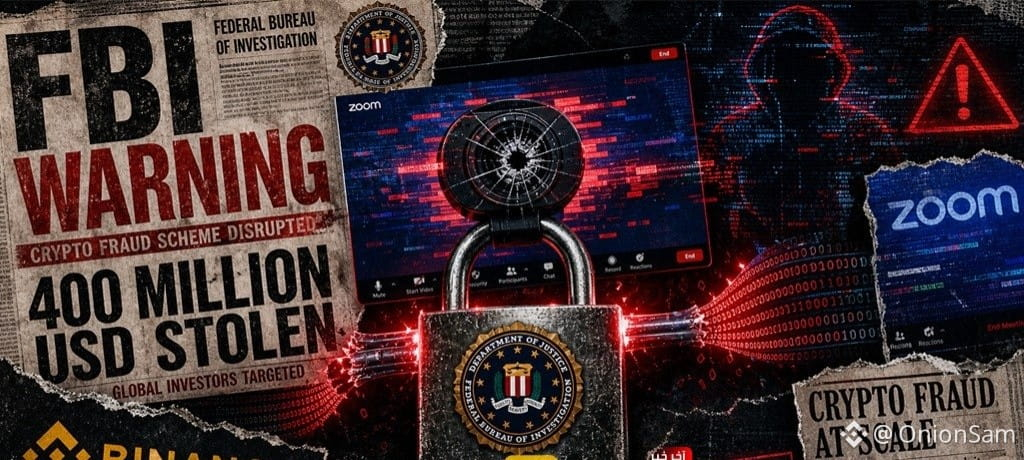
🚨 ADVERTENCIA URGENTE DEL FBI:
¡La red de malware «FaceStealer» roba 400 millones de dólares en criptomonedas mediante falsas videollamadas de Zoom y videos robados de cámaras web! 📉🔐
El FBI y el Departamento de Justicia de EE. UU. desarticularon oficialmente la red de ciberdelincuentes «FaceStealer», vinculada a Corea del Norte, y se incautaron de más de 900 videos de cámaras web de víctimas grabados en secreto:
⚠️ Cómo funciona la trampa:
🔹 Contactos comprometidos:
Los hackers secuestran cuentas de Telegram o LinkedIn de colegas de confianza del sector e invitan a sus objetivos a videollamadas mediante enlaces falsos de Zoom, Teams o Google Meet.
🔹 Deepfakes y grabaciones en bucle:
Durante la llamada, los atacantes reproducen imágenes pregrabadas de la cámara web de un contacto conocido para ganarse la confianza de inmediato.
🔹 La carga maliciosa:
Fingen un «problema de audio» y te piden que descargues una «solución de audio/actualización del SDK». Así instalan malware que roba información, vacía billeteras de criptomonedas y graba tu cámara web para atrapar a la siguiente víctima.
🛡️ Medidas de protección esenciales:
✅ Nunca descargues actualizaciones de software ni extensiones del navegador durante una videollamada.
✅ Verifica siempre las invitaciones a llamadas por un canal de comunicación alternativo.
#CryptoSecurity #FBI #ScamAlert #CyberSecurity #WalletSecurity #DeFi #Web3 #BTC #ETH #SOL
$WLD
$CVC
$ENS
¡La red de malware «FaceStealer» roba 400 millones de dólares en criptomonedas mediante falsas videollamadas de Zoom y videos robados de cámaras web! 📉🔐
El FBI y el Departamento de Justicia de EE. UU. desarticularon oficialmente la red de ciberdelincuentes «FaceStealer», vinculada a Corea del Norte, y se incautaron de más de 900 videos de cámaras web de víctimas grabados en secreto:
⚠️ Cómo funciona la trampa:
🔹 Contactos comprometidos:
Los hackers secuestran cuentas de Telegram o LinkedIn de colegas de confianza del sector e invitan a sus objetivos a videollamadas mediante enlaces falsos de Zoom, Teams o Google Meet.
🔹 Deepfakes y grabaciones en bucle:
Durante la llamada, los atacantes reproducen imágenes pregrabadas de la cámara web de un contacto conocido para ganarse la confianza de inmediato.
🔹 La carga maliciosa:
Fingen un «problema de audio» y te piden que descargues una «solución de audio/actualización del SDK». Así instalan malware que roba información, vacía billeteras de criptomonedas y graba tu cámara web para atrapar a la siguiente víctima.
🛡️ Medidas de protección esenciales:
✅ Nunca descargues actualizaciones de software ni extensiones del navegador durante una videollamada.
✅ Verifica siempre las invitaciones a llamadas por un canal de comunicación alternativo.
#CryptoSecurity #FBI #ScamAlert #CyberSecurity #WalletSecurity #DeFi #Web3 #BTC #ETH #SOL
$WLD
$CVC
$ENS