Análisis de Jin Zhu: Las billeteras de hardware se compran únicamente en el sitio web oficial o en tiendas insignia oficiales. Ni se te ocurra comprarlas en pequeñas tiendas de terceros, aunque sean más baratas. Esta vez no es para asustar a nadie: lo confirmó la propia Trezor.
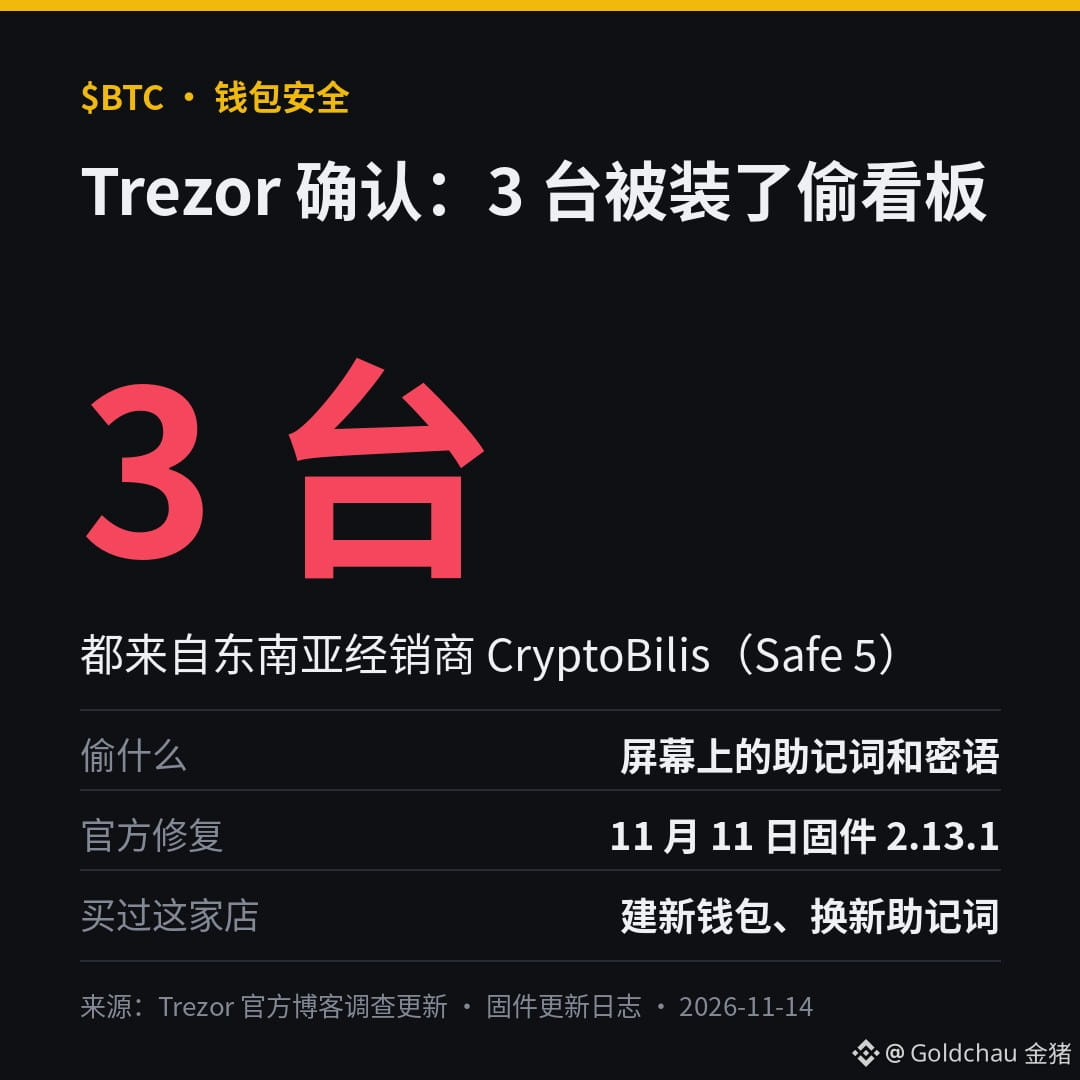
Actualización de la investigación oficial de Trezor: se confirmó que 3 unidades de Trezor Safe 5 vendidas por el distribuidor del sudeste asiático CryptoBilis tenían instalada una placa de circuito adicional.
Esta placa iba entre la placa base y la pantalla y solo «espiaba»: cuando aparecía en pantalla la frase de recuperación o introducías tu frase de contraseña, la guardaba y luego se la enviaba a los atacantes a través de la red del teléfono. No se modificaron el firmware ni el chip de seguridad, así que al encenderla parecía completamente normal.
Medidas oficiales: el 11 de noviembre se lanzó el firmware 2.13.1 para impedir que estas placas implantadas capturaran datos nuevos; la red de distribuidores se redujo en aproximadamente un 80 %.
Lo importante: una actualización del firmware no puede proteger la frase de recuperación que ya se haya robado antes de la actualización. Si compraste en esa tienda, la recomendación oficial es crear una billetera nueva, generar una frase de recuperación nueva y transferir allí tus criptomonedas. También puedes contactar con el servicio de atención oficial para cambiar el dispositivo.
Por ahora, según la información oficial, ningún usuario ha reportado pérdidas de fondos y no se han detectado problemas similares en otros distribuidores ni en otros modelos.
Lo que hago es muy sencillo: si no está claro de dónde viene una billetera, la doy por insegura. Cuando $BTC $ETH cae, todos piensan en comprar en la bajada; primero asegúrate de que tus criptomonedas estén realmente solo en tus manos.
¿Dónde compraste tu billetera de hardware y cómo guardas tu frase de recuperación?
#硬件钱包 #钱包安全 #Trezor #BTC
Fuente: actualización de la investigación en el blog oficial de Trezor y registro de cambios del firmware. DYOR; esto no constituye asesoramiento de inversión.
Actualización de la investigación oficial de Trezor: se confirmó que 3 unidades de Trezor Safe 5 vendidas por el distribuidor del sudeste asiático CryptoBilis tenían instalada una placa de circuito adicional.
Esta placa iba entre la placa base y la pantalla y solo «espiaba»: cuando aparecía en pantalla la frase de recuperación o introducías tu frase de contraseña, la guardaba y luego se la enviaba a los atacantes a través de la red del teléfono. No se modificaron el firmware ni el chip de seguridad, así que al encenderla parecía completamente normal.
Medidas oficiales: el 11 de noviembre se lanzó el firmware 2.13.1 para impedir que estas placas implantadas capturaran datos nuevos; la red de distribuidores se redujo en aproximadamente un 80 %.
Lo importante: una actualización del firmware no puede proteger la frase de recuperación que ya se haya robado antes de la actualización. Si compraste en esa tienda, la recomendación oficial es crear una billetera nueva, generar una frase de recuperación nueva y transferir allí tus criptomonedas. También puedes contactar con el servicio de atención oficial para cambiar el dispositivo.
Por ahora, según la información oficial, ningún usuario ha reportado pérdidas de fondos y no se han detectado problemas similares en otros distribuidores ni en otros modelos.
Lo que hago es muy sencillo: si no está claro de dónde viene una billetera, la doy por insegura. Cuando $BTC $ETH cae, todos piensan en comprar en la bajada; primero asegúrate de que tus criptomonedas estén realmente solo en tus manos.
¿Dónde compraste tu billetera de hardware y cómo guardas tu frase de recuperación?
#硬件钱包 #钱包安全 #Trezor #BTC
Fuente: actualización de la investigación en el blog oficial de Trezor y registro de cambios del firmware. DYOR; esto no constituye asesoramiento de inversión.