Lo del vaciado de la billetera del iPhone no ha terminado. Fui a echar un vistazo a la cadena.
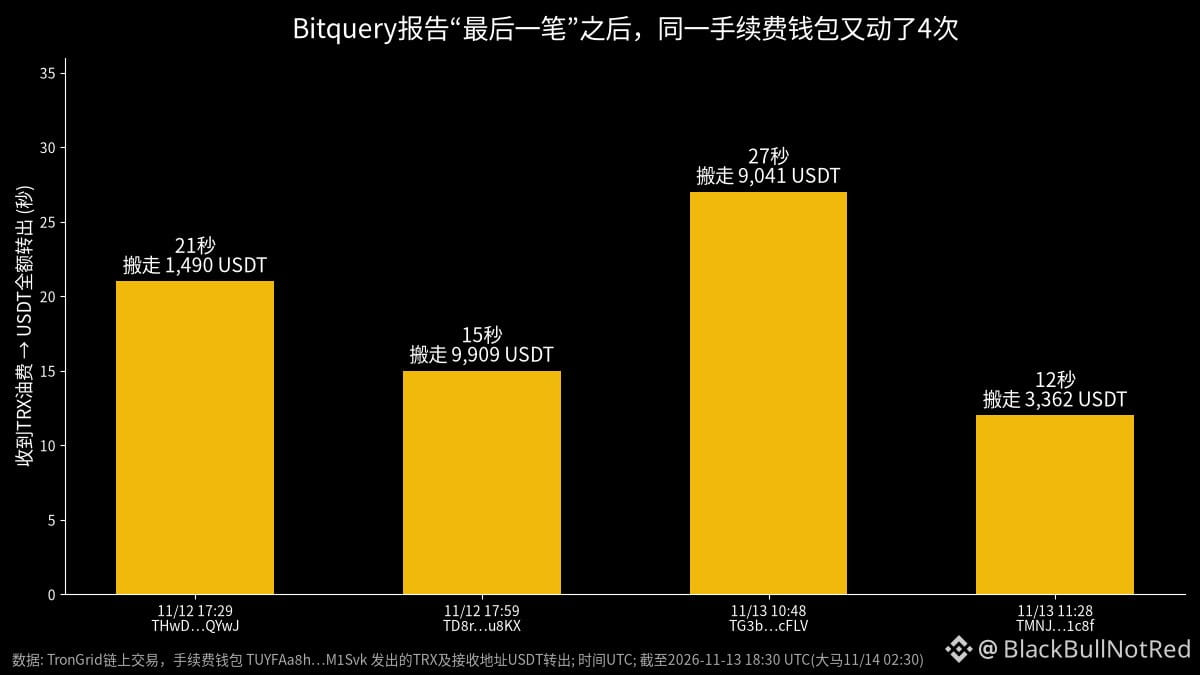
La billetera que Bitquery señaló como la que paga las comisiones, TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svk, tenía como última transacción registrada en su informe la del 11/11 a las 15:43 UTC. Pero después no se detuvo: entre el 11/12 y el 11/13 envió TRX a otras 4 direcciones. En cada caso, entre 12 y 27 segundos después de recibir los TRX, los USDT se transfirieron de una sola vez. En total, unos 23.800 USDT. La última transacción fue el 11/13 a las 11:28 UTC (las 19:28, hora de Malasia). El método coincide exactamente con lo que describe el informe y la billetera todavía tiene unos 820 TRX, munición suficiente.
Primero, lo que se sabe: Bitquery calcula que, entre el 5/10 y el 11/11, se vaciaron al menos 5,42 millones de USDT de 454 direcciones TRON, de los cuales 1,31 millones se robaron después de que publicaran su primer informe, el 5/11. De una billetera que llevaba inactiva desde 2021 se llevaron de una vez 602.000. La cadena no permite saber qué teléfono ni qué aplicación usaban las víctimas, así que por ahora no se puede confirmar ni descartar que «hackearan Trust Wallet».
El mecanismo que he observado es más útil que discutir de quién es la culpa:
Mucha gente solo guarda USDT en TRON y casi nada de TRX. Aunque el ladrón consiga tu frase de recuperación, no puede transferir los fondos; así que primero te envía unos cuantos TRX para pagar la comisión y, al segundo siguiente, se lleva todo. Por eso, para vaciar la billetera no hace falta que pulses nada más: tu frase semilla ya está en la lista de otra persona; solo está esperando a que tu saldo merezca la pena.
Hay una dirección que lo deja especialmente claro: el 11/12 a las 17:54 recibió 9.908 USDT y, 5 minutos después, se los llevaron. Es decir, las direcciones cuya frase se ha filtrado están bajo vigilancia. Crees que «esta billetera lleva años sin problemas», pero en realidad es que antes no valía la pena actuar.
Así que decir «actualiza iOS y estarás a salvo» solo es cierto a medias. Los parches pueden cerrar las brechas futuras, pero no sirven para recuperar una frase de recuperación que ya te han copiado. Si tu sistema del teléfono estuvo desactualizado durante un tiempo o la frase de recuperación apareció en el teléfono (en una captura de pantalla, una nota o la galería), lo más seguro es crear una frase nueva y trasladar los activos; no vuelvas a ingresar fondos en la dirección antigua.
Seguí estas 4 transacciones a partir de la billetera de comisiones publicada por Bitquery. El patrón coincide, pero no hay confirmación de las propias víctimas, así que tómenlo como una pista.
#钱包安全 #USDT
La billetera que Bitquery señaló como la que paga las comisiones, TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svk, tenía como última transacción registrada en su informe la del 11/11 a las 15:43 UTC. Pero después no se detuvo: entre el 11/12 y el 11/13 envió TRX a otras 4 direcciones. En cada caso, entre 12 y 27 segundos después de recibir los TRX, los USDT se transfirieron de una sola vez. En total, unos 23.800 USDT. La última transacción fue el 11/13 a las 11:28 UTC (las 19:28, hora de Malasia). El método coincide exactamente con lo que describe el informe y la billetera todavía tiene unos 820 TRX, munición suficiente.
Primero, lo que se sabe: Bitquery calcula que, entre el 5/10 y el 11/11, se vaciaron al menos 5,42 millones de USDT de 454 direcciones TRON, de los cuales 1,31 millones se robaron después de que publicaran su primer informe, el 5/11. De una billetera que llevaba inactiva desde 2021 se llevaron de una vez 602.000. La cadena no permite saber qué teléfono ni qué aplicación usaban las víctimas, así que por ahora no se puede confirmar ni descartar que «hackearan Trust Wallet».
El mecanismo que he observado es más útil que discutir de quién es la culpa:
Mucha gente solo guarda USDT en TRON y casi nada de TRX. Aunque el ladrón consiga tu frase de recuperación, no puede transferir los fondos; así que primero te envía unos cuantos TRX para pagar la comisión y, al segundo siguiente, se lleva todo. Por eso, para vaciar la billetera no hace falta que pulses nada más: tu frase semilla ya está en la lista de otra persona; solo está esperando a que tu saldo merezca la pena.
Hay una dirección que lo deja especialmente claro: el 11/12 a las 17:54 recibió 9.908 USDT y, 5 minutos después, se los llevaron. Es decir, las direcciones cuya frase se ha filtrado están bajo vigilancia. Crees que «esta billetera lleva años sin problemas», pero en realidad es que antes no valía la pena actuar.
Así que decir «actualiza iOS y estarás a salvo» solo es cierto a medias. Los parches pueden cerrar las brechas futuras, pero no sirven para recuperar una frase de recuperación que ya te han copiado. Si tu sistema del teléfono estuvo desactualizado durante un tiempo o la frase de recuperación apareció en el teléfono (en una captura de pantalla, una nota o la galería), lo más seguro es crear una frase nueva y trasladar los activos; no vuelvas a ingresar fondos en la dirección antigua.
Seguí estas 4 transacciones a partir de la billetera de comisiones publicada por Bitquery. El patrón coincide, pero no hay confirmación de las propias víctimas, así que tómenlo como una pista.
#钱包安全 #USDT