
#bitcoincoredisclosestortrafficvulnerability
🔐 $BITCOIN Bitcoin Core revela una vulnerabilidad en el tráfico de Tor: lo que los usuarios deben saber ⚠️
Imagina conectarte a Bitcoin a través de Tor porque valoras la privacidad y descubrir que una configuración del software podría tratar accidentalmente a visitantes anónimos como conexiones de confianza.
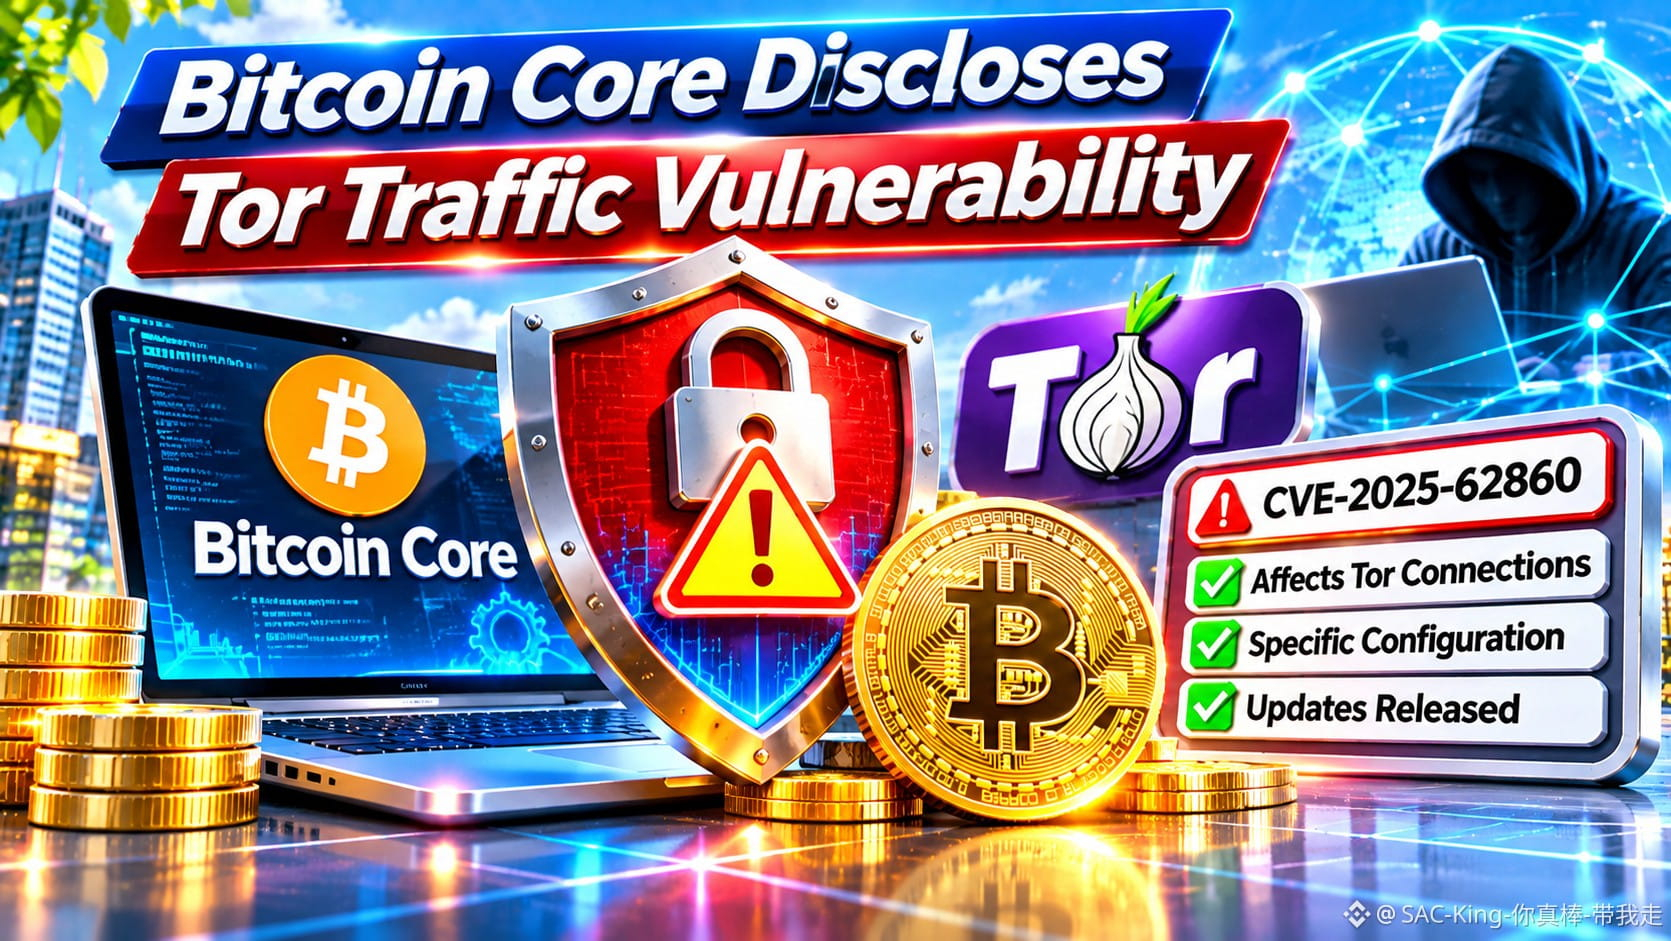
Esa es precisamente la preocupación detrás de la vulnerabilidad recién revelada de Bitcoin Core, CVE-2025-62860, publicada el 10 de noviembre de 2026.
La falla permitía que las conexiones entrantes de Tor heredaran los permisos de la lista blanca de confianza en miles de nodos de Bitcoin accesibles, bajo determinadas configuraciones.
Así ocurrió: a veces, Bitcoin Core identificaba las conexiones entrantes de Tor mediante la dirección IP del proxy local de Tor. Cuando esa dirección coincidía con un rango de lista blanca configurado por un operador, las conexiones externas recibían privilegios destinados a pares de confianza.
Esos privilegios eludían ciertos límites de denegación de servicio y protecciones de privacidad. Es importante destacar que esta vulnerabilidad no permitía a los atacantes robar bitcoins ni acceder a claves privadas.
¿El detalle fundamental? Solo eran vulnerables los nodos que usaban la configuración de lista blanca afectada, que no es la predeterminada. Los nodos sin esa configuración nunca se vieron afectados.
Los desarrolladores ya habían publicado correcciones en Bitcoin Core 28.3, 29.2 y 30.0 durante octubre de 2025. La divulgación de noviembre se ajustó a la política de divulgación de seguridad del proyecto.
Mi opinión: la seguridad de Bitcoin depende no solo de su cadena de bloques, sino también de miles de nodos operados de forma independiente. Incluso los errores de configuración merecen tomarse en serio.
La verdadera descentralización exige un mantenimiento constante de la seguridad, no confiar ciegamente en el software.
¿Crees que los operadores de nodos prestan suficiente atención a las actualizaciones de privacidad y seguridad?
Aviso: contenido solo con fines educativos. No constituye asesoramiento financiero.
#BitcoinSecurity #CryptoPrivacy #GrowWithSAC $FF $TSLA
#BitcoinCoreDisclosesTorTrafficVulnerability
🔐 $BITCOIN Bitcoin Core revela una vulnerabilidad en el tráfico de Tor: lo que los usuarios deben saber ⚠️
Imagina conectarte a Bitcoin a través de Tor porque valoras la privacidad y descubrir que una configuración del software podría tratar accidentalmente a visitantes anónimos como conexiones de confianza.
Esa es precisamente la preocupación detrás de la vulnerabilidad recién revelada de Bitcoin Core, CVE-2025-62860, publicada el 10 de noviembre de 2026.
La falla permitía que las conexiones entrantes de Tor heredaran los permisos de la lista blanca de confianza en miles de nodos de Bitcoin accesibles, bajo determinadas configuraciones.
Así ocurrió: a veces, Bitcoin Core identificaba las conexiones entrantes de Tor mediante la dirección IP del proxy local de Tor. Cuando esa dirección coincidía con un rango de lista blanca configurado por un operador, las conexiones externas recibían privilegios destinados a pares de confianza.
Esos privilegios eludían ciertos límites de denegación de servicio y protecciones de privacidad. Es importante destacar que esta vulnerabilidad no permitía a los atacantes robar bitcoins ni acceder a claves privadas.
¿El detalle fundamental? Solo eran vulnerables los nodos que usaban la configuración de lista blanca afectada, que no es la predeterminada. Los nodos sin esa configuración nunca se vieron afectados.
Los desarrolladores ya habían publicado correcciones en Bitcoin Core 28.3, 29.2 y 30.0 durante octubre de 2025. La divulgación de noviembre se ajustó a la política de divulgación de seguridad del proyecto.
Mi opinión: la seguridad de Bitcoin depende no solo de su cadena de bloques, sino también de miles de nodos operados de forma independiente. Incluso los errores de configuración merecen tomarse en serio.
La verdadera descentralización exige un mantenimiento constante de la seguridad, no confiar ciegamente en el software.
¿Crees que los operadores de nodos prestan suficiente atención a las actualizaciones de privacidad y seguridad?
Aviso: contenido solo con fines educativos. No constituye asesoramiento financiero.
#BitcoinSecurity #CryptoPrivacy #GrowWithSAC $FF $TSLA
#BitcoinCoreDisclosesTorTrafficVulnerability