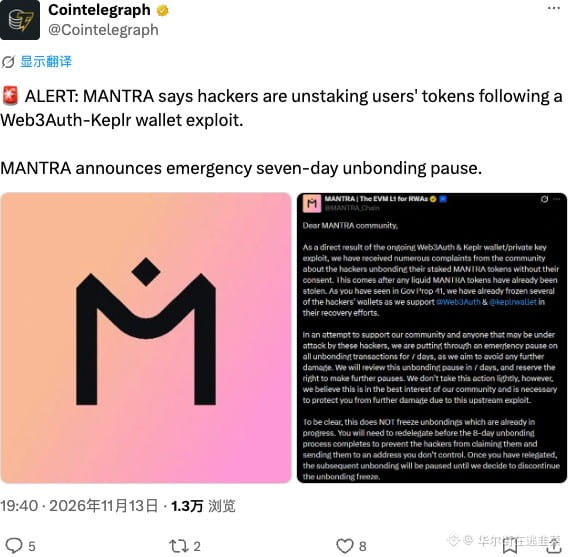
Los hackers explotaron una vulnerabilidad de Web3Auth-Keplr para retirar tokens a toda velocidad. MANTRA anunció la suspensión del período de retiro de 7 días para intentar contener la situación. Pero esto no es una pausa: es dejar a los usuarios completamente atrapados. La seguridad on-chain se ha venido abajo por completo; el riesgo es extremadamente alto. Se recomienda evitarlo.
#MANTRA #Web3Security
#MANTRA #Web3Security