🚨 Riesgo: 10/10 para los dispositivos afectados.
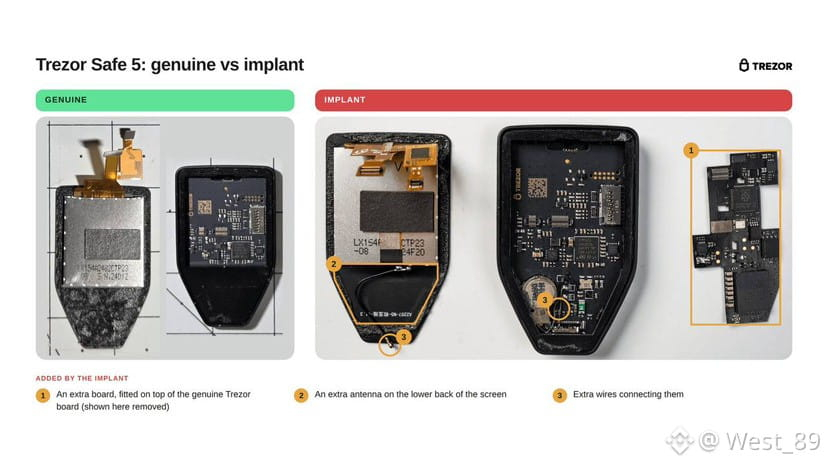
* Se detectaron 3 Trezor Safe 5 falsificados con módulos espía ocultos.
* Robaban frases semilla y frases de contraseña.
* Los dispositivos están vinculados a un antiguo revendedor de CryptoBilis.
* Hasta ahora no se han registrado casos de pérdida de fondos.
⚠️ Recomendación: quienes tengan dispositivos sospechosos deben crear una nueva billetera con una nueva frase semilla y transferir allí sus fondos. Actualizar el firmware no es suficiente.
* Se detectaron 3 Trezor Safe 5 falsificados con módulos espía ocultos.
* Robaban frases semilla y frases de contraseña.
* Los dispositivos están vinculados a un antiguo revendedor de CryptoBilis.
* Hasta ahora no se han registrado casos de pérdida de fondos.
⚠️ Recomendación: quienes tengan dispositivos sospechosos deben crear una nueva billetera con una nueva frase semilla y transferir allí sus fondos. Actualizar el firmware no es suficiente.