


El Departamento de Justicia de EE. UU. anunció el jueves que había obtenido autorización judicial para incautar o inmovilizar más de 1.200 millones de dólares de los 6.300 millones en criptomonedas robados de Binance.
La autorización abarca una parte de los más de 2.700 millones de dólares en activos robados que las autoridades estadounidenses y sus socios del sector privado han congelado desde el ataque del 29 de octubre. Los investigadores siguen trabajando para recuperar fondos adicionales, anunció el departamento.
El FBI atribuyó el ataque a Binance al grupo TraderTraitor de Corea del Norte en una alerta de ciberseguridad. Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, negó la participación de Corea del Norte.
Binance dijo que había cubierto los activos afectados con fondos propios y que una nueva instantánea de prueba de reservas mostraba que los activos de los clientes estaban respaldados al menos en una proporción de uno a uno, según una publicación del jueves en X.
En noviembre de 2025, el Departamento de Justicia de EE. UU. anunció una medida de cumplimiento independiente dirigida a unos 15 millones de dólares en criptomonedas vinculadas a hackers norcoreanos conocidos como APT38.
El FBI advierte sobre las videollamadas con deepfakes de FaceStealer
En un caso aparte, las autoridades estadounidenses incautaron la infraestructura en la nube utilizada por FaceStealer, una campaña norcoreana de ingeniería social que robó más de 400 millones de dólares en criptomonedas durante los últimos 18 meses, según informó el Departamento de Justicia.
Los hackers utilizaron grabaciones secretas de víctimas anteriores y deepfakes generados por IA de figuras destacadas del mundo cripto para ganarse la confianza de sus objetivos en videollamadas. Usaron falsas soluciones técnicas para engañar a sus objetivos y hacer que instalaran malware, según informó el Departamento de Justicia.
La campaña tenía como objetivo a personas que trabajan en el sector cripto y en Web3. Los hackers también empezaron a dirigirse cada vez más a desarrolladores y mantenedores de software de código abierto, en un intento por acceder a sus dispositivos y cuentas en repositorios de software.
El FBI incautó más de 900 videos de webcam de víctimas de FaceStealer mediante una orden judicial federal. La agencia también publicó en un aviso público recomendaciones para protegerse de esta operación y qué hacer después de una vulneración.
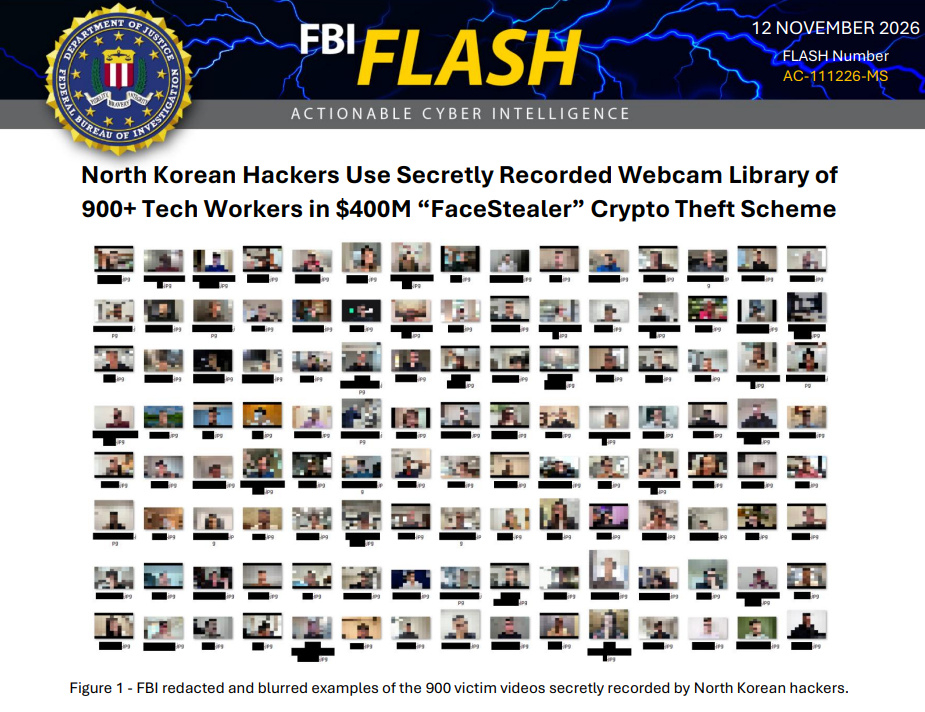
Fotogramas censurados de videos de webcam grabados por los hackers de FaceStealer. Fuente: FBI
El Departamento de Justicia dijo que los hackers detrás de FaceStealer son conocidos públicamente por varios nombres, entre ellos Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff y Stardust Chollima.
Revista: El fundador de THORChain rechaza la solicitud de congelación; CZ agradece al Servicio Secreto: resumen de Hodler