


Hackers norcoreanos utilizaron cuentas robadas a víctimas anteriores para invitar a nuevos objetivos a videollamadas y reprodujeron clips de webcam grabados en secreto de personas que esos objetivos conocían.
La trama, conocida por el FBI como FaceStealer, robó más de 400 millones de dólares en criptomonedas en 18 meses, informó el jueves el Departamento de Justicia.
El departamento desmanteló la infraestructura en la nube de FaceStealer. El FBI también incautó más de 900 videos de webcam de víctimas de la trama en virtud de una orden federal.
El Departamento de Justicia afirma que una falsa falla de audio engañó a las víctimas para que instalaran malware
El Departamento de Justicia dijo en un comunicado que los grupos apuntan a personas que trabajan en el sector de las criptomonedas y la web3. Cuando una víctima se conecta, los hackers graban la imagen de su propia cámara web y reproducen un video pregrabado de un contacto conocido, fingiendo que un colega de confianza está en la llamada.
Los hackers crean videos deepfake de personas influyentes del sector de las criptomonedas y la web3 con lo que el departamento llamó «superinteligencia», y luego los reproducen en las mismas reuniones.
A mitad de la llamada se produce un supuesto fallo técnico; por ejemplo, la víctima no puede ser escuchada.
Entonces aparece un enlace o una indicación para «solucionarlo». Instala malware sin que nadie lo note.
Una vez que el ordenador está comprometido, los hackers pueden robar criptomonedas o aprovechar el acceso de la víctima a otros sistemas. En algunos casos, el robo y la toma de control de cuentas ocurrieron meses —o más de un año— después de la intrusión inicial.
Los hackers también revisan las listas de contactos, las redes sociales y las aplicaciones de mensajería de cada nueva víctima. Los contactos personales y profesionales que descubren allí se convierten en los siguientes objetivos.
«Esto se aprovecha de la confianza que depositamos en las ubicuas plataformas de videoconferencia y en nuestras valiosas relaciones personales. Si no puedes imaginar una situación en la que podrías caer en la trampa, es que no estás pensando con suficiente creatividad».
Así lo afirmó Patrick Grandy, subdirector a cargo de la oficina del FBI en Los Ángeles.
FaceStealer apunta a desarrolladores de código abierto mientras el Departamento de Justicia bloquea 1.200 millones de dólares
Los desarrolladores de software de código abierto son cada vez más blanco de ataques. Los hackers atacan sus dispositivos y las cuentas de los repositorios de código que controlan, algo que, según el Departamento de Justicia, parece estar diseñado para facilitar ataques a la cadena de suministro.
El departamento afirmó que FaceStealer estaba vinculado a grupos norcoreanos llamados Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff y Stardust Chollima.
En febrero, Cryptopolitan informó que UNC1069 secuestró la cuenta de Telegram de un ejecutivo de criptomonedas para atraer a una víctima a una falsa llamada de Zoom. Luego, los atacantes fingieron que había problemas de audio e hicieron que la víctima ejecutara comandos de diagnóstico.
El FBI publicó un informe sobre el funcionamiento del esquema, que incluye medidas de protección y consejos para las víctimas. También creó un sitio web de FaceStealer como centro de recursos.
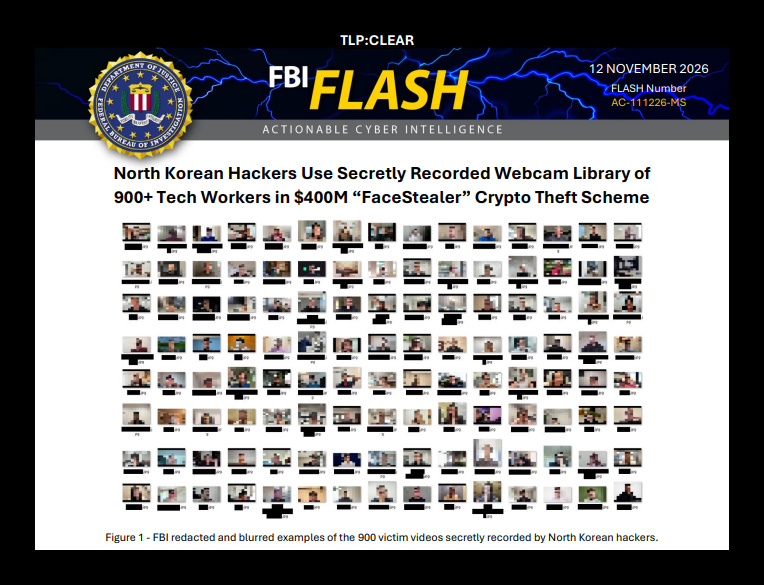 Ejemplos censurados y difuminados de los videos de cámara web de 900 víctimas, incluidos en el informe FLASH del FBI publicado en IC3 el 12 de noviembre de 2026.
El Departamento de Justicia acompañó la incautación de FaceStealer con otra medida. Obtuvo la aprobación judicial para incautar o bloquear más de 1.200 millones de dólares robados de Binance, como parte de los más de 2.700 millones que se han congelado hasta ahora.
El departamento responsabilizó a hackers militares norcoreanos, a quienes denomina TraderTraitor, de sustraer más de 6.000 millones de dólares del exchange alrededor del 29 de octubre. Corea del Norte ha negado cualquier implicación.
«El Gobierno de Corea del Norte financia su régimen paria y su programa armamentístico ilícito mediante el robo de criptomonedas», afirmó M. Scott Proctor, fiscal general adjunto principal de Seguridad Nacional.
TraderTraitor sigue blanqueando los fondos de Binance a través de puentes de criptomonedas, mezcladores y exchanges. Continúan los esfuerzos para rastrearlos, congelarlos, incautarlos y confiscarlos.
Las mentes más brillantes del mundo cripto ya leen nuestro boletín. ¿Te apuntas? Únete a ellas.