


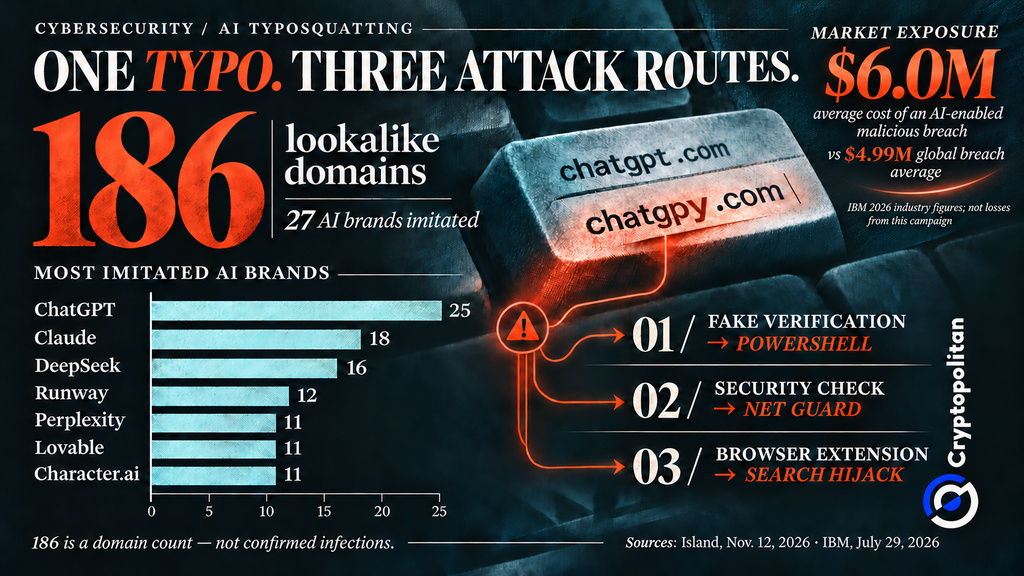
Un error ortográfico en el dominio de una herramienta de IA puede implicar algo más que ver una página de error. En un informe publicado el 12 de noviembre, Island, una empresa de seguridad para navegadores empresariales, encontró 186 dominios que se parecen a los dominios de 27 marcas de IA conocidas. Esta cifra corresponde a direcciones web, no a casos de infección confirmados. Algunas direcciones redirigen a los usuarios a páginas de publicidad, mientras que otras los envían a sitios maliciosos.
Un error tipográfico que te lleva a otro sitio
Island denomina a este método «TypoPrompting». ChatGPT es la marca de IA que más se imita, con 25 dominios similares. Le siguen Claude, con 18; DeepSeek, con 16; y Runway, con 12. Perplexity, Lovable y Character.ai tienen 11 cada una.
No todas las direcciones parecidas llevan al mismo destino. Algunas generan ingresos publicitarios. Otras envían a los visitantes a intermediarios de tráfico, que deciden adónde redirigirlos según su ubicación, navegador o dispositivo.
Tres rutas desde un nombre mal escrito hasta el malware
Island descubrió que había tres rutas comprometidas asociadas con las direcciones parecidas. La primera ruta comenzaba en cloude[.]ai, un nombre de dominio mal escrito asociado con Claude. Los visitantes eran redirigidos a una página fraudulenta de verificación de Cloudflare que pedía a quienes usaban Windows que ejecutaran un comando de PowerShell. Esta página creó una red que involucraba 211 dominios, incluidos dominios que se hacían pasar por empresas sin relación con el sector de la IA.
La segunda ruta conducía a una falsa «Comprobación de seguridad» que promocionaba Net Guard. Aunque está disponible en Microsoft Store, Island descubrió que la aplicación podía secuestrar navegadores y ejecutar scripts proporcionados de forma remota.
La tercera ruta incluía 30 extensiones de navegador que secuestraban las búsquedas. De ellas, 13 fueron eliminadas, mientras que 17 seguían en uso y sumaban 972.000 usuarios. Esta cifra se obtuvo de los listados de las tiendas de extensiones, no de casos de infección confirmados.
Por qué ClickFix elude las defensas automatizadas
La falsa verificación de Cloudflare usa ClickFix. Como explica Microsoft, el truco consiste en lograr que las personas ejecuten por sí mismas comandos maliciosos en herramientas conocidas de Windows. Esto puede ayudar a los ataques a eludir las defensas automatizadas.
La empresa de seguridad de navegadores Push Security citó la tasa de conversión del 96,3 % de ClickFix para distribuir malware, según Microsoft. ClickFix también representa más de la mitad de las detecciones mensuales de ataques de Push. Ninguna de estas estadísticas mide la campaña de Island.
Quién se beneficia cuando una visita sale mal
Incluso una visita que no llega a causar una infección puede generar dinero. Island vinculó algunas redirecciones con pagos por publicidad y afiliación mediante identificadores de seguimiento compartidos.
La empresa de seguridad de DNS Infoblox descubrió que más del 90 % de las visitas en sus pruebas con dominios aparcados conducían a estafas, software no deseado o malware.
Por separado, la empresa de seguridad de la cadena de suministro de software Socket identificó 319 extensiones que secuestraban búsquedas y que tenían alrededor de 13,4 millones de usuarios. Se trató de investigaciones independientes, no de víctimas adicionales de TypoPrompting.
 186 dominios falsos de IA apuntan a usuarios de ChatGPT y Claude con trampas de malware
Lo que un navegador secuestrado podría costarle a una empresa
Para las empresas, un navegador secuestrado puede representar una amenaza mucho mayor que una redirección no deseada. Los atacantes podrían acceder a cuentas corporativas o sistemas internos. Sin embargo, Island no ha determinado que esta campaña haya causado pérdidas económicas.
Los hallazgos más amplios en materia de ciberseguridad permiten entender lo que está en juego. El informe de Verizon de 2026 indica que la intrusión en sistemas es el principal patrón de vulneración, con un 61 %. La investigación de IBM de 2026 revela que las vulneraciones maliciosas facilitadas por la IA cuestan, en promedio, 6 millones de dólares, una cifra superior al promedio general de 4,99 millones de dólares.
Ambas cifras excluyen las pérdidas causadas por los dominios falsos de IA de Island. A medida que más empresas se suman a la tendencia de las herramientas de IA, el informe de perspectivas de la OCDE de 2026 alerta sobre la creciente preocupación por la seguridad digital.
¿Qué pueden hacer los lectores ahora?
También hay otros riesgos que van más allá de escribir mal una dirección web. En otra campaña, Cryptopolitan había informado anteriormente que más de 260.000 usuarios de Chrome habían instalado al menos 30 extensiones maliciosas que se hacían pasar por asistentes de IA. En ambos casos, los ataques demuestran cómo los atacantes se aprovechan de la confianza de las personas en marcas de IA conocidas. Las mismas precauciones pueden ayudar a los usuarios a evitar estas trampas: guarda en favoritos los sitios web oficiales de IA, nunca ejecutes comandos de terminal que te indique una página web y revisa periódicamente las extensiones instaladas en el navegador. Activa la autenticación de dos factores para aumentar la protección. Las empresas también deberían restringir los complementos no autorizados.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.