El distribuidor manipuló los dispositivos; no se debería culpar al firmware.
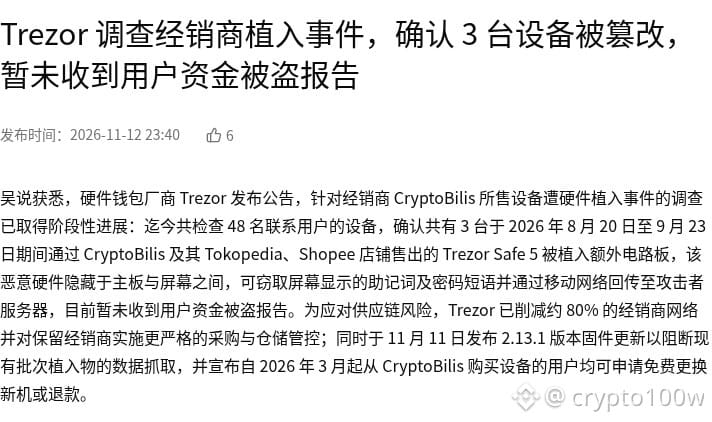
Trezor publicó los resultados preliminares de su investigación sobre la implantación de componentes de hardware en dispositivos vendidos por el distribuidor CryptoBilis: ha inspeccionado los dispositivos de 48 usuarios que se pusieron en contacto voluntariamente y confirmó que un tercero manipuló 3 de ellos en 2026. Hasta ahora, no se han recibido informes de robo de fondos de usuarios. Según se informó, los dispositivos afectados son Trezor Safe 5 vendidos a través de CryptoBilis y de sus tiendas en Tokopedia y Shopee entre el 20 de agosto y el 23 de septiembre de 2026. Una placa de circuito maliciosa estaba oculta entre la placa principal y la pantalla; podía robar la frase semilla y la frase de contraseña, y transmitirlas a través de la red móvil. Trezor ha reducido aproximadamente un 80 % su red de distribuidores y publicó una actualización de firmware, la versión 2.13.1, el 11 de noviembre. Según el aviso, a partir de marzo de 2026, quienes hayan comprado un dispositivo a CryptoBilis podrán solicitar gratuitamente un reemplazo o un reembolso.
En nuestra opinión, se trata de un ataque a la cadena de suministro. El riesgo no reside en el firmware de Trezor, sino en que el distribuidor secundario manipule el dispositivo una vez que lo recibe. Para los titulares, la medida más práctica es no usar la frase semilla incluida en el embalaje si han comprado una billetera de hardware a través de un canal no oficial: deben generar una nueva en el dispositivo y verificar la firma del firmware. Se recomienda a quienes hayan generado una frase semilla preestablecida que transfieran de inmediato sus activos a una billetera nueva y descarten la frase semilla anterior.
Escenario 1: Si la investigación amplía su alcance y se revela el método de manipulación, la narrativa de la autocustodia seguirá bajo presión. Escenario 2: Si los resultados de la investigación oficial y la ausencia de pérdidas de fondos mantienen el impacto dentro de límites acotados, es posible que el ánimo se recupere gradualmente. ¿Qué te preocupa más: que se reduzca la lista de distribuidores o que la actualización del firmware pueda bloquear por completo los implantes de los lotes afectados?
Fuente: Wu Shuo
Imagen 1: Trezor confirma que se manipularon físicamente 3 dispositivos de distribuidores · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/trezor-investigates-retailer-tampering-3-devices-compromised-no-funds-reported-71852
Trezor publicó los resultados preliminares de su investigación sobre la implantación de componentes de hardware en dispositivos vendidos por el distribuidor CryptoBilis: ha inspeccionado los dispositivos de 48 usuarios que se pusieron en contacto voluntariamente y confirmó que un tercero manipuló 3 de ellos en 2026. Hasta ahora, no se han recibido informes de robo de fondos de usuarios. Según se informó, los dispositivos afectados son Trezor Safe 5 vendidos a través de CryptoBilis y de sus tiendas en Tokopedia y Shopee entre el 20 de agosto y el 23 de septiembre de 2026. Una placa de circuito maliciosa estaba oculta entre la placa principal y la pantalla; podía robar la frase semilla y la frase de contraseña, y transmitirlas a través de la red móvil. Trezor ha reducido aproximadamente un 80 % su red de distribuidores y publicó una actualización de firmware, la versión 2.13.1, el 11 de noviembre. Según el aviso, a partir de marzo de 2026, quienes hayan comprado un dispositivo a CryptoBilis podrán solicitar gratuitamente un reemplazo o un reembolso.
En nuestra opinión, se trata de un ataque a la cadena de suministro. El riesgo no reside en el firmware de Trezor, sino en que el distribuidor secundario manipule el dispositivo una vez que lo recibe. Para los titulares, la medida más práctica es no usar la frase semilla incluida en el embalaje si han comprado una billetera de hardware a través de un canal no oficial: deben generar una nueva en el dispositivo y verificar la firma del firmware. Se recomienda a quienes hayan generado una frase semilla preestablecida que transfieran de inmediato sus activos a una billetera nueva y descarten la frase semilla anterior.
Escenario 1: Si la investigación amplía su alcance y se revela el método de manipulación, la narrativa de la autocustodia seguirá bajo presión. Escenario 2: Si los resultados de la investigación oficial y la ausencia de pérdidas de fondos mantienen el impacto dentro de límites acotados, es posible que el ánimo se recupere gradualmente. ¿Qué te preocupa más: que se reduzca la lista de distribuidores o que la actualización del firmware pueda bloquear por completo los implantes de los lotes afectados?
Fuente: Wu Shuo
Imagen 1: Trezor confirma que se manipularon físicamente 3 dispositivos de distribuidores · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/trezor-investigates-retailer-tampering-3-devices-compromised-no-funds-reported-71852