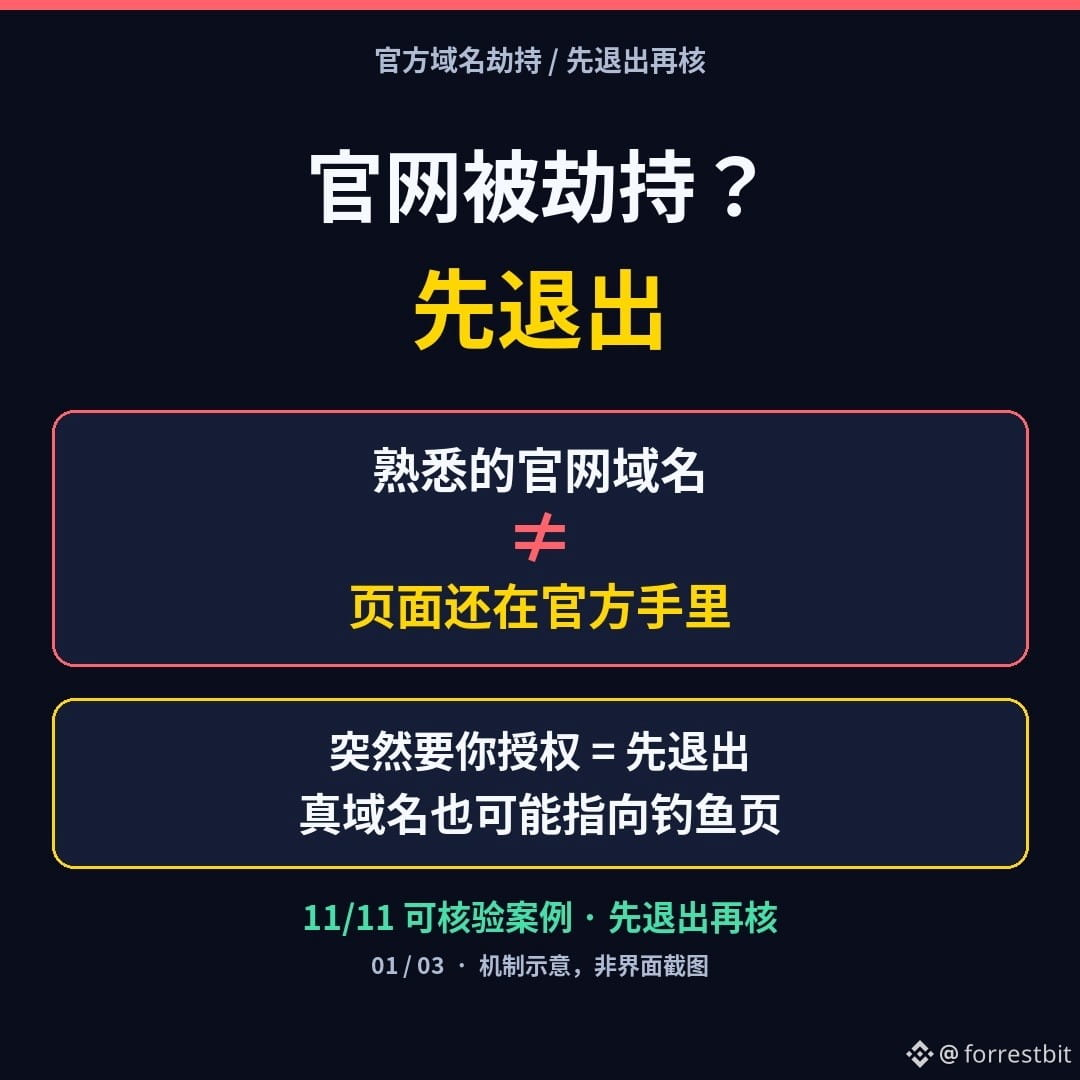
Abres el «sitio oficial» que sueles usar y, de repente, la página te pide autorización y una firma para continuar. ¿Firmas o sales primero?
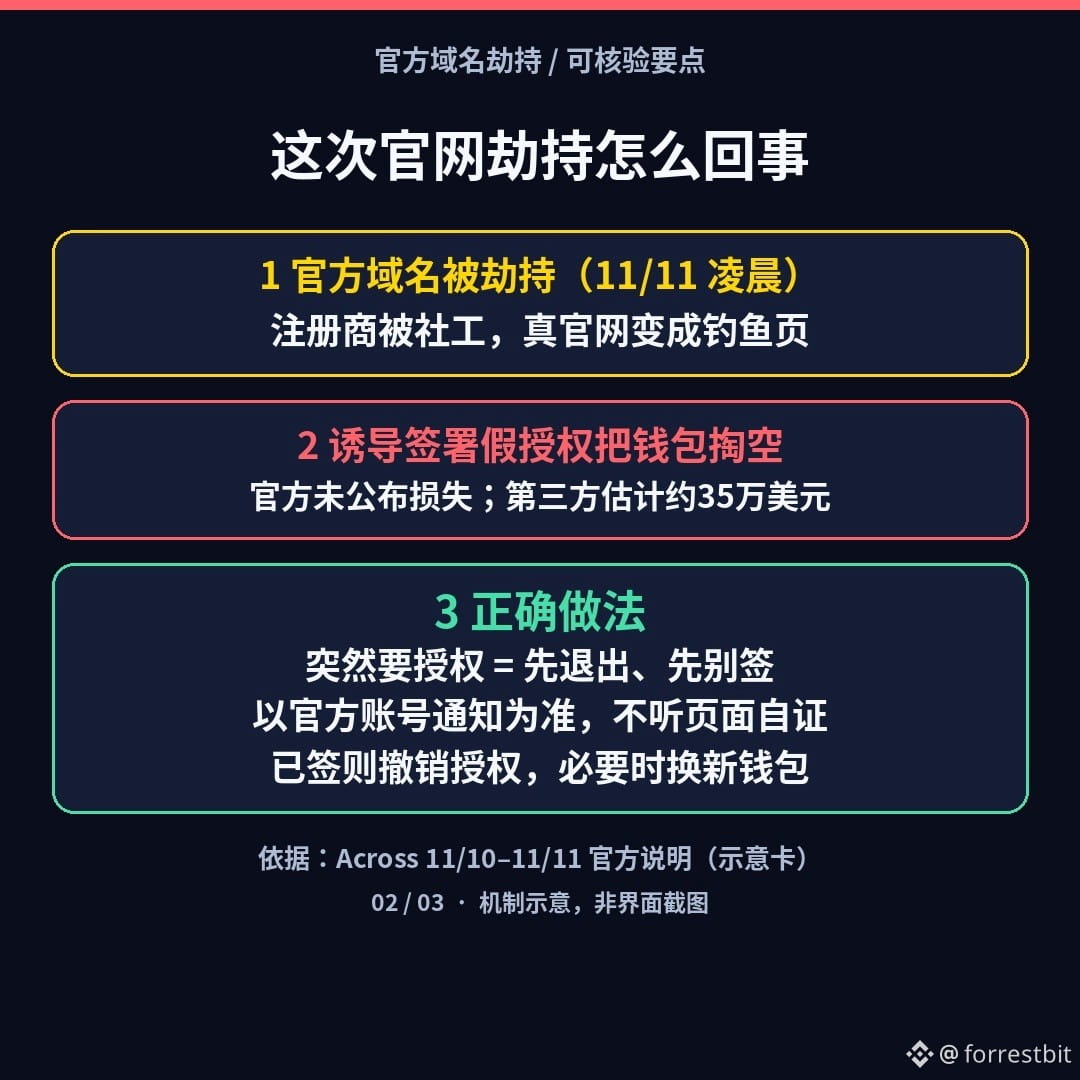
No fue simplemente una web falsa. En la madrugada del 11 de noviembre, hora de Pekín, secuestraron el dominio oficial across.to del protocolo cross-chain Across: mediante ingeniería social contra el registrador del dominio, Namecheap, los atacantes tomaron el control del dominio legítimo, cambiaron el sitio oficial por una página de phishing e indujeron a los usuarios a firmar una autorización de tokens falsa. Según el equipo oficial, recibieron una alerta y comenzaron a desconectarlo en unos 15 minutos; la organización de respuesta de seguridad SEAL911 marcó la página como phishing en las principales billeteras, y Cloudflare retiró después los registros DNS. Across no ha publicado el total de las pérdidas ni el número de personas afectadas; la plataforma de seguridad externa GoPlus estima que las pérdidas de los usuarios ascienden a unos 350.000 dólares. La mañana del 11 de noviembre, hora de Pekín, Across anunció que había recuperado el dominio y restablecido el sistema, y que compensaría a los usuarios afectados. Publicará un informe completo más adelante.
Recuerda estas señales de alerta: ① El «sitio oficial» que conoces de repente te pide autorizar o firmar algo. ② Tu billetera o navegador muestra una advertencia de phishing. ③ Las cuentas oficiales te dicen que no accedas ni firmes por ahora. En una frase: aunque el dominio sea exactamente el mismo, eso no significa que la página siga bajo el control oficial. Si manipulan al registrador mediante ingeniería social, hasta el sitio oficial auténtico puede redirigir a una página de phishing.
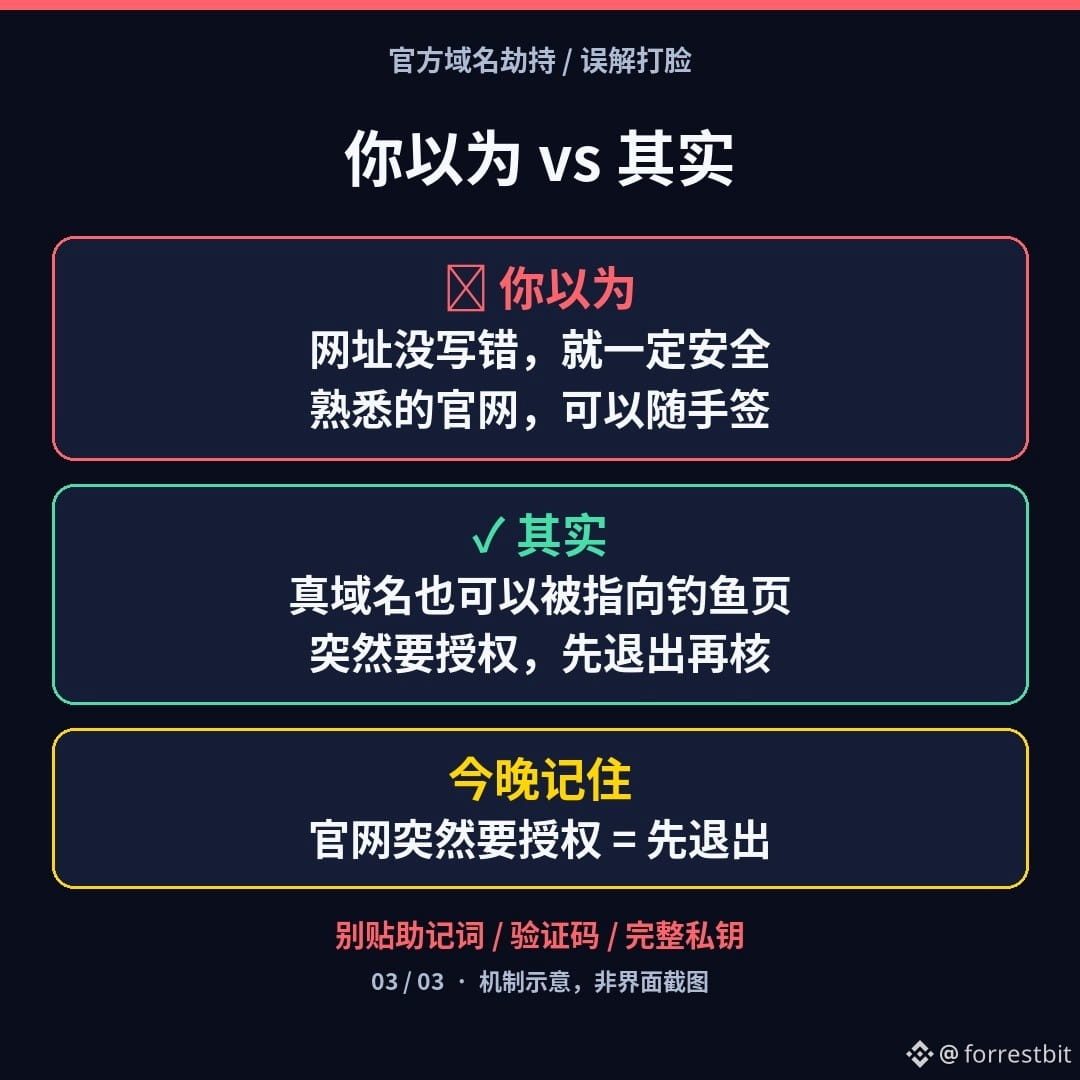
¿Creías que «si la dirección está bien escrita, es seguro»? En realidad, esta vez lo que modificaron fue el propio dominio oficial. Tres cosas que puedes hacer hoy:
1) Si una página de repente te pide autorizar o firmar algo, sal primero; no firmes.
2) Confía en las cuentas oficiales que sigues habitualmente o en las notificaciones de la aplicación. No te fíes de que la propia página diga «esto es oficial».
3) Si ya firmaste: revoca las autorizaciones sospechosas desde tu billetera. Si algo no cuadra, crea una billetera nueva en un dispositivo limpio y transfiere allí tus activos.
No es que hayan vuelto a hackear Binance, ni te estamos diciendo que instales algún «paquete oficial de reparación». El sitio oficial de cualquier proyecto puede correr riesgos similares.
¿Qué te da más miedo: A) que el sitio oficial que conoces te pida autorizar algo nada más abrirlo, o B) firmar sin pensarlo porque «el dominio es auténtico»? Elige una en los comentarios (no publiques tu frase de recuperación ni códigos de verificación).
(Contenido divulgativo; no constituye asesoramiento de inversión. No opero ni recomiendo compras o ventas. La información se basa en comunicados oficiales de Across del 10 y el 11 de noviembre, así como en reportes públicos de The Block, Cointelegraph y otros medios. La cifra de pérdidas de unos 350.000 dólares es una estimación externa de GoPlus; prevalecerá el informe posterior de Across. Este contenido se generó con ayuda de IA y fue editado por una persona.)
$BNB $BTC
#加密安全 #防诈骗 #Web3Divulgación
No fue simplemente una web falsa. En la madrugada del 11 de noviembre, hora de Pekín, secuestraron el dominio oficial across.to del protocolo cross-chain Across: mediante ingeniería social contra el registrador del dominio, Namecheap, los atacantes tomaron el control del dominio legítimo, cambiaron el sitio oficial por una página de phishing e indujeron a los usuarios a firmar una autorización de tokens falsa. Según el equipo oficial, recibieron una alerta y comenzaron a desconectarlo en unos 15 minutos; la organización de respuesta de seguridad SEAL911 marcó la página como phishing en las principales billeteras, y Cloudflare retiró después los registros DNS. Across no ha publicado el total de las pérdidas ni el número de personas afectadas; la plataforma de seguridad externa GoPlus estima que las pérdidas de los usuarios ascienden a unos 350.000 dólares. La mañana del 11 de noviembre, hora de Pekín, Across anunció que había recuperado el dominio y restablecido el sistema, y que compensaría a los usuarios afectados. Publicará un informe completo más adelante.
Recuerda estas señales de alerta: ① El «sitio oficial» que conoces de repente te pide autorizar o firmar algo. ② Tu billetera o navegador muestra una advertencia de phishing. ③ Las cuentas oficiales te dicen que no accedas ni firmes por ahora. En una frase: aunque el dominio sea exactamente el mismo, eso no significa que la página siga bajo el control oficial. Si manipulan al registrador mediante ingeniería social, hasta el sitio oficial auténtico puede redirigir a una página de phishing.
¿Creías que «si la dirección está bien escrita, es seguro»? En realidad, esta vez lo que modificaron fue el propio dominio oficial. Tres cosas que puedes hacer hoy:
1) Si una página de repente te pide autorizar o firmar algo, sal primero; no firmes.
2) Confía en las cuentas oficiales que sigues habitualmente o en las notificaciones de la aplicación. No te fíes de que la propia página diga «esto es oficial».
3) Si ya firmaste: revoca las autorizaciones sospechosas desde tu billetera. Si algo no cuadra, crea una billetera nueva en un dispositivo limpio y transfiere allí tus activos.
No es que hayan vuelto a hackear Binance, ni te estamos diciendo que instales algún «paquete oficial de reparación». El sitio oficial de cualquier proyecto puede correr riesgos similares.
¿Qué te da más miedo: A) que el sitio oficial que conoces te pida autorizar algo nada más abrirlo, o B) firmar sin pensarlo porque «el dominio es auténtico»? Elige una en los comentarios (no publiques tu frase de recuperación ni códigos de verificación).
(Contenido divulgativo; no constituye asesoramiento de inversión. No opero ni recomiendo compras o ventas. La información se basa en comunicados oficiales de Across del 10 y el 11 de noviembre, así como en reportes públicos de The Block, Cointelegraph y otros medios. La cifra de pérdidas de unos 350.000 dólares es una estimación externa de GoPlus; prevalecerá el informe posterior de Across. Este contenido se generó con ayuda de IA y fue editado por una persona.)
$BNB $BTC
#加密安全 #防诈骗 #Web3Divulgación