#sxt $SXT El propio CMO de Space and Time dijo una vez: alguien manipuló los datos antes de que entraran en el sistema, y Proof of SQL no puede detectarlo.
Leí esa frase dos veces.
Proof of SQL demuestra que la consulta se ejecutó correctamente, que el resultado coincide con los datos comprometidos y genera una prueba en menos de un segundo. Lo que se puede verificar es el cálculo. No puede determinar de dónde vienen los datos de entrada ni si alguien los modificó.
Si los agentes de IA lo usan para tomar decisiones y los bancos anclan en la cadena los datos de sus reservas para tokenizarlas, el verdadero riesgo está precisamente en lo que ocurre antes de que esos datos entren.
Por eso lo analizo en dos niveles. En la capa de cálculo hay pruebas matemáticas: eso es sólido. En la capa de entrada, los validadores firman compromisos sobre los datos; la confianza pasa de la base de datos al conjunto de validadores, pero no desaparece.
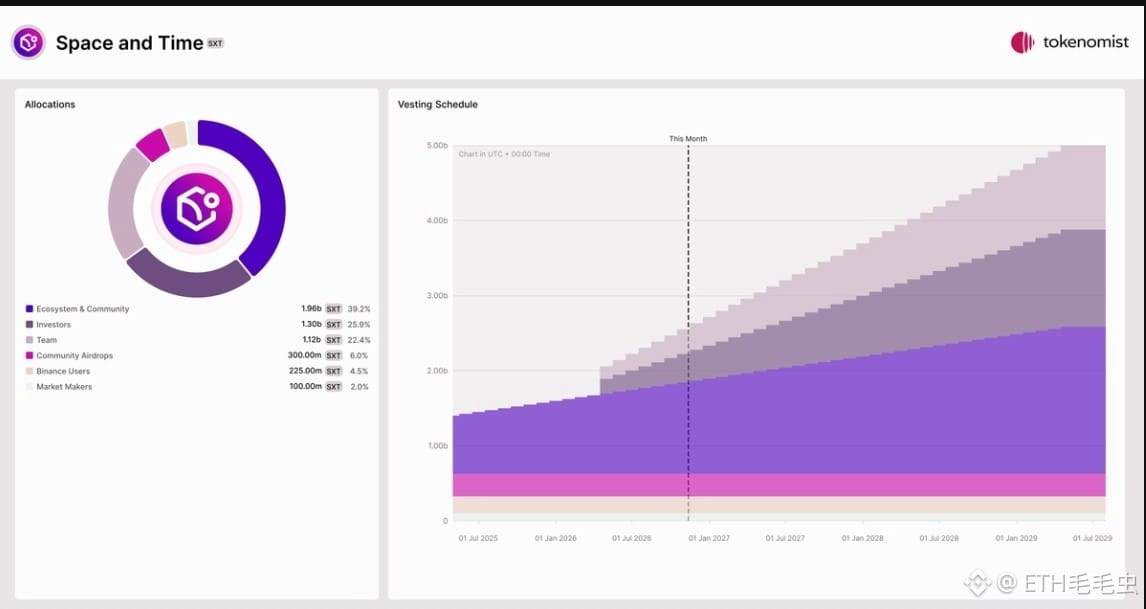
En cuanto al token, la oferta total está fijada en 5.000 millones. En febrero, la estimación oficial del rendimiento por staking fue de alrededor del 9,7 %, aunque se aclaró que fluctúa según la carga de consultas. Por ahora, las comisiones registradas en DefiLlama siguen siendo muy bajas.
Vigilo dos cosas: si las fuentes de datos de la capa de entrada se someten a auditorías públicas y si aumenta la proporción de las comisiones por consultas respecto a las recompensas por staking.
¿Deberían los agentes de IA confiar en que «el cálculo es correcto» o en que «los datos no se han manipulado»?
Lo anterior no constituye asesoramiento de inversión. Operar conlleva riesgos.
DYOR.
@SpaceandTime $SXT #SXT
Leí esa frase dos veces.
Proof of SQL demuestra que la consulta se ejecutó correctamente, que el resultado coincide con los datos comprometidos y genera una prueba en menos de un segundo. Lo que se puede verificar es el cálculo. No puede determinar de dónde vienen los datos de entrada ni si alguien los modificó.
Si los agentes de IA lo usan para tomar decisiones y los bancos anclan en la cadena los datos de sus reservas para tokenizarlas, el verdadero riesgo está precisamente en lo que ocurre antes de que esos datos entren.
Por eso lo analizo en dos niveles. En la capa de cálculo hay pruebas matemáticas: eso es sólido. En la capa de entrada, los validadores firman compromisos sobre los datos; la confianza pasa de la base de datos al conjunto de validadores, pero no desaparece.
En cuanto al token, la oferta total está fijada en 5.000 millones. En febrero, la estimación oficial del rendimiento por staking fue de alrededor del 9,7 %, aunque se aclaró que fluctúa según la carga de consultas. Por ahora, las comisiones registradas en DefiLlama siguen siendo muy bajas.
Vigilo dos cosas: si las fuentes de datos de la capa de entrada se someten a auditorías públicas y si aumenta la proporción de las comisiones por consultas respecto a las recompensas por staking.
¿Deberían los agentes de IA confiar en que «el cálculo es correcto» o en que «los datos no se han manipulado»?
Lo anterior no constituye asesoramiento de inversión. Operar conlleva riesgos.
DYOR.
@SpaceandTime $SXT #SXT