35.000 aplicaciones expuestas: esta lección de seguridad ha salido cara.
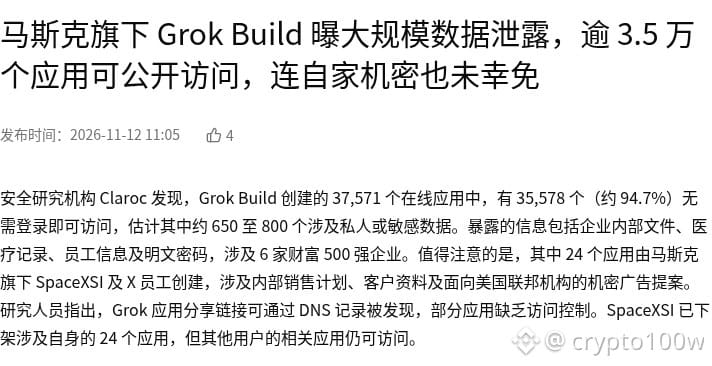
La firma de investigación de seguridad Claroc reveló que, de las 37.571 aplicaciones en línea generadas por Grok Build, 35.578 (alrededor del 94,7 %) se podían visitar directamente sin iniciar sesión. Se estima que entre 650 y 800 exponían datos privados o sensibles; ni siquiera las claves de la propia xAI quedaron a salvo. El problema principal no está en las capacidades, sino en que las aplicaciones vienen sin autenticación por defecto y dejan expuestas claves y configuraciones.
Para el mercado de las criptomonedas, esto supone una alerta de seguridad dirigida a las narrativas: mientras las aplicaciones se implementan a gran escala, se pasan por alto los límites de permisos y datos, lo que a corto plazo podría afectar negativamente al sentimiento en torno a los conceptos relacionados. Sin embargo, también respalda la demanda de los sectores de seguridad de datos, privacidad y verificación, por lo que el panorama general presenta opiniones divididas entre alcistas y bajistas. Grok Build no está relacionado con ningún token; la exposición se refleja principalmente a través de la reacción del sentimiento en torno a tokens proxy y de computación como $TAO y $FET .
Punto a observar 1: si después se producen salidas reales de capital y los equipos de los proyectos responden con autoevaluaciones. Punto a observar 2: si siguen saliendo a la luz problemas de falta de autenticación en aplicaciones similares, las valoraciones del sector dependerán cada vez más del coste de la confianza y menos de la propia narrativa.
¿Qué te importa más: los flujos de capital o la respuesta de los equipos de los proyectos con sus autoevaluaciones?
Fuente: Wu Says
Imagen 1: Más de 35.000 aplicaciones de Grok Build están disponibles públicamente sin autenticación; una nueva advertencia sobre la seguridad de las aplicaciones · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/grok-build-data-breach-35k-apps-exposed-sensitive-secrets-71798
La firma de investigación de seguridad Claroc reveló que, de las 37.571 aplicaciones en línea generadas por Grok Build, 35.578 (alrededor del 94,7 %) se podían visitar directamente sin iniciar sesión. Se estima que entre 650 y 800 exponían datos privados o sensibles; ni siquiera las claves de la propia xAI quedaron a salvo. El problema principal no está en las capacidades, sino en que las aplicaciones vienen sin autenticación por defecto y dejan expuestas claves y configuraciones.
Para el mercado de las criptomonedas, esto supone una alerta de seguridad dirigida a las narrativas: mientras las aplicaciones se implementan a gran escala, se pasan por alto los límites de permisos y datos, lo que a corto plazo podría afectar negativamente al sentimiento en torno a los conceptos relacionados. Sin embargo, también respalda la demanda de los sectores de seguridad de datos, privacidad y verificación, por lo que el panorama general presenta opiniones divididas entre alcistas y bajistas. Grok Build no está relacionado con ningún token; la exposición se refleja principalmente a través de la reacción del sentimiento en torno a tokens proxy y de computación como $TAO y $FET .
Punto a observar 1: si después se producen salidas reales de capital y los equipos de los proyectos responden con autoevaluaciones. Punto a observar 2: si siguen saliendo a la luz problemas de falta de autenticación en aplicaciones similares, las valoraciones del sector dependerán cada vez más del coste de la confianza y menos de la propia narrativa.
¿Qué te importa más: los flujos de capital o la respuesta de los equipos de los proyectos con sus autoevaluaciones?
Fuente: Wu Says
Imagen 1: Más de 35.000 aplicaciones de Grok Build están disponibles públicamente sin autenticación; una nueva advertencia sobre la seguridad de las aplicaciones · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/grok-build-data-breach-35k-apps-exposed-sensitive-secrets-71798