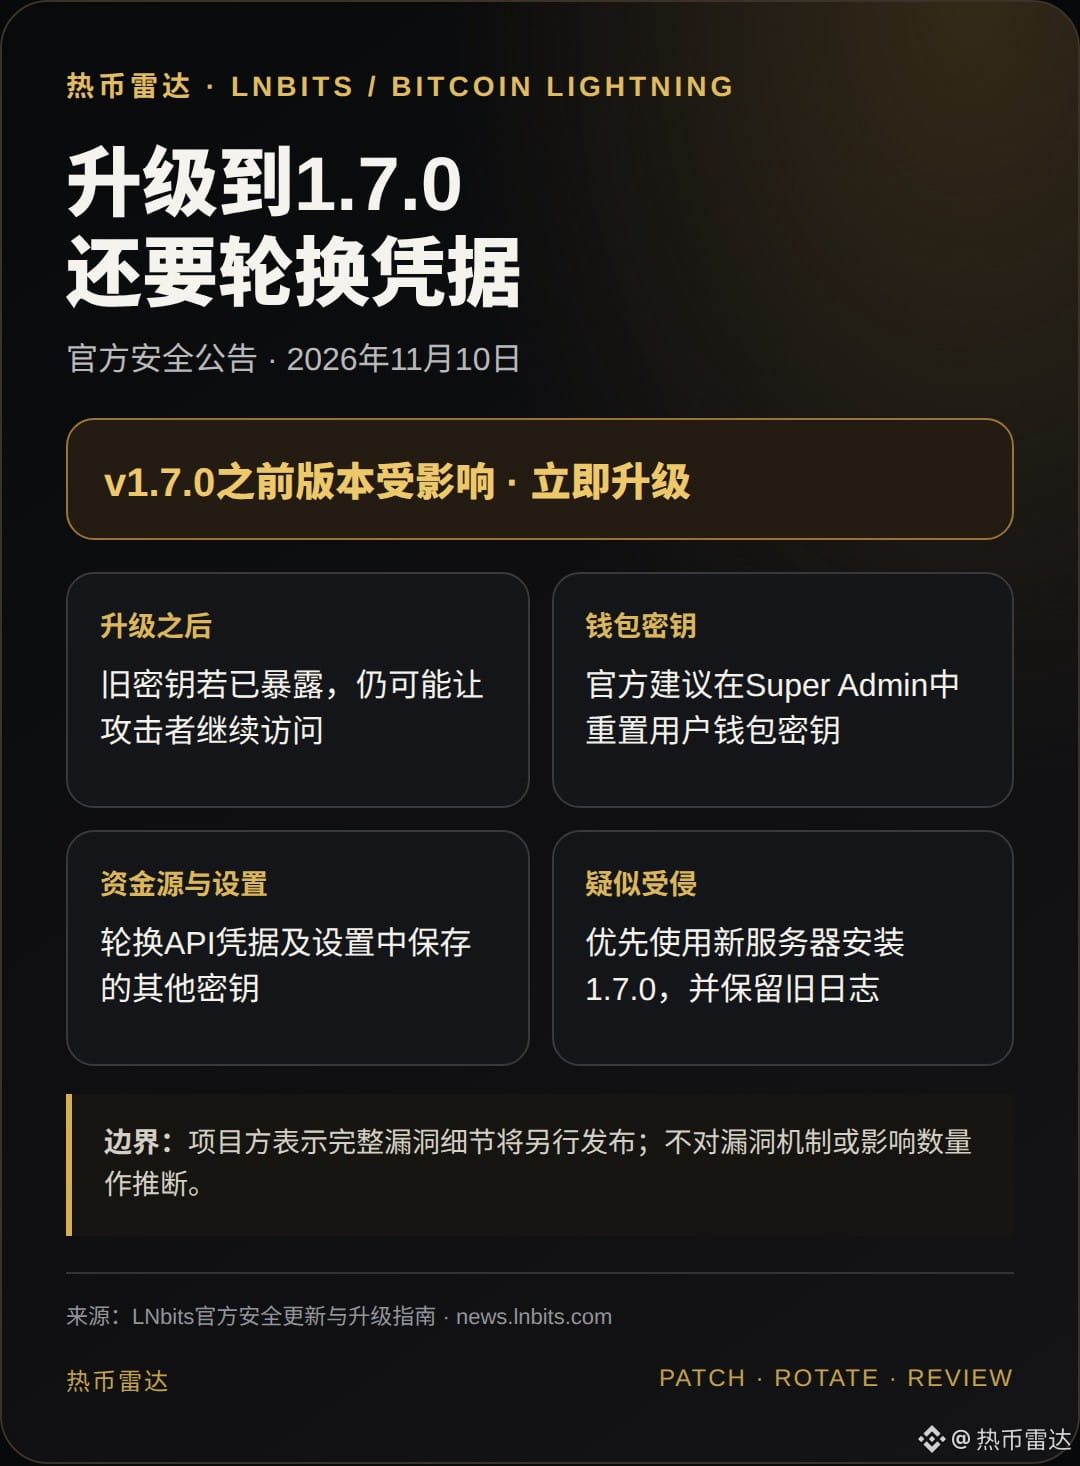
Tras la actualización de seguridad de LNbits, es posible que una simple actualización no sea suficiente. Según el equipo oficial, las versiones anteriores a la v1.7.0 están afectadas; si las credenciales antiguas quedaron expuestas, los atacantes podrían seguir teniendo acceso incluso después de actualizar. Los operadores que sospechen que han sido víctimas de una intrusión deberían priorizar la migración a un servidor nuevo y conservar primero los registros y archivos pertinentes; después, deberían restablecer las claves de la billetera, rotar las claves de las fuentes de fondos/API y de configuración, y reconstruir las conexiones de las extensiones. El mecanismo completo de la vulnerabilidad se conocerá cuando se publique el informe oficial. Fuente: https://news.lnbits.com/news/lnbits-1-7-0-security-update
Este artículo podría participar en las recompensas de contenido Write to Earn de Binance Square, sujeto a los requisitos de elegibilidad y las normas de la plataforma; no constituye asesoramiento de inversión.
Este artículo podría participar en las recompensas de contenido Write to Earn de Binance Square, sujeto a los requisitos de elegibilidad y las normas de la plataforma; no constituye asesoramiento de inversión.