Los agentes de IA vuelven a sufrir un incidente de seguridad; esta vez le tocó a NEAR AI.
Según informaron Decrypt y otros medios, el informe del incidente de NEAR AI del 9 de noviembre confirmó que el 8 de noviembre un atacante aprovechó una vulnerabilidad de ejecución remota de código en SGLang para acceder a un servidor de inferencia y, después, infiltrarse en la red interna. Descargó información de unos 100 usuarios (nombres, correos electrónicos, etc.) y revisó los registros de chat de 18 agentes. También se filtraron en los registros las claves API de dos clientes de la nube, que ya fueron revocadas.
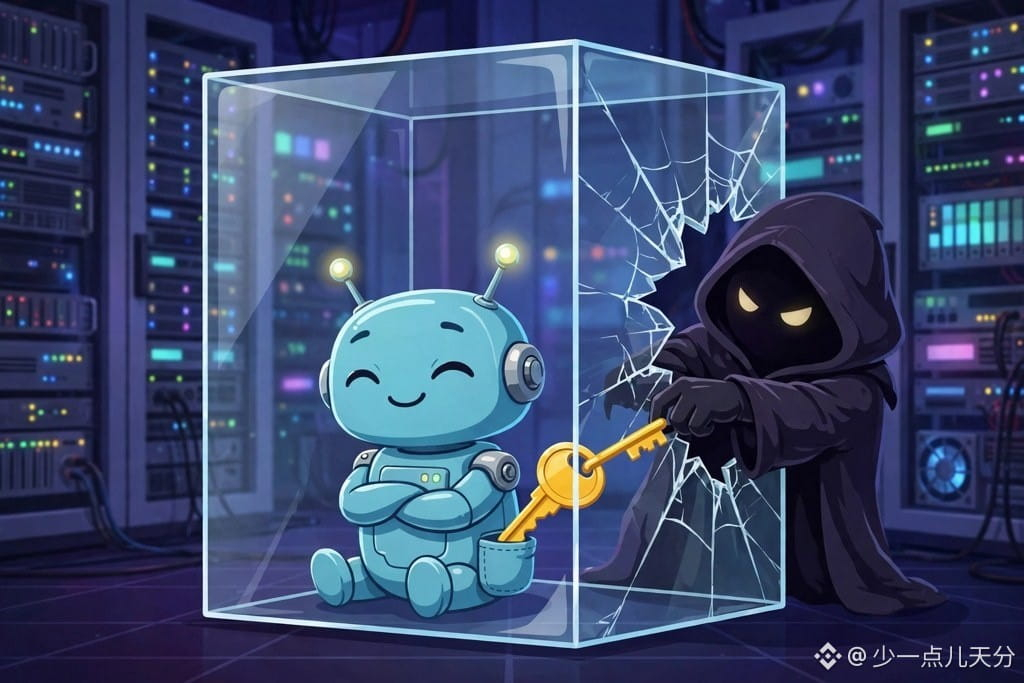
Lo más preocupante es que ni siquiera la computación confidencial, una de las principales apuestas de NEAR AI, pudo impedirlo: las solicitudes procesadas en modo confidencial el 8 de noviembre también pudieron quedar expuestas. La explicación oficial fue muy clara: la computación confidencial protege frente al operador y al equipo anfitrión, pero no frente a las vulnerabilidades del propio software que se ejecuta dentro del enclave. Por suerte, no se accedió a los mensajes privados ni a los archivos cargados que ya estaban almacenados, la cadena de NEAR no se vio afectada, la vulnerabilidad ya está corregida y el servicio en la nube se ha restablecido.
Es el tercer incidente de seguridad relacionado con agentes de IA en una semana (antes hubo filtraciones de claves en Chainstack y Claude Code). Cuanto más capaces son los agentes, más valiosas son sus llaves.
¿Se atreverían a confiarle dinero de verdad a un agente de IA?
Opinión personal; no constituye asesoramiento de inversión.
$NEAR #AI #Crypto #NEAR
Según informaron Decrypt y otros medios, el informe del incidente de NEAR AI del 9 de noviembre confirmó que el 8 de noviembre un atacante aprovechó una vulnerabilidad de ejecución remota de código en SGLang para acceder a un servidor de inferencia y, después, infiltrarse en la red interna. Descargó información de unos 100 usuarios (nombres, correos electrónicos, etc.) y revisó los registros de chat de 18 agentes. También se filtraron en los registros las claves API de dos clientes de la nube, que ya fueron revocadas.
Lo más preocupante es que ni siquiera la computación confidencial, una de las principales apuestas de NEAR AI, pudo impedirlo: las solicitudes procesadas en modo confidencial el 8 de noviembre también pudieron quedar expuestas. La explicación oficial fue muy clara: la computación confidencial protege frente al operador y al equipo anfitrión, pero no frente a las vulnerabilidades del propio software que se ejecuta dentro del enclave. Por suerte, no se accedió a los mensajes privados ni a los archivos cargados que ya estaban almacenados, la cadena de NEAR no se vio afectada, la vulnerabilidad ya está corregida y el servicio en la nube se ha restablecido.
Es el tercer incidente de seguridad relacionado con agentes de IA en una semana (antes hubo filtraciones de claves en Chainstack y Claude Code). Cuanto más capaces son los agentes, más valiosas son sus llaves.
¿Se atreverían a confiarle dinero de verdad a un agente de IA?
Opinión personal; no constituye asesoramiento de inversión.
$NEAR #AI #Crypto #NEAR