Si tienes un iPhone, no pases de largo: Binance acaba de emitir una alerta. Es posible que la app de al lado esté espiando la frase semilla de la wallet de tu teléfono.
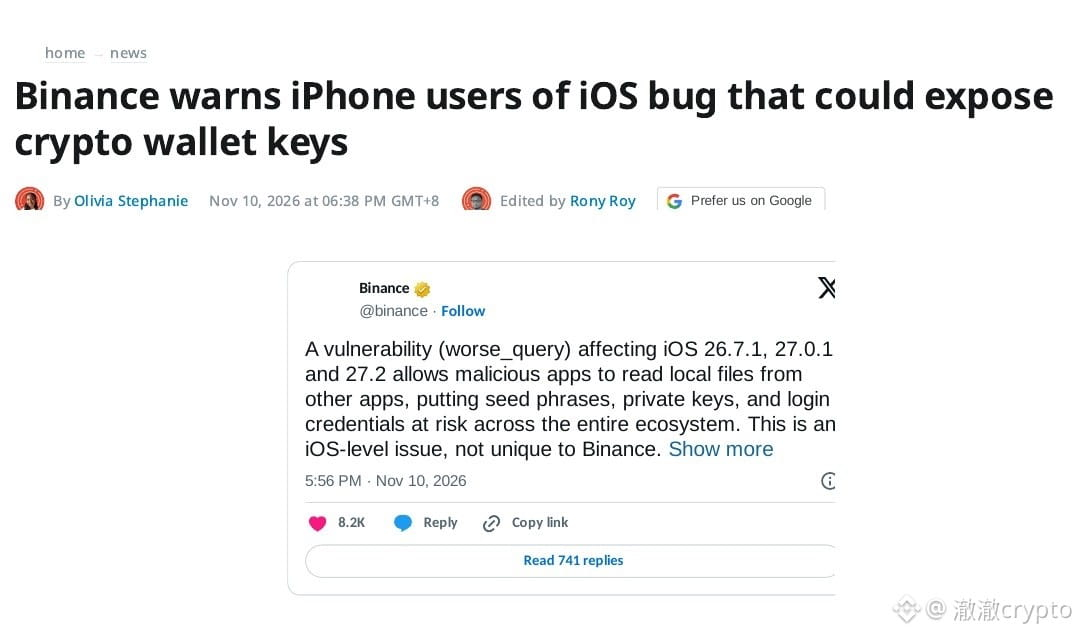
Esto es lo que se sabe: el 10 de noviembre, Binance publicó una alerta de seguridad en X: la vulnerabilidad de iOS worse_query afecta a las versiones 26.7.1, 27.0.1 y 27.2. Una app maliciosa puede leer los archivos locales de otras apps, lo que podría dejar expuestas frases semilla, claves privadas y credenciales de inicio de sesión.
La vulnerabilidad fue divulgada en GitHub el 8 de noviembre por el investigador forcequitOS. Se trata de una evasión del sandbox, no de un jailbreak. Apple lanzó las versiones 27.2.1 y 26.7.3 el 9 de noviembre, pero sus notas de seguridad no mencionan worse_query; nadie puede asegurar que esté corregida.
Hasta ahora no se conoce ningún caso real de robo relacionado con esto, según confirmó personalmente un portavoz de Binance.
Mi opinión: da miedo, pero no hay que entrar en pánico; tú tienes el control. Solo afecta a quienes instalaron apps de fuentes desconocidas. Por ahora no hay pruebas de que las apps instaladas desde canales oficiales sean vulnerables.
Lo que hago: eliminar todas las IPA instaladas por sideloading o firmadas manualmente, y actualizar iOS y todas las apps a la última versión. Si sospechas que te han afectado, crea una wallet nueva desde un dispositivo limpio, transfiere allí tus activos y restablece las sesiones de inicio de sesión. Apple confirmó que la versión 27.2.1 corrige la vulnerabilidad, así que esta evaluación queda sin efecto.
Al momento de publicar, BTC cotiza a 73.298 dólares, con una caída del 1,89 % en 24 h.
¿Tienes alguna app instalada por sideloading en el teléfono ahora mismo? ¿Sí o no?
$BTC $ETH $SOL
#币安 #SeguridadiOS
Esto es lo que se sabe: el 10 de noviembre, Binance publicó una alerta de seguridad en X: la vulnerabilidad de iOS worse_query afecta a las versiones 26.7.1, 27.0.1 y 27.2. Una app maliciosa puede leer los archivos locales de otras apps, lo que podría dejar expuestas frases semilla, claves privadas y credenciales de inicio de sesión.
La vulnerabilidad fue divulgada en GitHub el 8 de noviembre por el investigador forcequitOS. Se trata de una evasión del sandbox, no de un jailbreak. Apple lanzó las versiones 27.2.1 y 26.7.3 el 9 de noviembre, pero sus notas de seguridad no mencionan worse_query; nadie puede asegurar que esté corregida.
Hasta ahora no se conoce ningún caso real de robo relacionado con esto, según confirmó personalmente un portavoz de Binance.
Mi opinión: da miedo, pero no hay que entrar en pánico; tú tienes el control. Solo afecta a quienes instalaron apps de fuentes desconocidas. Por ahora no hay pruebas de que las apps instaladas desde canales oficiales sean vulnerables.
Lo que hago: eliminar todas las IPA instaladas por sideloading o firmadas manualmente, y actualizar iOS y todas las apps a la última versión. Si sospechas que te han afectado, crea una wallet nueva desde un dispositivo limpio, transfiere allí tus activos y restablece las sesiones de inicio de sesión. Apple confirmó que la versión 27.2.1 corrige la vulnerabilidad, así que esta evaluación queda sin efecto.
Al momento de publicar, BTC cotiza a 73.298 dólares, con una caída del 1,89 % en 24 h.
¿Tienes alguna app instalada por sideloading en el teléfono ahora mismo? ¿Sí o no?
$BTC $ETH $SOL
#币安 #SeguridadiOS