Esto es una llamada de atención para los usuarios de LNbits. Si no has actualizado, hazlo ahora.
LNbits publica una actualización de seguridad tras ataques que drenaron fondos
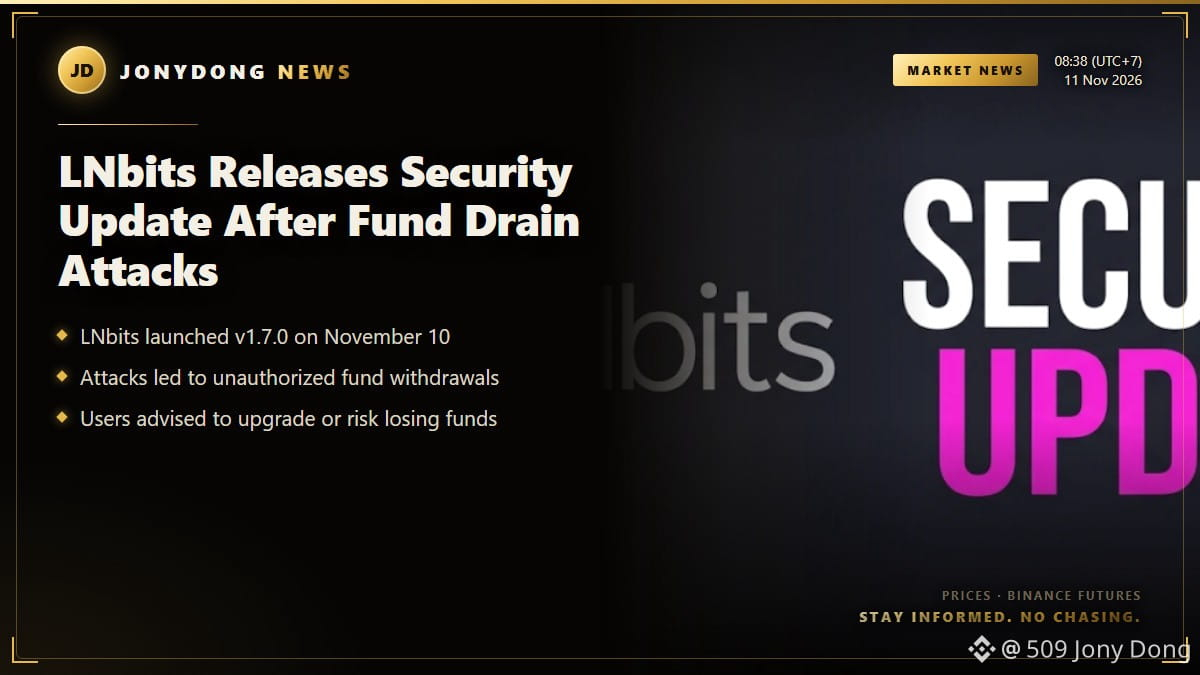
LNbits, la billetera de código abierto para Lightning Network, publicó una actualización de seguridad urgente, la versión 1.7.0, el 10 de noviembre. Esta actualización llega tras una serie de ataques que comenzaron el 8 de noviembre, durante los cuales se informó de la creación de cuentas no autorizadas y de retiros de fondos. Se indicó a los usuarios que detuvieran inmediatamente sus servidores de LNbits para evitar más pérdidas.
Según se informó, los ataques drenaron aproximadamente 2.285.545 satoshis (unos 0,0229 BTC) de un servicio que opera con LNbits. El proyecto ha subrayado que todos los operadores deben actualizar antes de reiniciar sus servidores, ya que las versiones anteriores son vulnerables a ataques. La nueva versión incluye correcciones de seguridad esenciales y mejoras en diversas áreas operativas.
A quienes sospechen que sus servidores podrían haber sido comprometidos, LNbits les aconseja configurar un servidor nuevo y cambiar todas las claves de las billeteras de los usuarios. Además, recomienda revisar las conexiones de las extensiones y reemplazar las credenciales de las fuentes de financiación para garantizar la seguridad.
Este incidente demuestra la importancia de mantener el software actualizado en el ámbito de las criptomonedas. Como LNbits funciona como una billetera caliente, los operadores solo deberían mantener en línea los saldos necesarios y supervisar regularmente la actividad para proteger sus fondos.
#Security #LightningNetwork #CryptoNews
LNbits publica una actualización de seguridad tras ataques que drenaron fondos
LNbits, la billetera de código abierto para Lightning Network, publicó una actualización de seguridad urgente, la versión 1.7.0, el 10 de noviembre. Esta actualización llega tras una serie de ataques que comenzaron el 8 de noviembre, durante los cuales se informó de la creación de cuentas no autorizadas y de retiros de fondos. Se indicó a los usuarios que detuvieran inmediatamente sus servidores de LNbits para evitar más pérdidas.
Según se informó, los ataques drenaron aproximadamente 2.285.545 satoshis (unos 0,0229 BTC) de un servicio que opera con LNbits. El proyecto ha subrayado que todos los operadores deben actualizar antes de reiniciar sus servidores, ya que las versiones anteriores son vulnerables a ataques. La nueva versión incluye correcciones de seguridad esenciales y mejoras en diversas áreas operativas.
A quienes sospechen que sus servidores podrían haber sido comprometidos, LNbits les aconseja configurar un servidor nuevo y cambiar todas las claves de las billeteras de los usuarios. Además, recomienda revisar las conexiones de las extensiones y reemplazar las credenciales de las fuentes de financiación para garantizar la seguridad.
Este incidente demuestra la importancia de mantener el software actualizado en el ámbito de las criptomonedas. Como LNbits funciona como una billetera caliente, los operadores solo deberían mantener en línea los saldos necesarios y supervisar regularmente la actividad para proteger sus fondos.
#Security #LightningNetwork #CryptoNews