La cadena pública Initia, que desarrolla un Rollup interoperable, ha vuelto a detenerse. El equipo publicó una actualización de la investigación en X el 10 de noviembre y dijo que esta vez no se debió a una vulnerabilidad del contrato, sino a que se filtró una clave de la nube que luego se usó para falsificar retiros entre cadenas.
Algunos puntos:
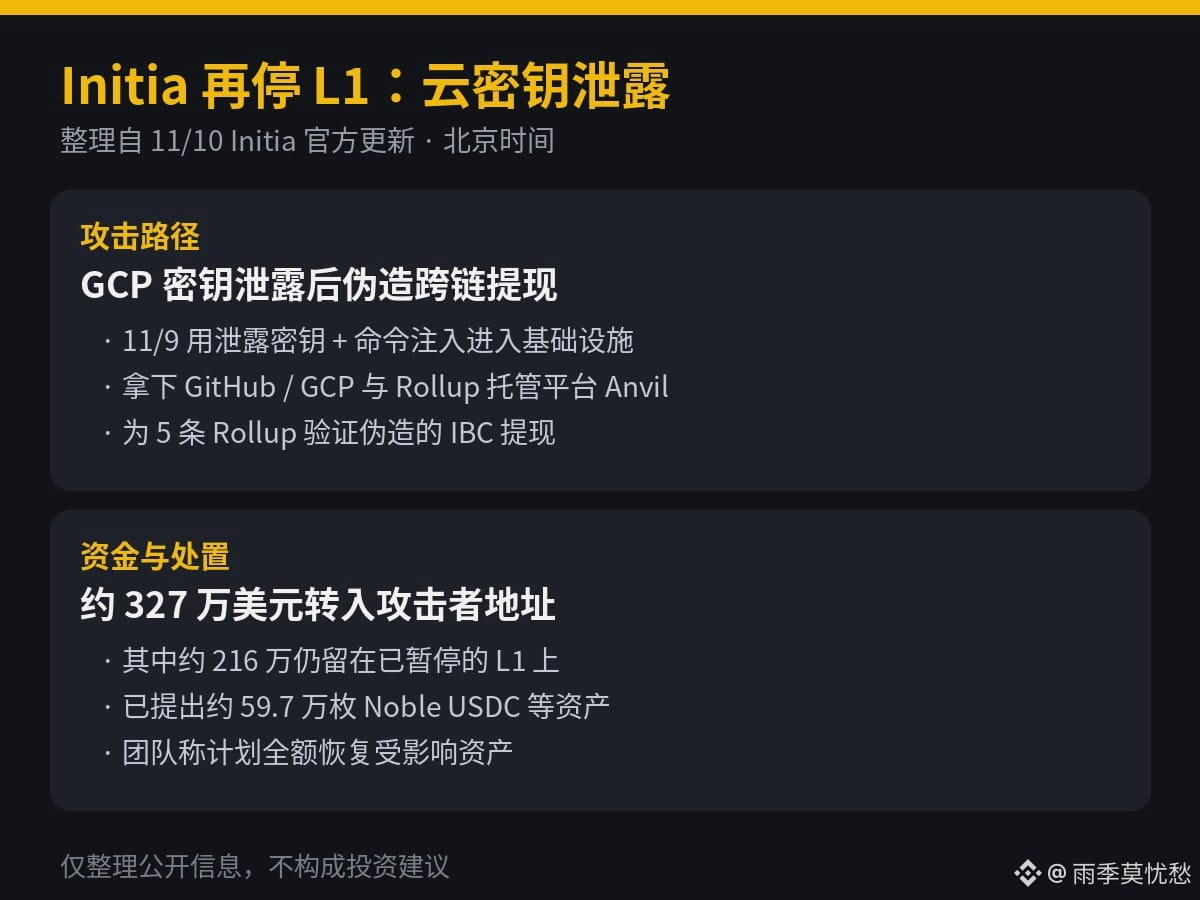
1. Según la actualización oficial de Initia (citada por PANews, ChainCatcher y Deep Tide entre el 10 y el 11 de noviembre), la L1 se detuvo en coordinación con los validadores el 10 de noviembre a las 14:18, hora de Pekín (06:18 UTC). El equipo afirma que el 9 de noviembre un atacante usó una clave de GCP destinada a configurar nodos privados para acceder a la infraestructura mediante inyección de comandos. Después obtuvo acceso a GitHub, a la cuenta de GCP y a más credenciales, y entró en Anvil, la plataforma de alojamiento de Rollups. Allí validó retiros IBC falsificados para 5 Rollups, con lo que desbloqueó cuentas que custodiaban activos entre cadenas en la L1.
2. La misma actualización indica que se transfirieron activos por valor de unos 3,27 millones de dólares a una dirección del atacante en la L1; alrededor de 2,16 millones siguen en la cadena suspendida y, por ahora, no pueden moverse. Tras vender parte de los activos robados en el DEX de Initia, el atacante ya retiró 13.400 TIA, 8.000 USDC.inj y 597.000 Noble USDC, pero no ha transferido INIT. El equipo afirma que planea restituir íntegramente los activos afectados y reconstruir la infraestructura en un entorno aislado; el reinicio tardará más que una interrupción habitual. La recuperación de los activos sigue en curso junto con las fuerzas del orden y socios de seguridad. Las estimaciones preliminares anteriores se referían principalmente a los activos que ya habían salido de la cadena: unos 605.000 USDC transferidos a través de Noble y alrededor de 10.000 dólares en otros tokens.
3. Esta es la segunda vez que se detiene la L1 en menos de un mes. Según declaraciones previas del equipo citadas por CryptoPotato y otros medios, el 23 de octubre un atacante explotó una vulnerabilidad en la caché de scripts de MoveVM para acuñar WETH, iUSD y USDC sin respaldo en reservas. Antes de que se detuviera la cadena, se transfirieron fuera unos 2,7 millones de dólares. Más tarde, la fundación asignó fondos para restablecer una reserva 1:1 de los activos afectados. La red no reanudó sus operaciones hasta el 2 de noviembre, una vez aplicados los parches y completada una auditoría independiente; esta nueva interrupción se produjo apenas 8 días después del reinicio.
Mi opinión: que hayan comprometido las claves y la plataforma de custodia es más problemático que una vulnerabilidad aislada en un contrato, porque el vector de ataque está en las operaciones. Publicar un parche no significa que no puedan volver a acceder a través de una cuenta de la nube. Habrá que rastrear las stablecoins y los TIA que ya se retiraron; en cuanto a los aproximadamente 2,16 millones que siguen en la cadena detenida, dependerá de cómo se gestionen antes del reinicio. Para los usuarios comunes, lo más prudente es no realizar depósitos, retiros ni operaciones entre cadenas en Initia ni en los Rollups asociados hasta que se anuncien oficialmente los planes de reinicio y compensación. Tampoco hay que dar por hecho que «se planea restituir íntegramente» significa que los fondos ya se hayan recibido.
Este texto solo recopila información de fuentes públicas y no constituye asesoramiento de inversión.
$INIT $USDC
Algunos puntos:
1. Según la actualización oficial de Initia (citada por PANews, ChainCatcher y Deep Tide entre el 10 y el 11 de noviembre), la L1 se detuvo en coordinación con los validadores el 10 de noviembre a las 14:18, hora de Pekín (06:18 UTC). El equipo afirma que el 9 de noviembre un atacante usó una clave de GCP destinada a configurar nodos privados para acceder a la infraestructura mediante inyección de comandos. Después obtuvo acceso a GitHub, a la cuenta de GCP y a más credenciales, y entró en Anvil, la plataforma de alojamiento de Rollups. Allí validó retiros IBC falsificados para 5 Rollups, con lo que desbloqueó cuentas que custodiaban activos entre cadenas en la L1.
2. La misma actualización indica que se transfirieron activos por valor de unos 3,27 millones de dólares a una dirección del atacante en la L1; alrededor de 2,16 millones siguen en la cadena suspendida y, por ahora, no pueden moverse. Tras vender parte de los activos robados en el DEX de Initia, el atacante ya retiró 13.400 TIA, 8.000 USDC.inj y 597.000 Noble USDC, pero no ha transferido INIT. El equipo afirma que planea restituir íntegramente los activos afectados y reconstruir la infraestructura en un entorno aislado; el reinicio tardará más que una interrupción habitual. La recuperación de los activos sigue en curso junto con las fuerzas del orden y socios de seguridad. Las estimaciones preliminares anteriores se referían principalmente a los activos que ya habían salido de la cadena: unos 605.000 USDC transferidos a través de Noble y alrededor de 10.000 dólares en otros tokens.
3. Esta es la segunda vez que se detiene la L1 en menos de un mes. Según declaraciones previas del equipo citadas por CryptoPotato y otros medios, el 23 de octubre un atacante explotó una vulnerabilidad en la caché de scripts de MoveVM para acuñar WETH, iUSD y USDC sin respaldo en reservas. Antes de que se detuviera la cadena, se transfirieron fuera unos 2,7 millones de dólares. Más tarde, la fundación asignó fondos para restablecer una reserva 1:1 de los activos afectados. La red no reanudó sus operaciones hasta el 2 de noviembre, una vez aplicados los parches y completada una auditoría independiente; esta nueva interrupción se produjo apenas 8 días después del reinicio.
Mi opinión: que hayan comprometido las claves y la plataforma de custodia es más problemático que una vulnerabilidad aislada en un contrato, porque el vector de ataque está en las operaciones. Publicar un parche no significa que no puedan volver a acceder a través de una cuenta de la nube. Habrá que rastrear las stablecoins y los TIA que ya se retiraron; en cuanto a los aproximadamente 2,16 millones que siguen en la cadena detenida, dependerá de cómo se gestionen antes del reinicio. Para los usuarios comunes, lo más prudente es no realizar depósitos, retiros ni operaciones entre cadenas en Initia ni en los Rollups asociados hasta que se anuncien oficialmente los planes de reinicio y compensación. Tampoco hay que dar por hecho que «se planea restituir íntegramente» significa que los fondos ya se hayan recibido.
Este texto solo recopila información de fuentes públicas y no constituye asesoramiento de inversión.
$INIT $USDC