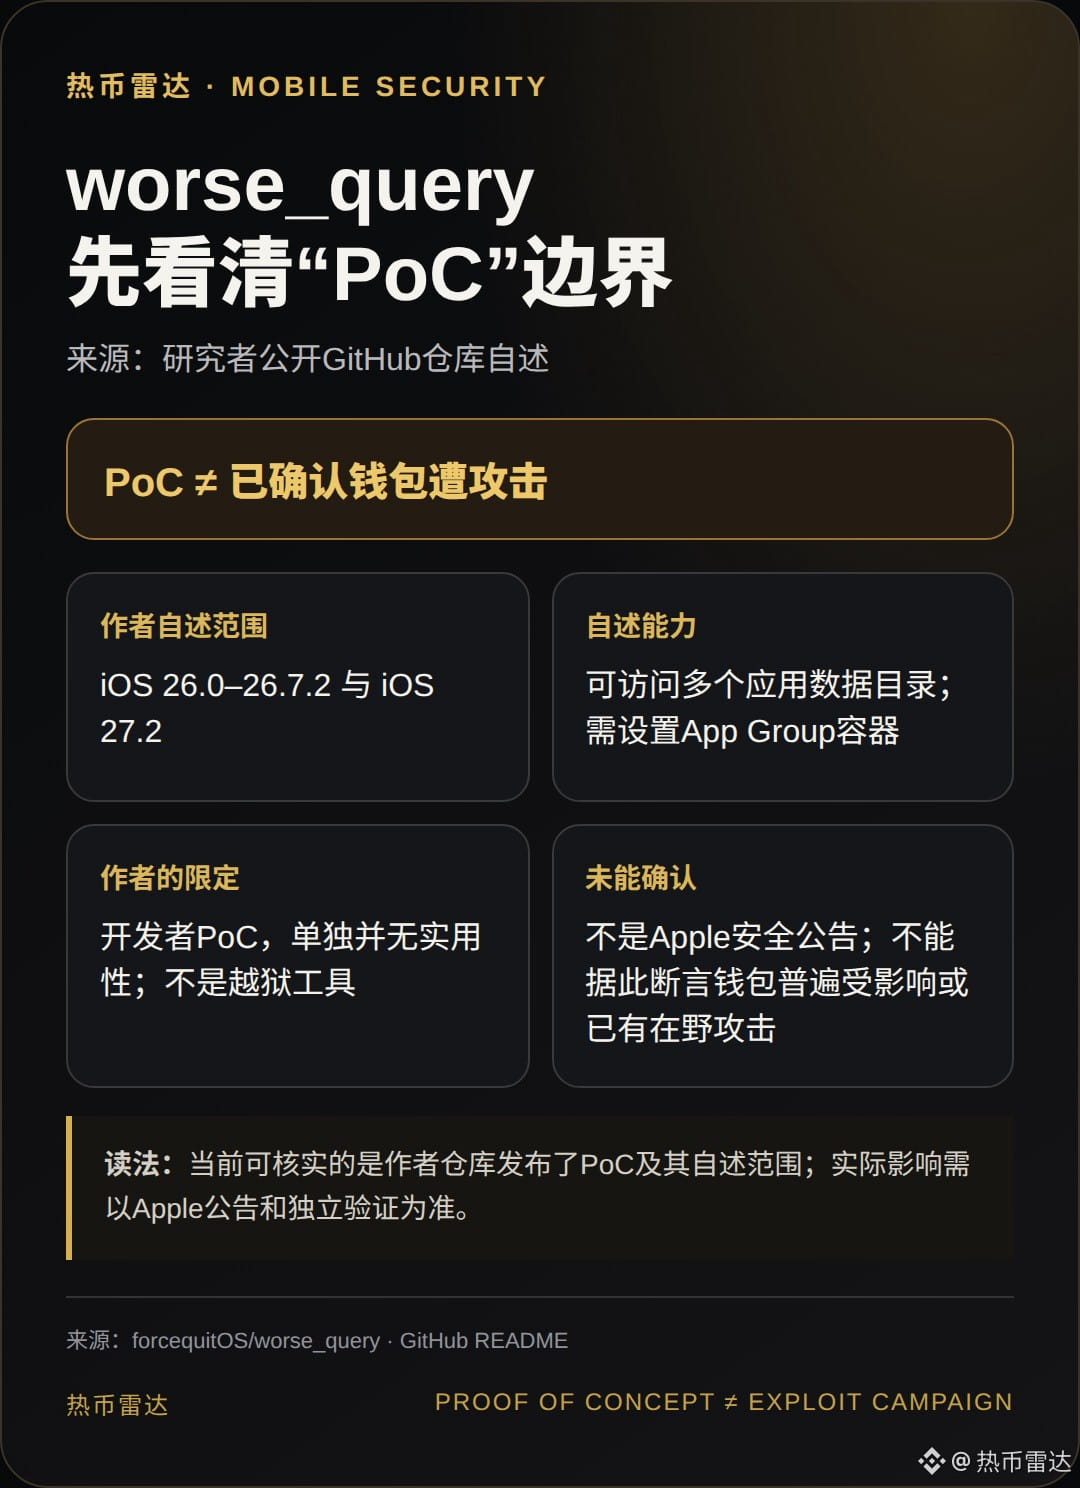
Un PoC público no significa que “todas las carteras hayan sido comprometidas”: el investigador forcequitOS publicó worse_query en GitHub. Según el README, su objetivo son iOS 26.0–26.7.2 y 27.2, y puede acceder a los directorios de datos de varias aplicaciones. El autor también aclara que es un PoC para desarrolladores, que por sí solo no tiene utilidad práctica y que no es una herramienta de jailbreak. Esta información procede de la descripción del repositorio del investigador, no de un aviso de seguridad de Apple; por ahora, no permite afirmar que determinadas carteras estén afectadas ni que haya ataques activos. Fuente: https://github.com/forcequitOS/worse_query
Este artículo podría participar en las recompensas de contenido Write to Earn de Binance Square; se aplican los requisitos y las reglas de la plataforma. No constituye asesoramiento de inversión.
Este artículo podría participar en las recompensas de contenido Write to Earn de Binance Square; se aplican los requisitos y las reglas de la plataforma. No constituye asesoramiento de inversión.