Cuando se filtran claves, lo más preocupante no es perder dinero, sino perder el control de los permisos.
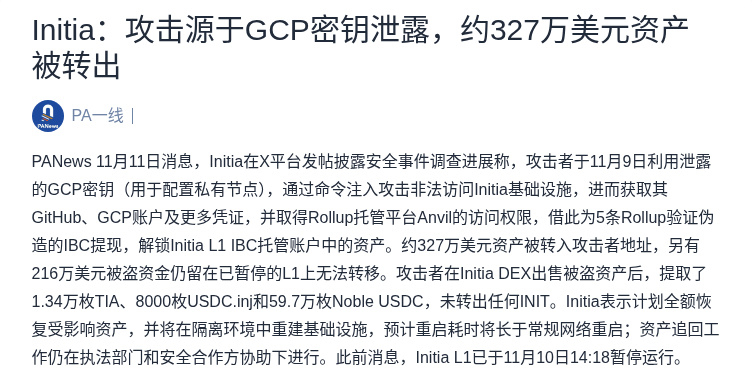
Initia reveló oficialmente que el 9 de noviembre un atacante utilizó una clave de GCP filtrada —que se usaba para configurar nodos privados— para inyectar comandos y acceder a la infraestructura de Initia. Así obtuvo acceso a GitHub, a cuentas de GCP y a otras credenciales, además de permisos en Anvil, la plataforma de alojamiento de Rollups. Después falsificó retiros IBC para cinco Rollups y desbloqueó fondos de las cuentas de custodia IBC de Initia L1. Aproximadamente 3,27 millones de dólares se transfirieron a direcciones del atacante, mientras que otros 2,16 millones quedaron atrapados en L1, que fue pausada, y no se pueden transferir. Tras vender los activos robados en el DEX de Initia, el atacante retiró 13.400 TIA, 8.000 USDC.inj y 597.000 Noble USDC, sin transferir ningún INIT. El impacto es más bien bajista. Lo grave de este tipo de vulnerabilidad no es la pérdida de una sola operación, sino que la gestión de claves y la capa de custodia quedaron comprometidas de una sola vez: Anvil es un componente clave para la custodia de activos de Rollups, y la filtración de credenciales equivale a obtener al mismo tiempo permisos de validación y una vía de salida para los fondos, eludiendo directamente los supuestos de seguridad de la custodia entre cadenas de IBC. La rápida pausa de L1 logró congelar 2,16 millones de dólares, lo que demuestra que aún había margen de maniobra para responder a la emergencia; sin embargo, las posibilidades de recuperar los 3,27 millones ya transferidos son limitadas.
Initia afirmó que planea reponer íntegramente los activos afectados y reconstruir su infraestructura en un entorno aislado. Se prevé que el reinicio tarde más que el de una red en circunstancias normales. Las labores para recuperar los activos continúan con la ayuda de las autoridades y de socios de seguridad. Según se informó anteriormente, Initia L1 pausó sus operaciones el 10 de noviembre a las 14:18.
Los titulares de INIT y los usuarios de operaciones entre cadenas deben seguir de cerca tres aspectos: cuándo y bajo qué condiciones se restablecerán L1 y los canales IBC; si el equipo hará pública una compensación o un plan para recuperar los fondos; y si se implementarán realmente la rotación de claves de Anvil y la separación de permisos. Si el equipo se limita a publicar un comunicado sin dar detalles sobre cómo se gestionarán los fondos, el descuento por pérdida de confianza en INIT y en los activos de los Rollups relacionados persistirá. Cualquier rebote dependerá más del mercado general de BTC que de los propios fundamentos del proyecto, y conviene esperar a que se aclare la exposición al riesgo antes de plantearse comprar en la caída.
Dos escenarios a observar: primero, cuando se restablezcan L1 y los canales IBC, la confianza solo podrá recuperarse si se ofrecen al mismo tiempo detalles sobre cómo se gestionarán los fondos; segundo, si solo se publica un comunicado, sin un plan de compensación o recuperación, podría persistir el descuento por pérdida de confianza en INIT y en los activos de los Rollups relacionados. ¿Qué te gustaría ver primero: las condiciones para restablecer los canales o el plan para gestionar los fondos?
Fuente: PANews
$INIT
Imagen 1: Initia sufre un ataque tras la filtración de una clave de GCP; se roban aproximadamente 3,27 millones de dólares · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a1c708-dbb5-7433-acd3-32a44f3b899a
Initia reveló oficialmente que el 9 de noviembre un atacante utilizó una clave de GCP filtrada —que se usaba para configurar nodos privados— para inyectar comandos y acceder a la infraestructura de Initia. Así obtuvo acceso a GitHub, a cuentas de GCP y a otras credenciales, además de permisos en Anvil, la plataforma de alojamiento de Rollups. Después falsificó retiros IBC para cinco Rollups y desbloqueó fondos de las cuentas de custodia IBC de Initia L1. Aproximadamente 3,27 millones de dólares se transfirieron a direcciones del atacante, mientras que otros 2,16 millones quedaron atrapados en L1, que fue pausada, y no se pueden transferir. Tras vender los activos robados en el DEX de Initia, el atacante retiró 13.400 TIA, 8.000 USDC.inj y 597.000 Noble USDC, sin transferir ningún INIT. El impacto es más bien bajista. Lo grave de este tipo de vulnerabilidad no es la pérdida de una sola operación, sino que la gestión de claves y la capa de custodia quedaron comprometidas de una sola vez: Anvil es un componente clave para la custodia de activos de Rollups, y la filtración de credenciales equivale a obtener al mismo tiempo permisos de validación y una vía de salida para los fondos, eludiendo directamente los supuestos de seguridad de la custodia entre cadenas de IBC. La rápida pausa de L1 logró congelar 2,16 millones de dólares, lo que demuestra que aún había margen de maniobra para responder a la emergencia; sin embargo, las posibilidades de recuperar los 3,27 millones ya transferidos son limitadas.
Initia afirmó que planea reponer íntegramente los activos afectados y reconstruir su infraestructura en un entorno aislado. Se prevé que el reinicio tarde más que el de una red en circunstancias normales. Las labores para recuperar los activos continúan con la ayuda de las autoridades y de socios de seguridad. Según se informó anteriormente, Initia L1 pausó sus operaciones el 10 de noviembre a las 14:18.
Los titulares de INIT y los usuarios de operaciones entre cadenas deben seguir de cerca tres aspectos: cuándo y bajo qué condiciones se restablecerán L1 y los canales IBC; si el equipo hará pública una compensación o un plan para recuperar los fondos; y si se implementarán realmente la rotación de claves de Anvil y la separación de permisos. Si el equipo se limita a publicar un comunicado sin dar detalles sobre cómo se gestionarán los fondos, el descuento por pérdida de confianza en INIT y en los activos de los Rollups relacionados persistirá. Cualquier rebote dependerá más del mercado general de BTC que de los propios fundamentos del proyecto, y conviene esperar a que se aclare la exposición al riesgo antes de plantearse comprar en la caída.
Dos escenarios a observar: primero, cuando se restablezcan L1 y los canales IBC, la confianza solo podrá recuperarse si se ofrecen al mismo tiempo detalles sobre cómo se gestionarán los fondos; segundo, si solo se publica un comunicado, sin un plan de compensación o recuperación, podría persistir el descuento por pérdida de confianza en INIT y en los activos de los Rollups relacionados. ¿Qué te gustaría ver primero: las condiciones para restablecer los canales o el plan para gestionar los fondos?
Fuente: PANews
$INIT
Imagen 1: Initia sufre un ataque tras la filtración de una clave de GCP; se roban aproximadamente 3,27 millones de dólares · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a1c708-dbb5-7433-acd3-32a44f3b899a