
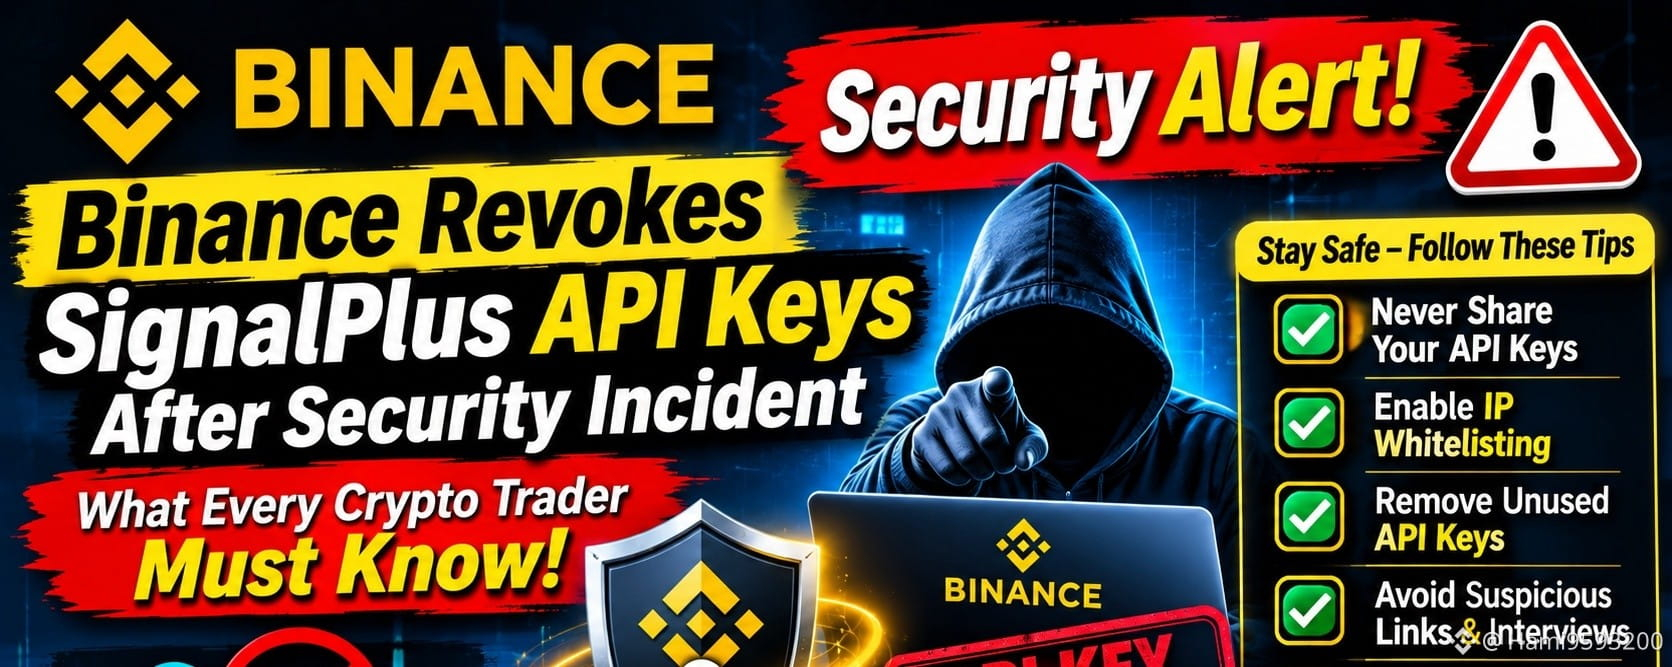
🚨 BINANCE REVOCA LAS CLAVES API DE SIGNALPLUS TRAS UN INCIDENTE DE SEGURIDAD: LO QUE TODO TRADER DE CRIPTOMONEDAS DEBE SABER
Alerta de seguridad cripto | 10 de noviembre de 2026
La industria de las criptomonedas ha recibido otra importante advertencia de ciberseguridad. Esta vez, la atención se centra en la plataforma de trading de terceros SignalPlus, tras un incidente de seguridad que llevó a Binance y Deribit a tomar medidas de protección inmediatas.
El 5 de noviembre de 2026, Binance anunció que había eliminado de forma proactiva todas las claves API vinculadas a SignalPlus después de que la plataforma informara de un posible problema de seguridad. Binance recalcó que sus propios sistemas no se vieron afectados y que los fondos de los clientes seguían estando seguros.
Aunque este incidente no fue una vulneración de los propios sistemas de Binance, pone de relieve un grave riesgo de seguridad que muchos operadores de criptomonedas pasan por alto: las aplicaciones de terceros conectadas a cuentas de plataformas de intercambio.
🔍 1. ¿Qué ocurrió exactamente?
Según la notificación del incidente de SignalPlus, el ataque comenzó mediante una cuenta de Telegram comprometida que pertenecía a un contacto de uno de sus proveedores externos de tecnología.
Según se informó, el atacante se hizo pasar por ese contacto y se acercó a un ingeniero de SignalPlus con una invitación falsa a una reunión de Microsoft Teams.
Lamentablemente, el intento de ingeniería social comprometió el ordenador del ingeniero.
Posteriormente, el atacante utilizó los privilegios de acceso del ingeniero para atacar la red interna de la empresa. SignalPlus detectó actividad sospechosa el 4 de noviembre y afirmó que contuvo la intrusión.
La empresa informó que las pérdidas fueron inferiores a $82,000 y se comprometió a reembolsar a los usuarios afectados.
SignalPlus también suspendió temporalmente sus servicios mientras realizaba revisiones de seguridad e implementaba protecciones adicionales.
🛡️ 2. ¿Por qué eliminó Binance las claves API?
Binance respondió eliminando, como medida de precaución, todas las claves API asociadas con SignalPlus.
Esta medida tenía como objetivo impedir que la plataforma de terceros siguiera accediendo a las cuentas de Binance conectadas mediante esas credenciales.
Binance también recomendó a los usuarios afectados que:
Inicia sesión directamente en tus cuentas de Binance.
Revisa las órdenes abiertas y las posiciones de trading.
Evita volver a conectar las claves API hasta que SignalPlus confirme que el problema se ha resuelto.
Activa la lista blanca de IP al usar conexiones API.
Deribit también eliminó las claves API conectadas a SignalPlus e informó que no había indicios de que sus propios sistemas o datos se hubieran visto afectados.
🔐 3. Comprender las claves API: un riesgo de seguridad oculto
Una clave API (interfaz de programación de aplicaciones) permite que una aplicación externa se comunique con tu cuenta en una plataforma de intercambio de criptomonedas.
Los operadores suelen usar conexiones API para:
Bots de trading automatizado.
Gestión de carteras.
Herramientas de análisis de mercado.
Automatización de estrategias de trading.
Supervisión de cuentas.
Sin embargo, las claves API pueden volverse peligrosas si quedan expuestas, son robadas o se almacenan de forma insegura.
Según los permisos otorgados, un atacante podría ejecutar operaciones no autorizadas o acceder a la información de la cuenta.
Incluso cuando los permisos de retiro están desactivados, si los permisos de trading se ven comprometidos, aún pueden generar riesgos financieros importantes.
Por eso, los operadores nunca deben tratar las claves API como si fueran contraseñas comunes.
⚠️ 4. Cinco lecciones importantes de seguridad para operadores de criptomonedas
Todo inversor y operador de criptomonedas debería seguir estas prácticas básicas de seguridad:
1. Nunca compartas tu clave secreta API
Mantén privadas tus credenciales API. Nunca las envíes a personas desconocidas ni a sitios web sospechosos.
2. Activa la lista blanca de IP
Siempre que sea posible, restringe el acceso a la API a direcciones IP aprobadas.
3. Elimina las claves API que no uses
Revisa periódicamente las aplicaciones conectadas y revoca de inmediato las claves que ya no necesites.
4. Evita las invitaciones sospechosas a reuniones
Las entrevistas de trabajo falsas, los mensajes de Telegram y las invitaciones de Microsoft Teams pueden utilizarse en ataques de ingeniería social.
Nunca descargues software desconocido ni abras archivos adjuntos sospechosos.
5. Supervisa tu actividad de trading
Revisa periódicamente el historial de tu cuenta, las órdenes abiertas y las aplicaciones conectadas para detectar actividades inusuales.
🌍 5. ¿Qué significa esto para el futuro de la seguridad cripto?
El incidente de SignalPlus demuestra que la ciberseguridad no consiste únicamente en proteger las plataformas de intercambio de criptomonedas.
Las plataformas de trading de terceros, los proveedores de software, los empleados y los usuarios individuales también son partes importantes del ecosistema de seguridad.
Un solo dispositivo comprometido o una credencial robada puede generar riesgos en varios servicios conectados.
Para la industria de las criptomonedas, una gestión más sólida de las API, restricciones de IP obligatorias, capacitación de seguridad para los empleados y una mejor supervisión deberían convertirse en estándares esenciales.
Las plataformas de intercambio y los proveedores de servicios externos deben colaborar para identificar amenazas antes de que se conviertan en incidentes mayores.
💡 Reflexiones finales
La seguridad cripto es responsabilidad de todos.
La decisión de Binance de revocar las claves API vinculadas a SignalPlus demuestra por qué son importantes las medidas preventivas y la comunicación rápida cuando surge un posible problema de seguridad.
Para los operadores, la lección es sencilla: nunca concedas a una aplicación más acceso del que necesita y nunca conectes tu cuenta a una plataforma en la que no confíes.
Tu inversión en criptomonedas merece la misma protección que tu cuenta bancaria.
Recuerda: protege tus claves, verifica cada conexión y piensa antes de hacer clic.
💬 ¡Hablemos!
¿Usas bots de trading de terceros o conexiones API con tu cuenta de Binance?
¿Cuál crees que es la mayor amenaza para la seguridad cripto hoy en día?
Robo de claves API
Suplantación de identidad y entrevistas falsas
Malware y hackeos
Seguridad deficiente de la cuenta
¡Comparte tu opinión en los comentarios!
#BinanceSquare #Binance #CryptoSecurity #API3USDT #BlockchainSecurity