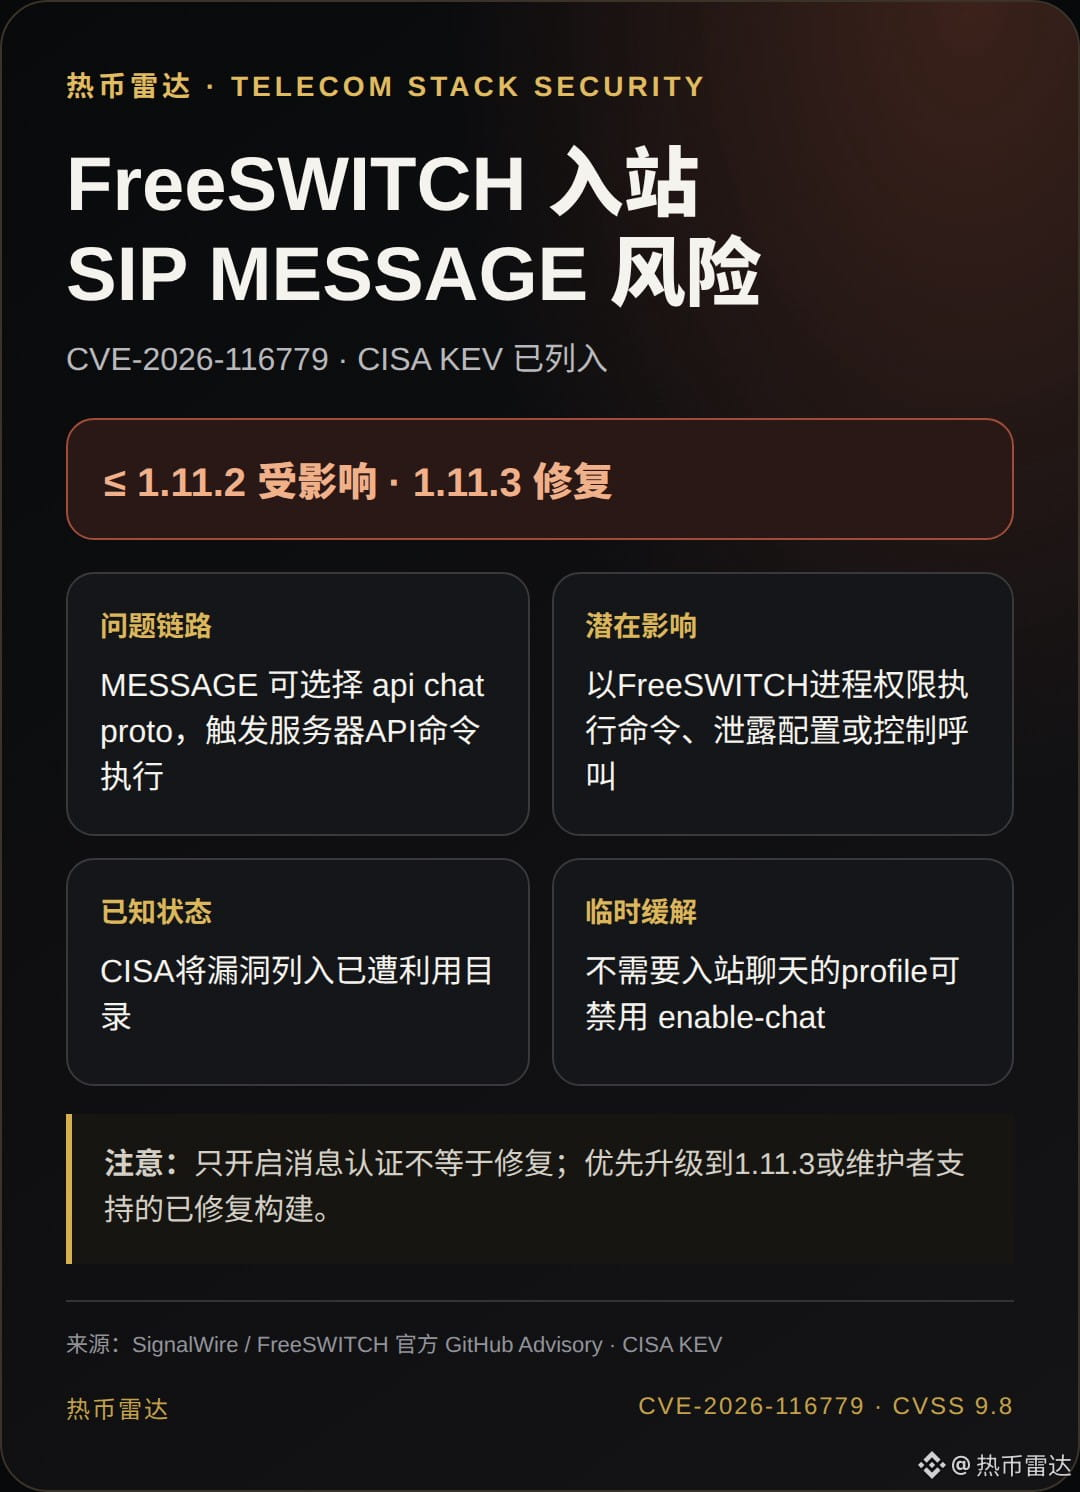
Los mensajes SIP MESSAGE entrantes de FreeSWITCH no son solo un riesgo para el chat: un aviso de los responsables del proyecto señala que la versión 1.11.2 y las anteriores permiten que un mensaje seleccione el protocolo de chat `api` y provoque que el servidor ejecute comandos de API o del sistema operativo con los permisos del proceso de FreeSWITCH. CISA ya ha incluido CVE-2026-116779 en su catálogo de vulnerabilidades explotadas. La versión oficial con la corrección es la 1.11.3; los perfiles que todavía no puedan actualizar y no necesiten chat entrante pueden desactivar `enable-chat`, tal como recomiendan los responsables del proyecto. Habilitar por separado la autenticación de mensajes no bloquea completamente esta vía. Fuentes: https://github.com/signalwire/freeswitch/security/advisories/GHSA-mg63-h38w-8p9p; https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Este artículo podría participar en las recompensas de contenido Write to Earn de Binance Square; se aplican los requisitos y las reglas de la plataforma. No constituye asesoramiento de inversión.
Este artículo podría participar en las recompensas de contenido Write to Earn de Binance Square; se aplican los requisitos y las reglas de la plataforma. No constituye asesoramiento de inversión.