🚨 ¡El jefe de seguridad de Binance revela por qué el flujo de salida de $6.3 mil millones no pudo detenerse!
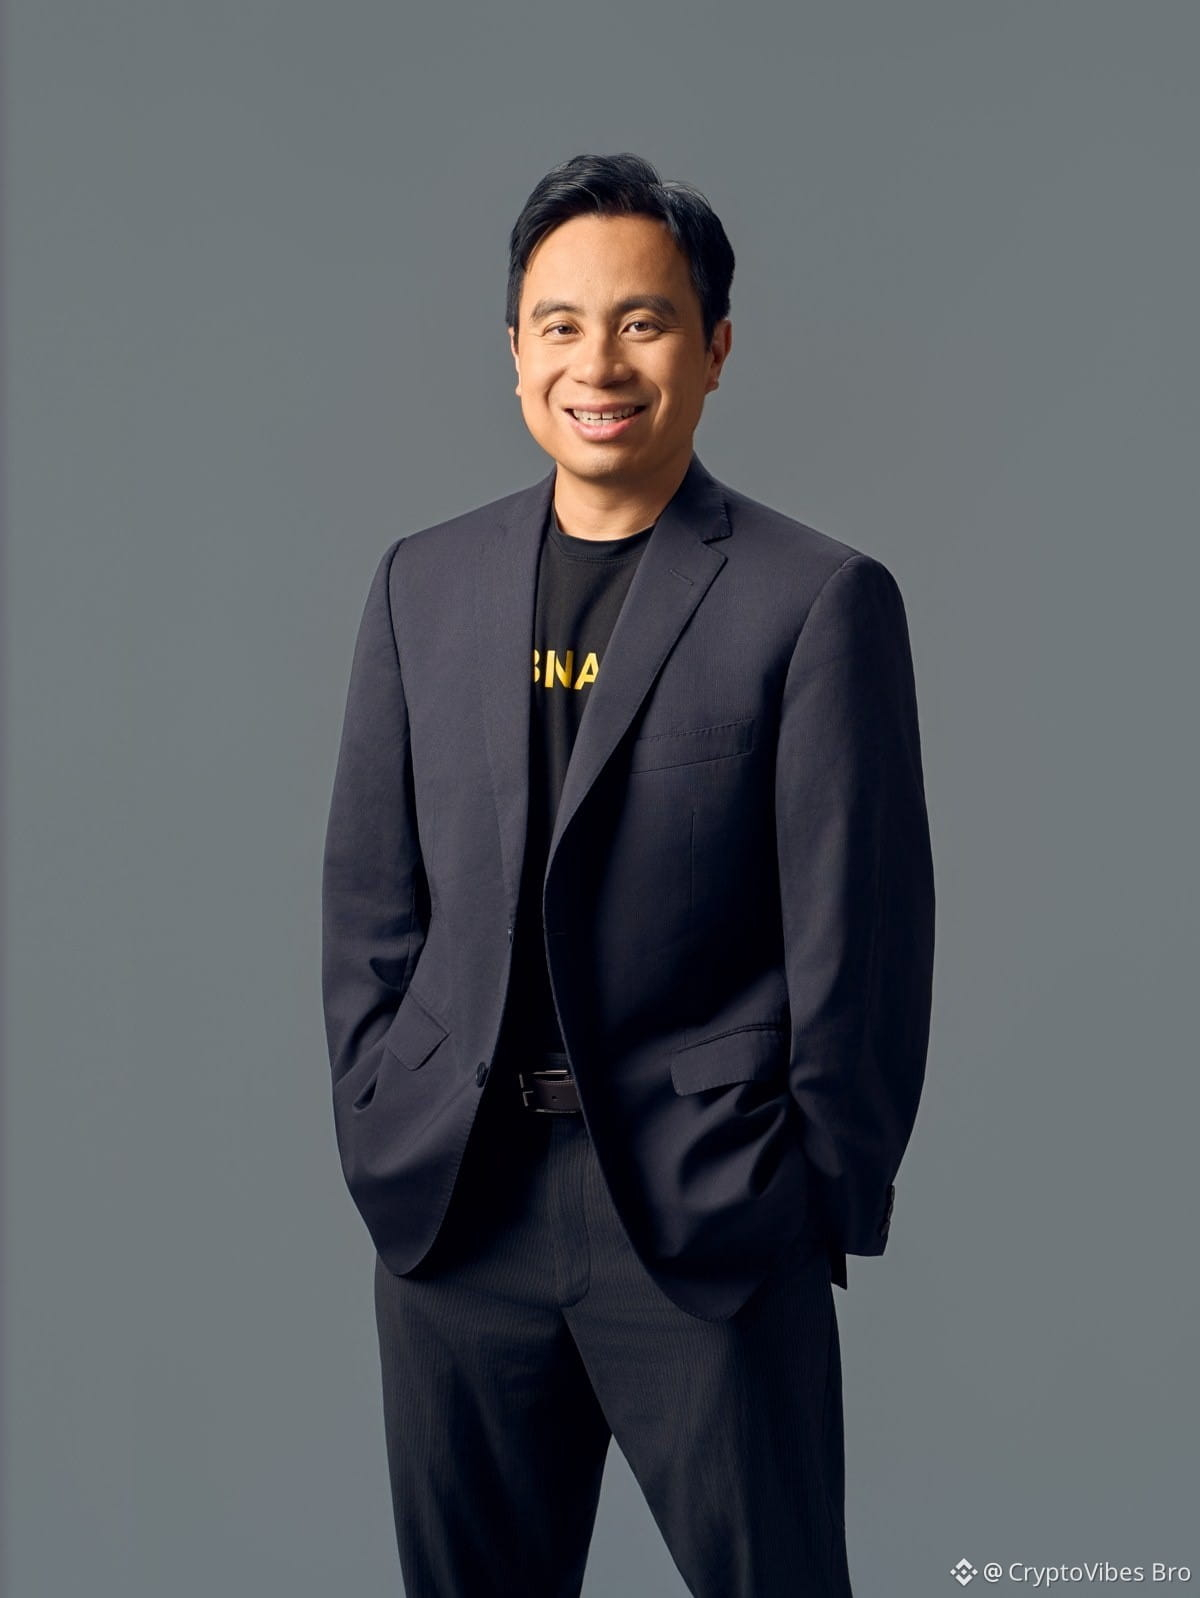
En el Space de X de esta noche, los codirectores ejecutivos de Binance Richard Teng y Yi He se unieron al director de seguridad Jimmy Su para discutir el enorme incidente de seguridad del 29 de octubre.
Jimmy Su reveló algunos detalles sorprendentes:
🔹 Más allá de los controles de retiro: la autorización de la transacción por parte de los atacantes ocurrió directamente en la cadena, eludiendo el sistema normal de retiros de Binance. Suspender los retiros por sí solo no habría detenido el flujo de salida.
🔹 Complicación de la billetera MPC: la billetera caliente de Binance utiliza tecnología de Computación Multipartita (MPC), lo que significa que no había una sola clave privada que pudiera revocar instantáneamente la autorización.
🔹 Horas para responder: el equipo de seguridad tuvo que desarrollar un proceso de revocación de emergencia, que tardó varias horas en poner la situación bajo control.
🔹 Malware de día cero: según los informes, el ataque involucró malware de día cero que la protección de endpoints de terceros existente no pudo detectar en ese momento.
Este incidente plantea serias preguntas sobre la seguridad de las billeteras de criptomonedas, los sistemas de respuesta a emergencias y los riesgos de los ciberataques sofisticados.
La gran pregunta: ¿cómo pueden incluso los principales exchanges de criptomonedas fortalecer su seguridad frente a amenazas que las salvaguardas tradicionales podrían pasar por alto?$BTC $ETH $SOL
#Binance #CryptoSecurity #Bitcoin #BTC #CryptoNews
En el Space de X de esta noche, los codirectores ejecutivos de Binance Richard Teng y Yi He se unieron al director de seguridad Jimmy Su para discutir el enorme incidente de seguridad del 29 de octubre.
Jimmy Su reveló algunos detalles sorprendentes:
🔹 Más allá de los controles de retiro: la autorización de la transacción por parte de los atacantes ocurrió directamente en la cadena, eludiendo el sistema normal de retiros de Binance. Suspender los retiros por sí solo no habría detenido el flujo de salida.
🔹 Complicación de la billetera MPC: la billetera caliente de Binance utiliza tecnología de Computación Multipartita (MPC), lo que significa que no había una sola clave privada que pudiera revocar instantáneamente la autorización.
🔹 Horas para responder: el equipo de seguridad tuvo que desarrollar un proceso de revocación de emergencia, que tardó varias horas en poner la situación bajo control.
🔹 Malware de día cero: según los informes, el ataque involucró malware de día cero que la protección de endpoints de terceros existente no pudo detectar en ese momento.
Este incidente plantea serias preguntas sobre la seguridad de las billeteras de criptomonedas, los sistemas de respuesta a emergencias y los riesgos de los ciberataques sofisticados.
La gran pregunta: ¿cómo pueden incluso los principales exchanges de criptomonedas fortalecer su seguridad frente a amenazas que las salvaguardas tradicionales podrían pasar por alto?$BTC $ETH $SOL
#Binance #CryptoSecurity #Bitcoin #BTC #CryptoNews