Una antigua billetera de Ethereum, inactiva desde el lanzamiento de la red en 2015, logró transferir $4,6 millones e ignoró un rápido ataque de estafadores.
Detalles del incidente, ocurrido el lunes:
-Activación de una leyenda: La billetera recibió sus primeras monedas en el bloque génesis de Ethereum, en julio de 2015. Permaneció inactiva durante más de 11 años, hasta que su propietario envió un pago de prueba de 0,05 ETH.
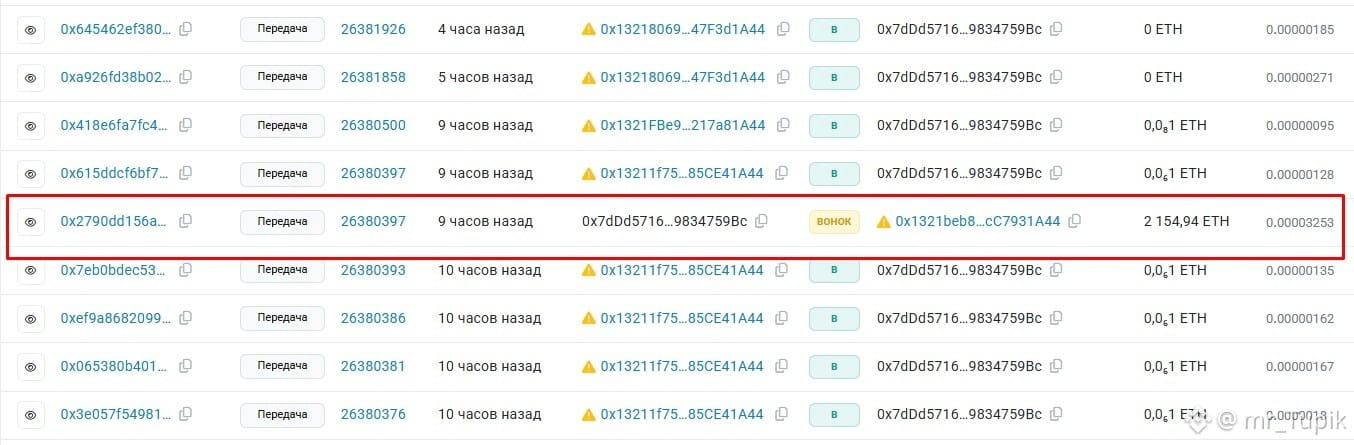
-Ataque en tres minutos: Apenas tres minutos después de la prueba, los bots automatizados de los estafadores detectaron la actividad y comenzaron un ataque de «envenenamiento de direcciones» (address poisoning).
-La trampa: Los atacantes crearon direcciones falsas cuyos primeros y últimos caracteres coincidían por completo con los de la billetera del destinatario, y bombardearon a la víctima con microtransacciones. Apostaban a que, al enviar la suma principal, el propietario simplemente copiaría una dirección parecida del historial de transacciones recientes.
-Vigilancia impecable: El propietario de la billetera actuó con la máxima cautela, comprobó las transacciones una vez más y, 38 minutos después de la prueba, envió la suma completa —2 154,94 ETH (~$4,6 millones)— a la dirección correcta.
Esta estafa es muy común, por lo que la red Ethereum está llena de transferencias de spam de bots por cantidades insignificantes.
Detalles del incidente, ocurrido el lunes:
-Activación de una leyenda: La billetera recibió sus primeras monedas en el bloque génesis de Ethereum, en julio de 2015. Permaneció inactiva durante más de 11 años, hasta que su propietario envió un pago de prueba de 0,05 ETH.
-Ataque en tres minutos: Apenas tres minutos después de la prueba, los bots automatizados de los estafadores detectaron la actividad y comenzaron un ataque de «envenenamiento de direcciones» (address poisoning).
-La trampa: Los atacantes crearon direcciones falsas cuyos primeros y últimos caracteres coincidían por completo con los de la billetera del destinatario, y bombardearon a la víctima con microtransacciones. Apostaban a que, al enviar la suma principal, el propietario simplemente copiaría una dirección parecida del historial de transacciones recientes.
-Vigilancia impecable: El propietario de la billetera actuó con la máxima cautela, comprobó las transacciones una vez más y, 38 minutos después de la prueba, envió la suma completa —2 154,94 ETH (~$4,6 millones)— a la dirección correcta.
Esta estafa es muy común, por lo que la red Ethereum está llena de transferencias de spam de bots por cantidades insignificantes.