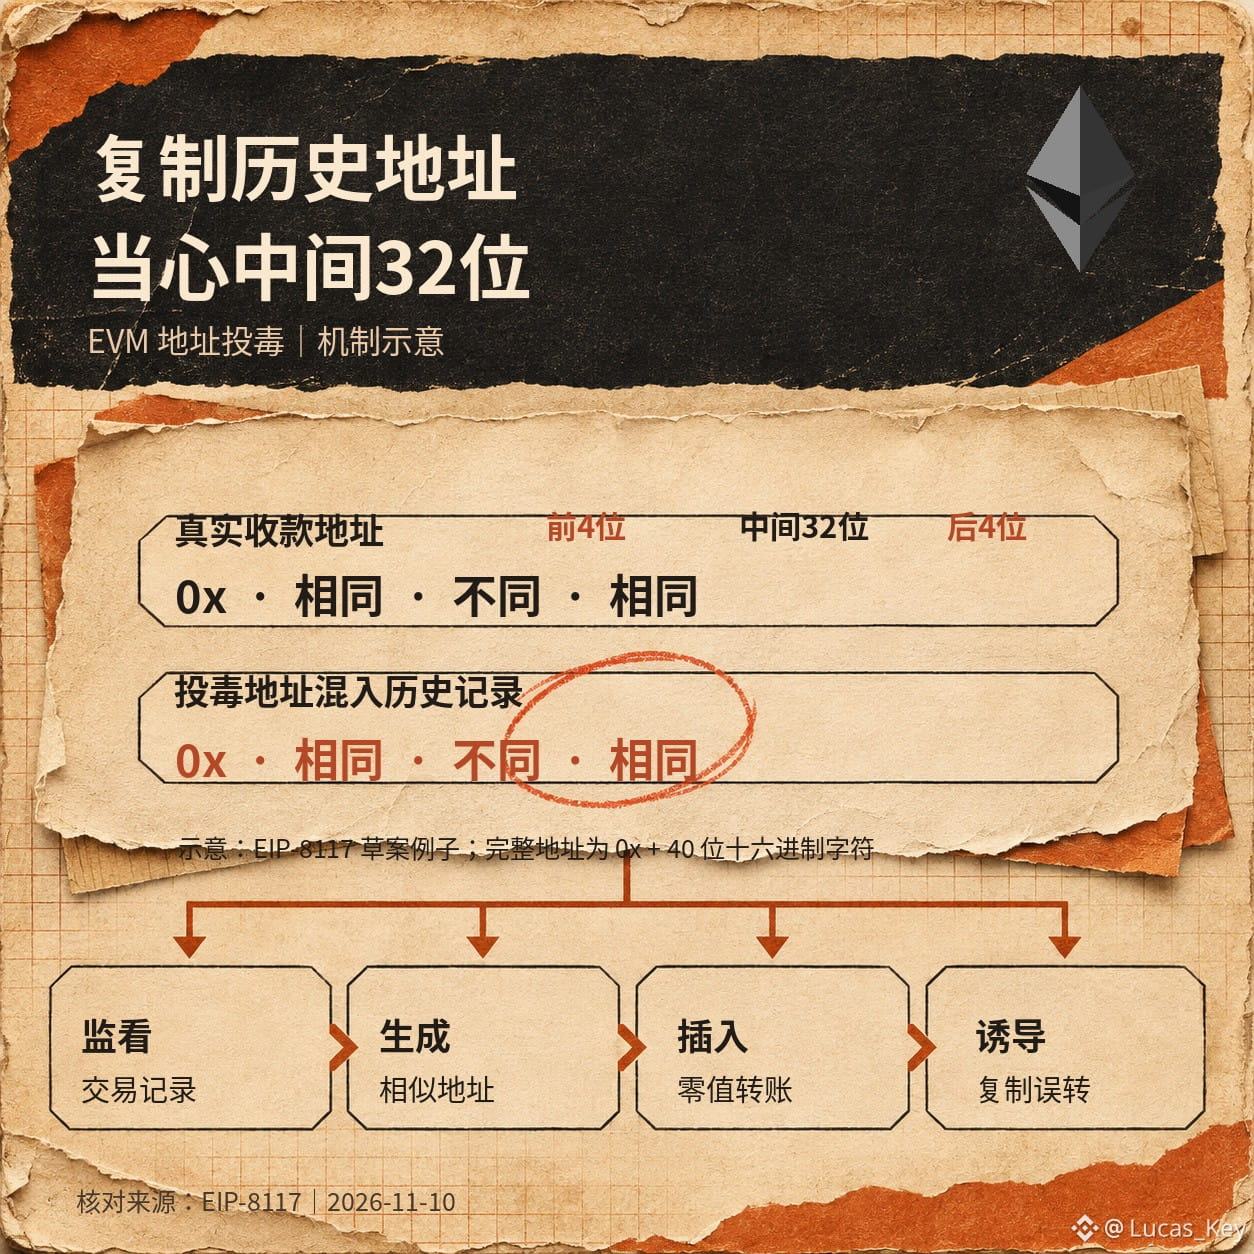
Si aparece en tu billetera un registro de «creo que ya transferí fondos a esta dirección», no te apresures a copiarla. El envenenamiento de direcciones en $ETH aprovecha un hábito muy concreto: muchas billeteras muestran las direcciones 0x abreviadas y, como los usuarios solo miran el principio y el final, dejan las decenas de caracteres del medio al azar.
El borrador EIP-8117 de Ethereum ofrece un ejemplo ilustrativo: una dirección EVM completa consta de 0x seguido de 40 caracteres hexadecimales; los primeros 4 y los últimos 4 caracteres de la dirección legítima y la del atacante coinciden, pero los 32 del medio son distintos. El atacante primero observa el historial de transacciones y luego genera una dirección similar para insertarla en la lista del historial mediante una transferencia de valor cero. El riesgo surge en la siguiente transferencia: alguien copia de la lista una dirección de destino que parece conocida, pero que en realidad es distinta. El borrador trata mejoras en la capa de visualización; no significa que las billeteras ya hayan adoptado esta protección de forma generalizada.
Tanto BNB Smart Chain, donde está $BNB , como Polygon PoS, donde está $POL , utilizan el sistema EVM, por lo que el hábito de leer las direcciones 0x abreviadas se mantiene en estas cadenas. Las operaciones entre cadenas requieren una comprobación adicional: además de verificar que la dirección sea correcta, también hay que confirmar la red y el activo. Lo más seguro es volver a obtener la dirección completa del destinatario de una fuente fiable y comprobar todos los caracteres, la cadena y la moneda; para transferencias de importe elevado, conviene hacer primero una prueba con un importe pequeño. El historial solo demuestra que existe un registro en la cadena; no garantiza la identidad del destinatario.
Fuentes: borrador EIP-8117 y documentación oficial de BNB Chain y Polygon; verificado el 10 de noviembre de 2026. Aviso de riesgo: las transferencias normalmente no se pueden revertir; un envío equivocado puede provocar la pérdida permanente de los activos.
El borrador EIP-8117 de Ethereum ofrece un ejemplo ilustrativo: una dirección EVM completa consta de 0x seguido de 40 caracteres hexadecimales; los primeros 4 y los últimos 4 caracteres de la dirección legítima y la del atacante coinciden, pero los 32 del medio son distintos. El atacante primero observa el historial de transacciones y luego genera una dirección similar para insertarla en la lista del historial mediante una transferencia de valor cero. El riesgo surge en la siguiente transferencia: alguien copia de la lista una dirección de destino que parece conocida, pero que en realidad es distinta. El borrador trata mejoras en la capa de visualización; no significa que las billeteras ya hayan adoptado esta protección de forma generalizada.
Tanto BNB Smart Chain, donde está $BNB , como Polygon PoS, donde está $POL , utilizan el sistema EVM, por lo que el hábito de leer las direcciones 0x abreviadas se mantiene en estas cadenas. Las operaciones entre cadenas requieren una comprobación adicional: además de verificar que la dirección sea correcta, también hay que confirmar la red y el activo. Lo más seguro es volver a obtener la dirección completa del destinatario de una fuente fiable y comprobar todos los caracteres, la cadena y la moneda; para transferencias de importe elevado, conviene hacer primero una prueba con un importe pequeño. El historial solo demuestra que existe un registro en la cadena; no garantiza la identidad del destinatario.
Fuentes: borrador EIP-8117 y documentación oficial de BNB Chain y Polygon; verificado el 10 de noviembre de 2026. Aviso de riesgo: las transferencias normalmente no se pueden revertir; un envío equivocado puede provocar la pérdida permanente de los activos.