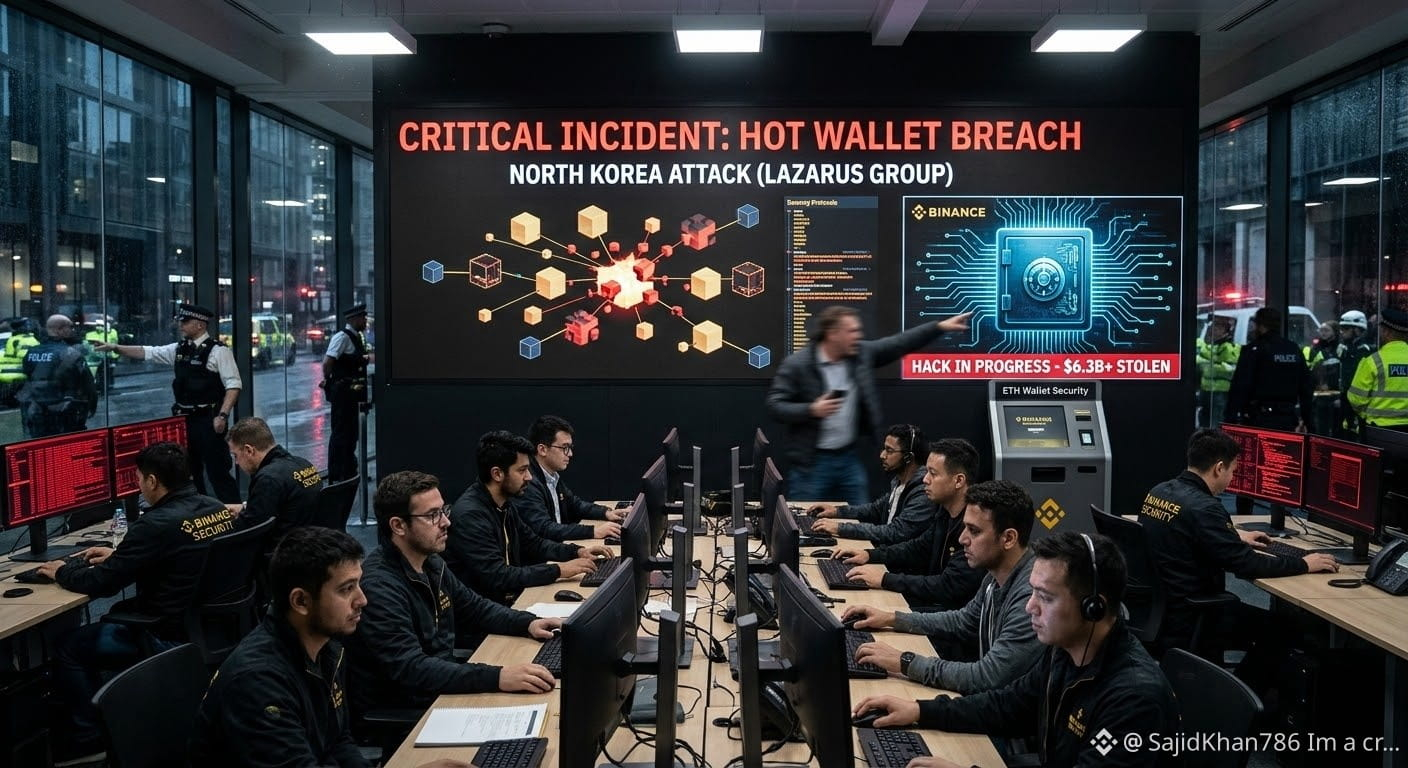
El 29 de octubre de 2026, Binance fue víctima de uno de los mayores hackeos y brechas de seguridad de la historia. En este ataque se robaron criptomonedas por un valor superior a 6.340 millones de dólares.
Las principales causas y métodos de este hackeo fueron los siguientes:
1. Ingeniería social y selección de empleados como objetivo
Falsa entrevista de trabajo: En septiembre de 2026, unos hackers atacaron a un ingeniero de software de Binance a través de una plataforma profesional, con una oferta de trabajo falsa. Durante la entrevista, le pidieron que descargara un archivo de «tarea/ejercicio» que contenía malware peligroso.
Toma de control de herramientas internas: Una vez que el virus se ejecutó en la computadora del ingeniero, los hackers obtuvieron acceso a los sistemas internos y las herramientas de IA de Binance, y también tomaron el control de los sistemas de otros ingenieros.
2. Falla de la infraestructura de firma de la billetera caliente
Los hackers tomaron el control de la infraestructura de firma de la billetera caliente de Binance (donde se autorizan las transacciones diarias).
En la red Ethereum, utilizaron la técnica EIP-7702 y autorizaciones preparadas de antemano para retirar miles de millones de dólares en Ethereum y USDT de las billeteras de Binance en tan solo unos minutos.
3. ¿Quién fue el hacker?
Según las investigaciones de empresas de seguridad de blockchain (TRM Labs, Chainalysis) y del FBI, el ataque fue llevado a cabo por el grupo norcoreano de hackers TraderTraitor (Lazarus Group).
Situación actual y fondos de los usuarios
Recuperación de fondos: Gracias a la rápida actuación de Binance y de empresas de seguridad, se congelaron (bloquearon) de inmediato criptomonedas por un valor aproximado de entre 2.700 y 3.000 millones de dólares.
Pérdidas de los usuarios: Binance confirmó rápidamente que todos los fondos de los usuarios estaban seguros y absorbió por completo el 100 % de las pérdidas utilizando los activos de la empresa (SAFU / fondos de reserva). Todos los tokens afectados se restablecieron por completo antes del 3 de noviembre, por lo que los usuarios no sufrieron pérdidas personales.
Gracias, Binance #CPITestsDecemberRateOutlook
Las principales causas y métodos de este hackeo fueron los siguientes:
1. Ingeniería social y selección de empleados como objetivo
Falsa entrevista de trabajo: En septiembre de 2026, unos hackers atacaron a un ingeniero de software de Binance a través de una plataforma profesional, con una oferta de trabajo falsa. Durante la entrevista, le pidieron que descargara un archivo de «tarea/ejercicio» que contenía malware peligroso.
Toma de control de herramientas internas: Una vez que el virus se ejecutó en la computadora del ingeniero, los hackers obtuvieron acceso a los sistemas internos y las herramientas de IA de Binance, y también tomaron el control de los sistemas de otros ingenieros.
2. Falla de la infraestructura de firma de la billetera caliente
Los hackers tomaron el control de la infraestructura de firma de la billetera caliente de Binance (donde se autorizan las transacciones diarias).
En la red Ethereum, utilizaron la técnica EIP-7702 y autorizaciones preparadas de antemano para retirar miles de millones de dólares en Ethereum y USDT de las billeteras de Binance en tan solo unos minutos.
3. ¿Quién fue el hacker?
Según las investigaciones de empresas de seguridad de blockchain (TRM Labs, Chainalysis) y del FBI, el ataque fue llevado a cabo por el grupo norcoreano de hackers TraderTraitor (Lazarus Group).
Situación actual y fondos de los usuarios
Recuperación de fondos: Gracias a la rápida actuación de Binance y de empresas de seguridad, se congelaron (bloquearon) de inmediato criptomonedas por un valor aproximado de entre 2.700 y 3.000 millones de dólares.
Pérdidas de los usuarios: Binance confirmó rápidamente que todos los fondos de los usuarios estaban seguros y absorbió por completo el 100 % de las pérdidas utilizando los activos de la empresa (SAFU / fondos de reserva). Todos los tokens afectados se restablecieron por completo antes del 3 de noviembre, por lo que los usuarios no sufrieron pérdidas personales.
Gracias, Binance #CPITestsDecemberRateOutlook