🚨 ATAQUE CRÍTICO A LA CADENA DE SUMINISTRO 🚨
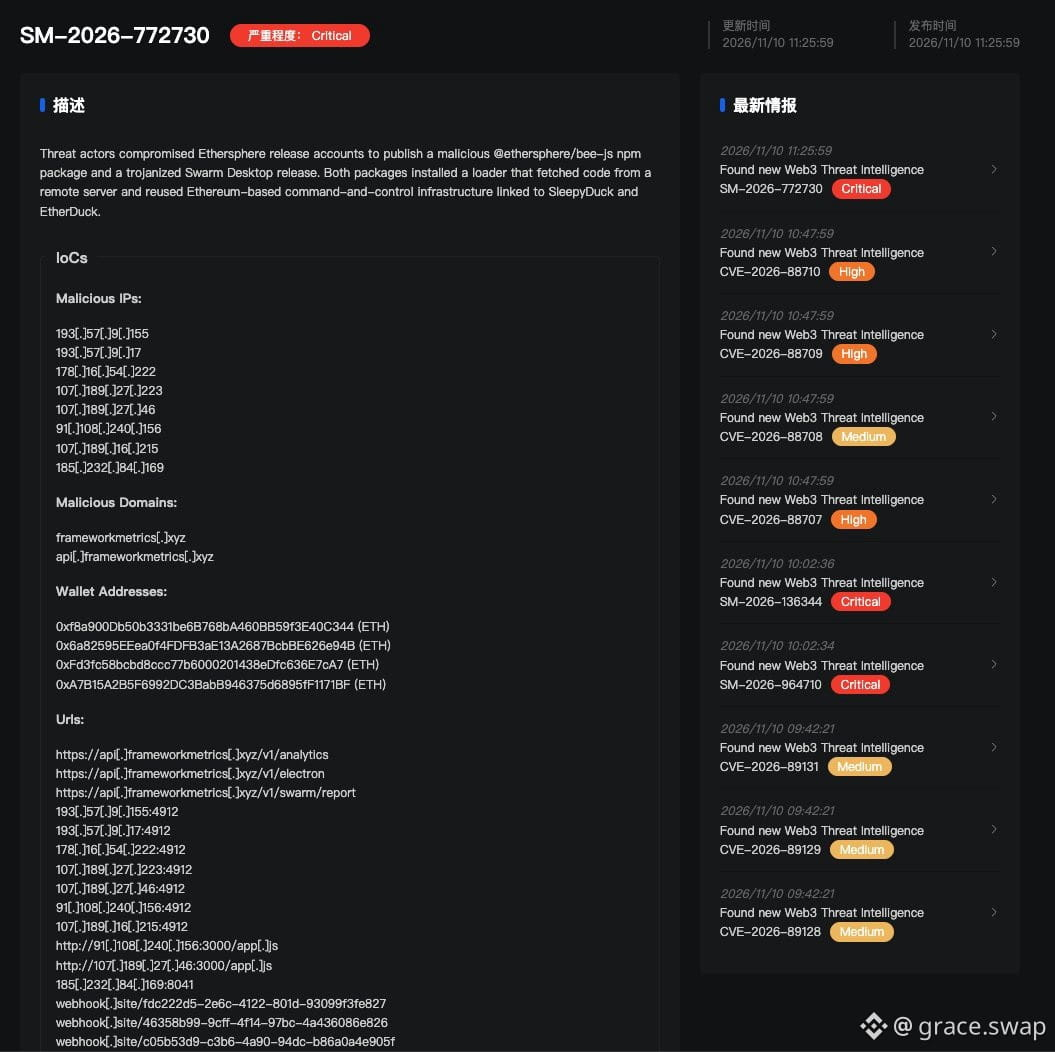
El paquete npm de Ethersphere @ethersphere/bee-js v13.3.0 + Swarm Desktop v0.56.2 fueron COMPROMETIDOS por atacantes que secuestraron cuentas legítimas de GitHub y canales de publicación. Todas las plataformas afectadas: Windows, macOS, Linux.
Cómo funciona:
• El código malicioso descarga JS remoto desde api[.]frameworkmetrics[.]xyz
• Usa el contrato inteligente de Ethereum 0xf8a900Db50b3331be6B768bA460BB59f3E40C344 como almacén descentralizado de configuración C2
• El mismo contrato está vinculado al malware SleepyDuck/EtherDuck, procedente de extensiones de Open VSX envenenadas
Qué está en riesgo:
• Robo de credenciales de billeteras
• Sustracción de claves privadas
• Instalación de puertas traseras persistentes
• Acceso remoto no autorizado
ACCIÓN INMEDIATA REQUERIDA:
✅ Elimina @ethersphere/bee-js v13.3.0 AHORA
✅ Fija la versión en v13.2.0 (versión segura)
✅ Actualiza Swarm Desktop a v0.56.3 (versión limpia)
✅ Audita los sistemas afectados
✅ Cambia TODAS las credenciales potencialmente expuestas
✅ Supervisa las conexiones con la infraestructura maliciosa
Revisa tus dependencias con el escáner gratuito de SlowMist antes de que sea demasiado tarde. Por esto no podemos tener cosas bonitas en Web3.
Mantente alerta. 🛡️
El paquete npm de Ethersphere @ethersphere/bee-js v13.3.0 + Swarm Desktop v0.56.2 fueron COMPROMETIDOS por atacantes que secuestraron cuentas legítimas de GitHub y canales de publicación. Todas las plataformas afectadas: Windows, macOS, Linux.
Cómo funciona:
• El código malicioso descarga JS remoto desde api[.]frameworkmetrics[.]xyz
• Usa el contrato inteligente de Ethereum 0xf8a900Db50b3331be6B768bA460BB59f3E40C344 como almacén descentralizado de configuración C2
• El mismo contrato está vinculado al malware SleepyDuck/EtherDuck, procedente de extensiones de Open VSX envenenadas
Qué está en riesgo:
• Robo de credenciales de billeteras
• Sustracción de claves privadas
• Instalación de puertas traseras persistentes
• Acceso remoto no autorizado
ACCIÓN INMEDIATA REQUERIDA:
✅ Elimina @ethersphere/bee-js v13.3.0 AHORA
✅ Fija la versión en v13.2.0 (versión segura)
✅ Actualiza Swarm Desktop a v0.56.3 (versión limpia)
✅ Audita los sistemas afectados
✅ Cambia TODAS las credenciales potencialmente expuestas
✅ Supervisa las conexiones con la infraestructura maliciosa
Revisa tus dependencias con el escáner gratuito de SlowMist antes de que sea demasiado tarde. Por esto no podemos tener cosas bonitas en Web3.
Mantente alerta. 🛡️