El jefe de seguridad de Binance lo confirmó con sus propias palabras: ¡el interruptor de retiros fue prácticamente inútil en este robo de 6.300 millones de dólares!
Anoche, el co-CEO de Binance, He Yi y el director de seguridad, Jimmy Su, participaron en una charla informal y expusieron los puntos ciegos de este ataque.
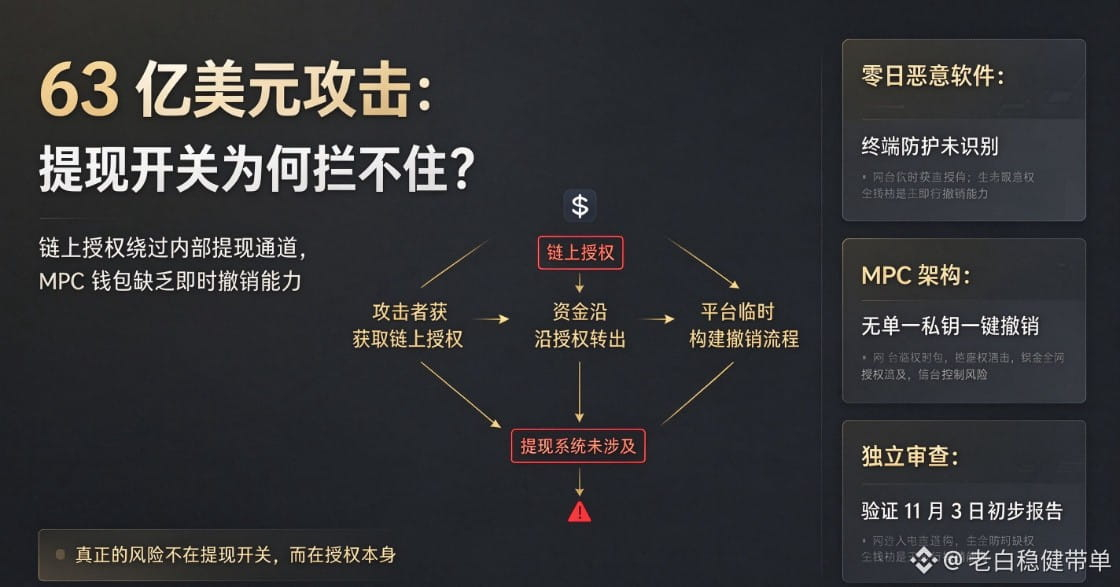
Según Jimmy Su, la autorización de transacciones en la cadena que obtuvo el atacante no pasaba por el canal de retiros. Aunque se desactivara de inmediato la opción de retirar fondos, estos aún podían transferirse mediante la autorización en la cadena.
Esta billetera caliente utiliza una arquitectura MPC de computación multipartita, por lo que no existe una clave privada única que permita revocar la autorización de inmediato. Además, la intrusión se llevó a cabo con malware de día cero, que las soluciones convencionales de protección de terminales disponibles en el mercado no lograron detectar en ese momento.
En adelante, Binance invitará a expertos externos a realizar una revisión completa e independiente. También colaborará con destacadas instituciones de IA y seguridad para crear un fondo de investigación dedicado a la seguridad, centrado en responder a las nuevas amenazas que surgen de la combinación de blockchain e IA. Ahora, lo importante será ver si esta revisión independiente coincide con el informe preliminar publicado el 3 de noviembre.
#黄仁勋因婚外情致歉,英伟达启动独立调查 #币安神算子
Anoche, el co-CEO de Binance, He Yi y el director de seguridad, Jimmy Su, participaron en una charla informal y expusieron los puntos ciegos de este ataque.
Según Jimmy Su, la autorización de transacciones en la cadena que obtuvo el atacante no pasaba por el canal de retiros. Aunque se desactivara de inmediato la opción de retirar fondos, estos aún podían transferirse mediante la autorización en la cadena.
Esta billetera caliente utiliza una arquitectura MPC de computación multipartita, por lo que no existe una clave privada única que permita revocar la autorización de inmediato. Además, la intrusión se llevó a cabo con malware de día cero, que las soluciones convencionales de protección de terminales disponibles en el mercado no lograron detectar en ese momento.
En adelante, Binance invitará a expertos externos a realizar una revisión completa e independiente. También colaborará con destacadas instituciones de IA y seguridad para crear un fondo de investigación dedicado a la seguridad, centrado en responder a las nuevas amenazas que surgen de la combinación de blockchain e IA. Ahora, lo importante será ver si esta revisión independiente coincide con el informe preliminar publicado el 3 de noviembre.
#黄仁勋因婚外情致歉,英伟达启动独立调查 #币安神算子